Explication
Agents d'IA de bureau : Capacités, limites et contrôle humain
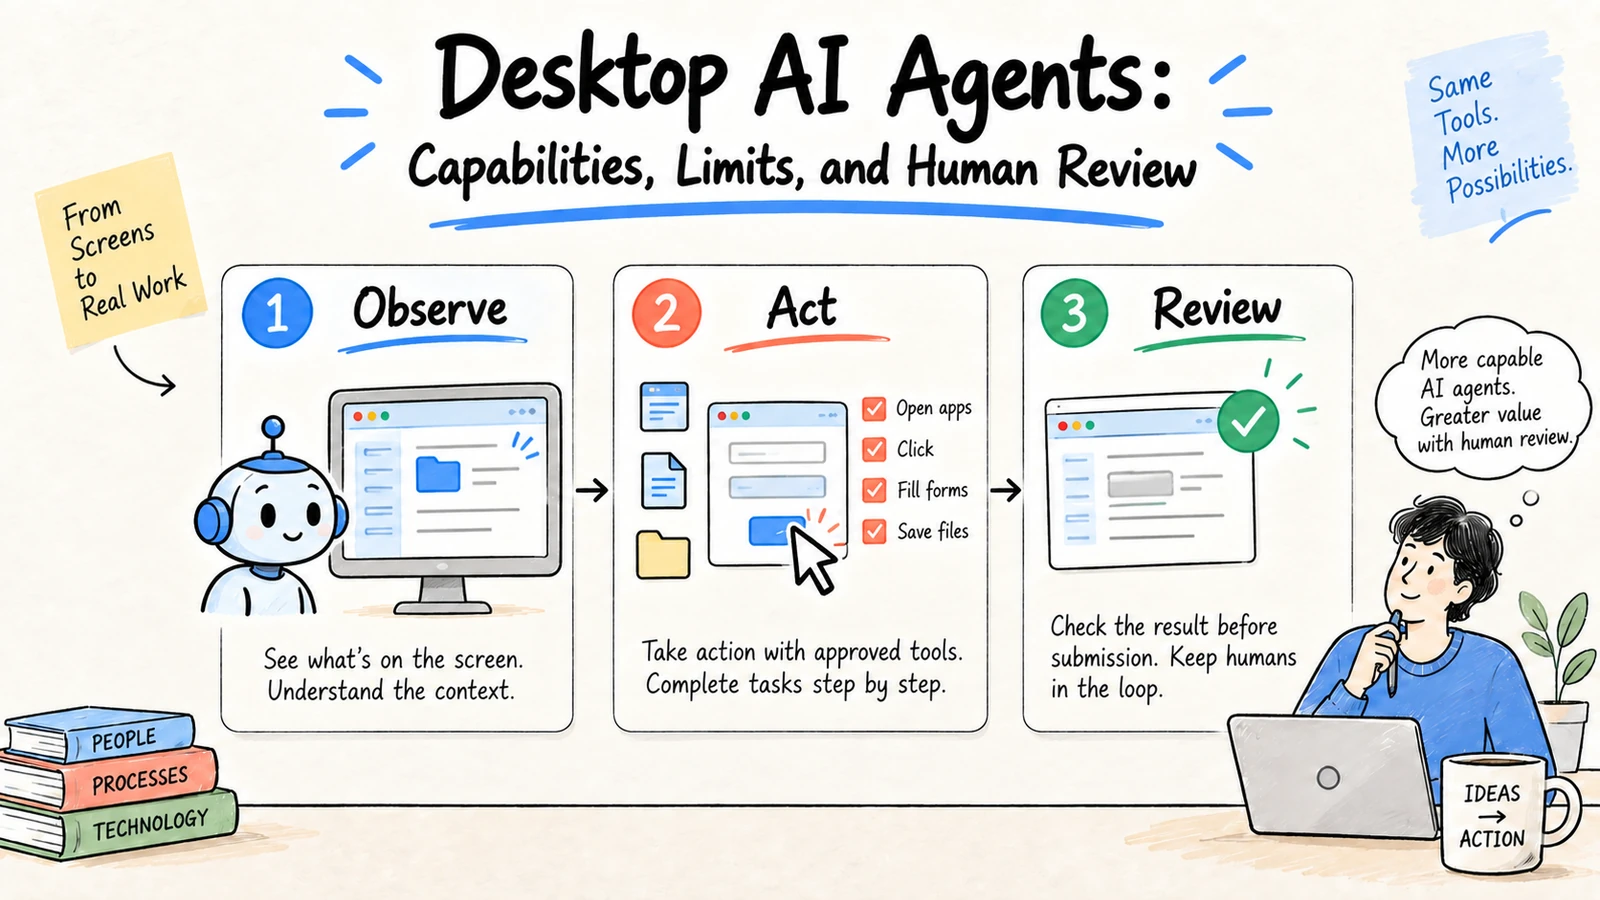
Un agent d'IA de bureau peut observer une interface informatique et utiliser les applications, fichiers ou commandes de navigateur autorisés pour accomplir une tâche. Cela le rend utile pour les flux de travail dépourvus d'API, mais lui confère également une grande marge de manœuvre : les écrans peuvent contenir des informations confidentielles, les interfaces peuvent changer et un clic accidentel peut avoir des conséquences irréversibles. Commencez par une tâche visible et réversible, avec un point de contrôle humain.
Lorsque la tâche consiste principalement en de la recherche, de la planification ou la production de documents, Ottermind peut constituer un point de départ plus sûr, car le travail peut se dérouler dans un espace de travail connecté, avec un contexte et des livrables consultables. Le contrôle du poste de travail est particulièrement utile lorsqu'une application requise ne dispose d'aucun connecteur ou API approprié.
Recherche et divulgation: Ce guide compare les modèles décrits dans la documentation Anthropic sur l'utilisation de l'ordinateur, le guide OpenAI sur l'utilisation de l'ordinateur et l'agent de bureau open source Bytebot, révisés le 3 septembre 2026. Les fonctionnalités et la disponibilité des produits évoluent ; veuillez vérifier l'implémentation actuelle.
Fonctionnalités des agents de bureau
- Naviguer dans un navigateur sans intégration.
- Transférer des informations entre des applications autorisées.
- Remplir des formulaires répétitifs pour vérification.
- Inspecter l'état visible et signaler les modifications.
- Combiner plusieurs étapes d'interface utilisateur en un flux de travail délimité.
Leur fiabilité est moindre lorsque la tâche dépend d'un état caché de l'application, d'étiquettes visuelles ambiguës, de CAPTCHA, de mises en page changeantes ou d'identifiants sensibles.
Agent de bureau versus automatisation par API
| Approche | Point fort | Principale limitation |
|---|---|---|
| Intégration API | Structuré, testable, prévisible | Nécessite une API disponible |
| Automatisation du navigateur | Fonctionne sur différentes interfaces web | Modification des sélecteurs et des mises en page |
| Agent de bureau | Peut interagir avec des interfaces utilisateur inhabituelles | Amitié visuelle et accessibilité étendue |
| Opérateur humain | Gestion des exceptions et des décisions | Tâches répétitives plus importantes |
Utiliser l'interface la plus restreinte permettant d'accomplir la tâche. Un agent de bureau ne doit pas être l'interface par défaut lorsqu'un appel d'API limité est disponible.
Pourquoi l'utilisation d'un ordinateur représente une classe de risque différente
Une API renvoie généralement des champs structurés et rejette les arguments mal formés. Un agent de bureau interprète les pixels, les étiquettes, les menus et les notifications temporaires. Il peut mal interpréter un compte sélectionné, cliquer sur un contrôle au nom similaire ou poursuivre son exécution après un changement de page. Le contenu de l'écran peut également révéler des mots de passe, des données client, l'historique de navigation et des notifications privées. Cette flexibilité est utile, mais elle augmente la surface d'attaque et la matrice de test.
La documentation actuelle de Anthropic relative à l'utilisation de l'ordinateur exige un environnement isolé (sandbox) et décrit une boucle dans laquelle le modèle demande une action, l'application l'évalue et le résultat est renvoyé. L'aperçu de recherche sur ordinateur de Claude privilégie également les connecteurs par rapport à l'interaction avec le navigateur et l'écran, car les intégrations directes sont plus rapides et moins sujettes aux erreurs. Ce sont des indications de conception pratiques : utilisez un connecteur lorsqu'il existe et prévoyez le contrôle de l'écran comme solution de repli explicite.
Modèles courants d'agents de bureau
Préparation des formulaires
L'agent remplit un formulaire interne à faible risque à partir d'un fichier source approuvé, puis marque une pause avant de le soumettre. Affichez chaque champ et chaque valeur source au réviseur. Cette méthode est plus sûre que de permettre à un agent de soumettre une application externe ou de modifier une fiche client sans surveillance.
Collecte inter-applications
L'agent ouvre une liste restreinte de tableaux de bord, consulte l'état visible et génère un rapport contenant les URL et les horodatages. Il doit s'arrêter en cas d'identifiants de connexion, d'avertissements, de domaines inattendus ou de valeurs ambiguës. Ne lui demandez jamais de naviguer sur Internet sans restriction si la tâche requiert trois sources connues.
Contrôle qualité visuel
Un agent de bureau peut inspecter une version locale, un simulateur ou un outil de conception et lister les problèmes visibles. Conservez les identifiants et les données client hors de l'environnement de travail, enregistrez l'état de l'écran lors de chaque constatation et faites vérifier le problème par un humain avant de le classer ou de le clôturer.
Profil de navigation et protection des données personnelles
Utilisez un compte utilisateur dédié ou une machine virtuelle pour les tests à haut risque. Commencez avec un profil de navigateur vierge, désactivez les extensions personnelles et autorisez les domaines. Ne stockez pas les mots de passe dans les captures d'écran, les invites, les journaux ou les fichiers visibles par le modèle. Utilisez des identifiants de test éphémères et révoquez-les après l'exécution. Si l'agent rencontre un formulaire de connexion, suspendez l'exécution pour une intervention humaine plutôt que de lui demander de déduire ou de récupérer un secret.
Reprise et observabilité
Conservez un état initial pour tout fichier ou enregistrement susceptible d'être modifié par l'agent. Enregistrez les captures d'écran, les coordonnées ou sélecteurs d'actions, les URL, les horodatages, les résultats des outils et les décisions des réviseurs. Après une interruption, interrogez le système d'enregistrement avant de réessayer. Un flux de travail bien conçu permet d'indiquer si une action a eu lieu, n'a pas eu lieu ou nécessite une vérification humaine.
Matrice de décision
| Tâche | Interface préférée | Agent de bureau autorisé ? |
|---|---|---|
| Consulter l’état d’un projet connu | API ou connecteur | Oui, accès en lecture seule |
| Créer un brouillon de rapport | API d’espace de travail ou de document | Oui, avec révision |
| Soumettre un formulaire public | Intégration directe | Uniquement avec confirmation avant soumission |
| Modifier les autorisations | API d'administration | Intervention humaine uniquement dans la plupart des équipes |
| Supprimer ou acheter | Flux de travail contrôlé directement | Confirmation humaine requise |
L'objectif n'est pas de supprimer les agents de bureau, mais de leur confier une tâche précise, une condition d'arrêt clairement définie et un réviseur capable de gérer les écrans inattendus.
Une première tâche sécurisée
Objectif : collecter l'état affiché dans trois tableaux de bord approuvés.
Applications autorisées : uniquement le profil de navigateur spécifié.
Actions autorisées : ouvrir des pages, lire l'état visible et rédiger un rapport.
Actions interdites : envoyer, supprimer, acheter, modifier les autorisations ou télécharger des fichiers.
Interrompre en cas d’apparition d’une demande de connexion, d’un avertissement, d’un domaine inattendu ou d’une commande ambiguë.
Vérification : chaque statut et URL source est vérifié avant le partage.
Contrôles à exiger
- Utiliser un compte dédié et un profil de navigateur propre et isolé.
- Autoriser les domaines, applications, fichiers et destinations réseau.
- Masquer les informations confidentielles et ne pas afficher les identifiants dans les captures d’écran et les invites.
- Afficher les actions et exiger une confirmation avant tout clic.
- Enregistrer les captures d’écran, les appels d’outils, les horodatages et les décisions du vérificateur.
- Rendre les tentatives de reprise et les exécutions partielles récupérables.
Comment évaluer une solution ?
Tester les pages normales, les mises en page modifiées, les autorisations manquantes, les étiquettes trompeuses et les sessions interrompues. Mesurer le taux d'exécution réussie, le nombre d'actions non sécurisées bloquées, le temps de récupération et les corrections humaines. Une démonstration rapide ne garantit pas un comportement fiable en production.
FAQ
Les agents d'IA de bureau sont-ils sûrs pour les systèmes bancaires ou d'administration ?
Ne pas accorder cet accès par défaut. Utiliser des politiques approuvées, des comptes isolés, des listes blanches strictes, une confirmation pour chaque action importante et un journal d'audit avant d'envisager des flux de travail sensibles.
Pourquoi ne pas utiliser un script d'automatisation de navigateur ?
Utilisez un script lorsque l'interface et les étapes sont stables. Un agent de bureau est utile lorsque la tâche nécessite une interprétation visuelle, mais sa flexibilité s'accompagne d'une plus grande incertitude et d'un effort de test accru.
Un agent de bureau doit-il fonctionner sans surveillance ?
Uniquement pour les tâches réversibles à faible risque, avec une surveillance renforcée et une condition d'arrêt. Effectuez un contrôle humain avant d'envoyer, de supprimer, d'acheter ou de modifier un accès.
Pour une catégorie plus large, voir Meilleurs espaces de travail pour agents IA et Liste de contrôle de sécurité pour agents IA.
