Exemples
Exemples de politique d'utilisation de l'IA: 14 règles que les employés peuvent effectivement appliquer
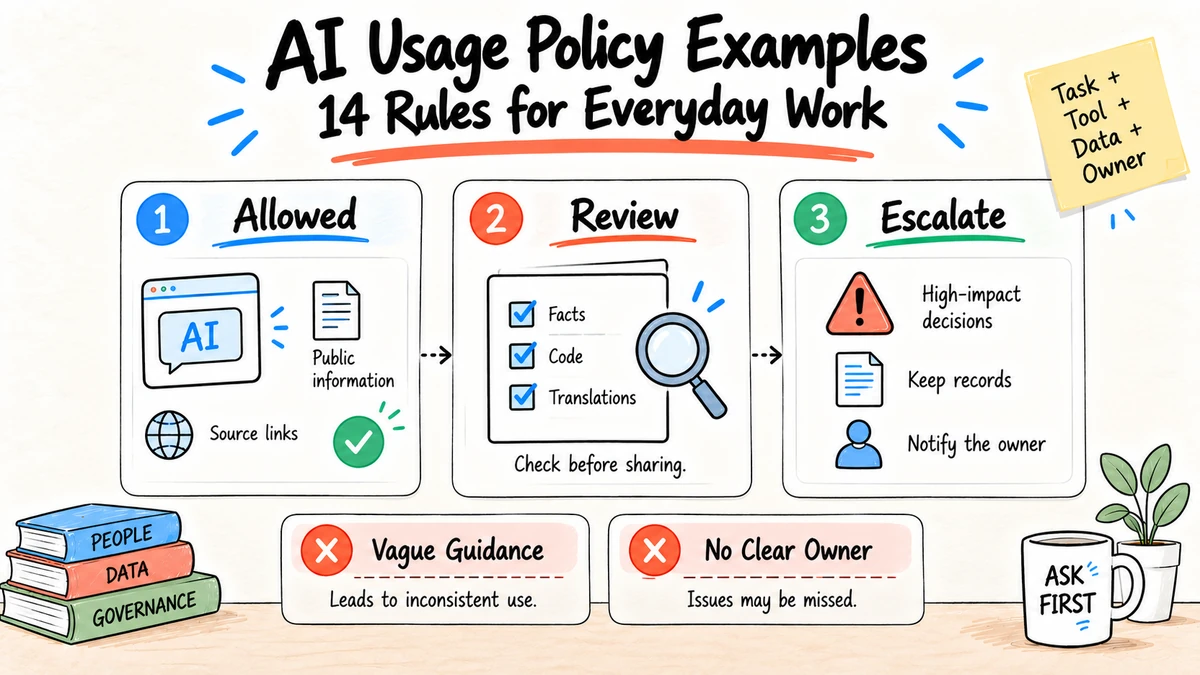
De bons exemples de politiques d'utilisation de l'IA décrivent une tâche réelle, l'outil et les données autorisés, l'examen requis et le point où une personne doit assumer la responsabilité. "Utilisez l'IA de manière responsable" n'est pas une instruction. Les quatorze exemples ci-dessous montrent comment transformer les principes généraux en règles que les gens peuvent suivre au cours du travail quotidien.
Recherche et transparence: Ces exemples s'appuient sur le socle du cadre de gestion des risques liés à l'IA du NIST, le profil du NIST consacré à l'IA générative et des modèles publics de politiques d'entreprise examinés dans les résultats Google américains du 4 septembre 2026. Ce sont des exemples originaux, pas des conseils juridiques ni des politiques d'employeur copiées.
1. Rédaction à l'aide d'informations publiques
Autorisé : Utiliser un outil d'IA approuvé pour structurer ou modifier un contenu non confidentiel fondé sur des sources publiques.
Obligatoire : L'auteur vérifie les affirmations, ouvre les sources citées, vérifie les droits et possède le libellé final.
Interdit : Publier des citations, des références, des résultats des clients ou des statistiques fabriquées.
2. La recherche et la synthèse
Autorisé : Demandez un outil approuvé pour organiser les sources fournies et identifier les désaccords.
Obligatoire : Conserver une liste des sources et étiqueter les conclusions non soutenues. Citez la publication sous-jacente, pas la réponse de l'IA.
Interdit : Traiter le texte généré ou un résumé de recherche comme preuve indépendante.
3. Notes de réunion
Autorisé : Transcrire et résumer une réunion uniquement lorsque les exigences en matière de politique, d'avis de participation, d'accès et de conservation sont satisfaites.
Obligatoire : Un responsable de réunion confirme les décisions, les responsables d'actions, les dates et les points contestés avant la distribution.
Interdit : Transformer silencieusement une action déduite en un engagement assigné. Le Guide des notes de réunion de l'IA fournit un format révisable.
4. Logiciel et code
Autorisé : Utilisez un assistant de codage approuvé avec des dépôts et des licences autorisés.
Obligatoire : Relire, tester, analyser et attribuer le code selon les mêmes normes que pour une modification écrite par une personne.
Interdit : Envoyer des secrets ou un code source restreint à un service non approuvé, ou fusionner du code uniquement parce qu'il est compilé.
5. Communication avec les clients
Autorisé : Rédiger une réponse à partir de dossiers de clients approuvés et d'orientations de soutien.
Obligatoire : Une personne responsable vérifie l'identité, les faits, les promesses, le ton et les règles d'escalade avant d'envoyer le message quand il a un impact important.
Interdit : Inventer des opérations de compte, remboursements, dérogations ou engagements juridiques.
6. Données confidentielles et personnelles
Autorisé : Traiter une classe de données nommée uniquement dans un outil explicitement approuvé pour cette classe et cet objectif.
Obligatoire : Réduisez les champs, suivez les règles de rétention et confirmez la formation des fournisseurs et les paramètres d'accès.
Interdit : Supposer qu'un forfait payant autorise automatiquement toutes les données confidentielles ou personnelles.
7. Décisions sur l'emploi
Autorisé : Utiliser des outils approuvés pour un soutien administratif à faible risque, tels que la mise en forme d'une description d'emploi, après examen des préjugés et de l'accessibilité.
Obligatoire : Les responsables juridiques et des ressources humaines approuvent tout système qui note, recommande, classe ou influence matériellement les candidats ou les travailleurs. Une personne reste responsable de la décision.
Interdit : Utilisation d'un chatbot général pour examiner les CV ou déduire des caractéristiques protégées.
8. Incidents et production inattendue
Obligatoire : Arrêtez le flux de travail affecté, préservez les enregistrements pertinents, signalez les incidents via le canal de sécurité ou d'IA et identifiez les destinataires en aval.
Interdit : Supprimer la trace ou modifier silencieusement la sortie pour éviter les rapports.
9. Marketing et déclarations publiques
Autorisé : Rédiger des variantes de campagne à partir de faits produit approuvés, de règles de marque et de ressources sous licence.
Obligatoire : Le responsable de la campagne vérifie les capacités du produit, les prix, la preuve du client, les comparaisons, les divulgations et les droits d'actif avant la publication. Les affirmations qui peuvent changer ont besoin d'une source datée.
Interdit : Inventer des témoignages, impliquer des performances mesurées sans étude, ou présenter des personnes synthétiques comme de vrais clients.
10. Analyse et déclaration des données
Autorisé : Utilisez un outil approuvé pour nettoyer, résumer, visualiser ou expliquer un ensemble de données autorisé.
Obligatoire : Préserver les données sources, les étapes de transformation, les unités, les filtres et les hypothèses. Concilier les totaux importants et faire approuver les conclusions du responsable du rapport.
Interdit : Téléverser des dossiers restreints vers un outil non approuvé, supprimer des lignes gênantes sans le signaler ou considérer un graphique généré comme preuve de la justesse du calcul sous-jacent.
11. Images, audio et vidéo
Autorisé : Créer des supports synthétiques pour des travaux créatifs approuvés lorsque les exigences en matière de données de formation, de ressemblance, de marque de commerce et de plateforme sont satisfaites.
Obligatoire : Étiquettez les supports synthétiques ou matériellement modifiés lorsque la politique, la loi, le contrat ou le contexte l'exigent. Gardez les approbations pour les personnes reconnaissables, les actifs des clients et les entrées autorisées.
Interdit : Usurper l'identité d'un collègue ou d'une personnalité publique, fabriquer une preuve documentaire, retirer un filigrane ou créer un média trompeur.
12. Traduction et localisation
Autorisé : Élaborer des projets de traductions du matériel source approuvé avec un outil approprié.
Obligatoire : Un relecteur qualifié vérifie la signification, la localisation, les noms, les numéros, le texte juridique, le contexte culturel et les URL fixes. La source approuvée reste l'autorité.
Interdit : Publier des instructions traduites à fort impact sans contrôle ou modifier silencieusement une promesse produit pour rendre le texte plus naturel.
13. Évaluation des achats et des fournisseurs
Autorisé : Résumer la documentation publique du fournisseur et organiser les réponses à un questionnaire approuvé.
Obligatoire : Les responsables achats et sécurité vérifient dans les documents d'origine les contrats, flux de données, sous-traitants, durées de conservation, usages pour l'entraînement, engagements de service et conditions de sortie.
Interdit : Permettre à l'IA d'accepter des conditions, de choisir un fournisseur ou de représenter une réponse manquante comme un engagement.
14. Actions automatisées
Autorisé : Préparer une action ou une recommandation réversible dans les autorisations documentées du flux de travail.
Obligatoire : Appliquer le moindre privilège, des identifiants à portée limitée, des plafonds, des journaux, l'idempotence et une approbation avant tout envoi, achat, publication, suppression ou changement d'un système de référence.
Interdit : Donner à un assistant général un large accès permanent parce qu'une tâche nécessite parfois une action.
Modèle de carte d'exploitation
Tâche:
Responsable d'entreprise:
L'outil et la version approuvés:
Classes de données autorisées:
Les entrées interdites:
Sources requises:
Les contrôles d'examen par l'homme:
Les actions que l'IA peut prendre:
Actions qui nécessitent l'approbation:
Les dossiers conservés et la durée:
Chaîne d'incident:
Date de révision suivante:
Trois exemples complets de cartes d'exploitation
Réduction du risque: aperçu de l'atelier interne
Tâche: Rédiger un aperçu d'un atelier à partir d'articles publics et du résumé de l'équipe approuvé.
Responsable d'entreprise: Apprendre à conduire.
Outil approuvé: espace de travail d'écriture géré par l'organisation.
Données autorisées: Données publiques et internes classifiées pour l'accès du personnel général.
Révision requise: le responsable vérifie les sources, l'ordre du jour, les demandes et l'accessibilité.
L'IA peut: résumer, organiser, rédiger et suggérer des exercices.
L'IA ne peut pas: Inviter les participants, publier des matériaux ou inventer des commentaires des participants.
Enregistrement: Liste de lignes directrices et de sources approuvées pour une année.
Escalade: canal des opérations d'apprentissage.
Risque modéré: résumé du renouvellement du client
Tâche: préparer un rapport de renouvellement interne à partir de dossiers de comptes approuvés.
Responsable d'entreprise: directeur de compte.
Outil approuvé: espace de travail sous contrat approuvé pour les données confidentielles des clients.
Données autorisées: exportations nommées de CRM et résumés de soutien approuvés.
Révision requise: Le directeur des comptes vérifie les faits, les engagements et les questions ouvertes.
L'IA peut: organiser des preuves, identifier les champs manquants et rédiger le bref.
L'IA ne peut pas: modifier les dossiers CRM, contacter le client, citer un prix ou promettre des conditions.
Résumé: Résumé final, enregistrements de comptes cités, relecteur et date.
Escalade: opérations de vente et contacts de confidentialité.
Risque élevé: demande de dépistage des candidats
Tâche: classer les candidats à partir de leur CV.
Décision: non approuvé dans le cadre général d'utilisation acceptable.
Motif: la tâche influence fortement une décision d'emploi et peut entraîner des risques de discrimination,
les obligations relatives à l'accessibilité, à la vie privée, à la transparence et aux enregistrements.
L'étape suivante: soumettre le cas d'utilisation documenté aux ressources humaines, juridiques, à la vie privée et à la sécurité pour
l'évaluation formelle; en attendant, utilisez le processus de recrutement actuel examiné par l'homme.
Ces exemples montrent pourquoi les mêmes verbes ne suffisent pas. "Résumer un dossier" peut être un risque faible pour un article d'atelier public et un risque élevé pour un dossier d'hébergement médical. Le contexte de fonctionnement détermine le contrôle.
Comment écrire des exemples pour votre organisation
Commencez par les dix tâches d'IA que les gens accomplissent déjà, pas une architecture future imaginée. Interrogez les utilisateurs, examinez le mouvement réel des données et écrivez une carte d'exploitation pour chaque tâche. Incluez une erreur quasi: montrer ce qui ressemble mais franchit une frontière enseigne plus qu'une autre interdiction abstraite.
Puis testez chaque exemple en posant trois questions:
- Un nouvel employé peut-il dire si l'utilisation est autorisée?
- Un responsable peut-il identifier le relecteur requis et le dossier à conserver ?
- La sécurité peut-elle déterminer quelles données et systèmes sont impliqués?
Un arbre de décision pour les responsables
Lorsqu'un employé propose une nouvelle utilisation, le gestionnaire peut demander:
- L'outil figurant dans le registre approuvé est-il pour cette classe de données exacte?
- Cette tâche affecte- t- elle l'emploi, les droits légaux, la sécurité, les finances, les clients ou les affirmations publiques?
- L'IA enverra-t-elle, publiera-t-elle, achètera-t-elle, supprimera-t-elle, accordera-t-elle l'accès ou modifiera-t-elle un enregistrement?
- Un relecteur peut-il inspecter les sources et corriger la sortie avant l'impact?
- Y a-t-il un responsable, un dossier conservé, un chemin d'accident et un moyen d'arrêter le flux de travail ?
Si la première réponse est non, arrêtez-vous et demandez l'examen de l'outil. Si la deuxième ou la troisième réponse est oui, dirigez l'usage vers le circuit d'approbation à haut risque. Si les preuves ou la responsabilité manquent, conservez la sortie comme brouillon jusqu'à résolution de l'écart.
Déployer sans politique de façade
Lancer les exemples avec des exercices de scénarios courts. Demandez aux équipes de classer une tâche, d'identifier les données autorisées, de sélectionner le relecteur et d'expliquer quel enregistrement reste. Inclure un cas ambigu pour que les gens s'entraînent à escalader au lieu de deviner.
Suivez les questions, les manquements, les demandes d'outils non approuvés et les incidents. Lorsque la même question se répète, réviser l'exemple ou le registre des outils approuvés. Ne répondez pas à chaque cas de bord en ajoutant une autre interdiction générale; clarifiez la règle de décision et le responsable.
Réviser les cartes de tâches lorsqu'un outil modifie ses termes, ajoute des intégrations ou des capacités d'action, modifie la manipulation des données ou introduit un nouveau modèle. Une caractéristique qui transforme la rédaction en envoi automatique modifie le risque même lorsque le nom du produit reste le même.
Liste de contrôle de rédaction d'exemples
[ ] La tâche est suffisamment concrète pour que deux gestionnaires la classent de la même manière.
[ ] Les outils et les classes de données approuvés sont nommés.
[ ] L'assistance autorisée est séparée de l'autorité finale.
[ ] Les preuves requises et l'examen sont observables.
[ ] Le comportement interdit inclut une erreur réaliste.
[ ] Les dossiers, la conservation et le routage des incidents sont indiqués.
[ ] Les différences régionales ou spécifiques aux rôles sont visibles.
[ ] L'exemple a un responsable et la prochaine date d'examen.
Garder les exemples cohérents entre les départements
Utilisez un ensemble de règles centrales, puis ajoutez des cartes départementales pour les finances, les ressources humaines, les ventes, le marketing, l'ingénierie, le soutien et le travail juridique. Les exemples locaux peuvent être plus stricts parce qu'ils traitent des données ou des décisions différentes, mais ils ne doivent pas contredire la politique de l'ensemble de l'organisation.
Quand deux départements partagent un même flux de travail, nommez le transfert. Par exemple, le marketing peut rédiger une histoire publique de clientèle, les ventes peuvent confirmer les faits du compte, les droits et les affirmations légaux peuvent être examinés et le responsable du client peut obtenir l'approbation. La carte doit identifier qui peut bloquer la publication et quelle version de source tout le monde examine.
Audit d'un échantillon de travail achevé par rapport à la carte. Confirmer que l'outil approuvé a été utilisé, que des entrées restreintes ont été absentes, que des preuves et des examinateurs ont été enregistrés et que les actions restent dans leur champ d'application. Utilisez les résultats pour améliorer l'exemple plutôt que de considérer chaque correction comme une mauvaise conduite.
Contrôle de version des exemples
Donnez à chaque carte d'exploitation un responsable, une version, une date d'entrée en vigueur et modifiez l'historique. En lien avec l'entrée du registre des outils et les clauses de politique sous-jacentes. Lorsqu'un produit obtient une intégration ou une action autonome, vérifiez les cartes concernées avant d'activer la fonctionnalité.
Archiver les anciennes versions afin qu'un relecteur d'incidents puisse savoir quelle instruction régissait une tâche passée. Étiquettez clairement les cartes archivées pour empêcher les employés de les suivre. Une page wiki sans dates d'entrée en vigueur peut facilement transformer des conseils obsolètes en politique actuelle.
Répondez aux erreurs de manière cohérente
Séparez- vous des erreurs de bonne foi, des directives non claires, des comportements négligents et des abus délibérés. La réponse peut inclure l'arrêt du flux de travail, la correction d'un enregistrement externe, la notification des personnes touchées, la rééducation, le changement d'accès, la révision de l'exemple ou l'utilisation de procédures de conduite existantes. N'improvisez pas un nouveau cadre de punition à l'intérieur de la politique de l'IA.
Posez cinq questions après une erreur:
- La règle applicable et l'alternative approuvée étaient-ils clairs et accessibles?
- L'outil ou l'interface a-t-il facilité le chemin non sûr que le chemin approuvé?
- Quelles données, personnes, systèmes et décisions ont été affectées?
- Quel contrôle préventif ou détective aurait dû fonctionner ?
- Quels changements doivent être corrigés, notifiés, évalués ou surveillés?
Conservez les preuves proportionnellement. Des instructions, des sorties, des versions, des actions d'outils, des approbations, des destinataires et des corrections pertinentes peuvent être nécessaires, mais un incident ne justifie pas la collecte de contenu non lié aux employés.
Utilisez les résultats des incidents pour améliorer les cartes d'exploitation. Si plusieurs personnes collent des journaux restreints parce que l'outil de débogage approuvé est lent, l'organisation a à la fois un problème de comportement et un problème de conception du flux de travail.
Examen des exemples avec les personnes touchées
Les équipes politiques, de sécurité et juridiques connaissent les exigences de contrôle; les employés savent où le travail devient ambigu. Examiner les projets d'exemples avec les personnes qui exécutent la tâche et, le cas échéant, les personnes concernées par sa réalisation.
Demandez-leur de classer les cas de bord sans indices. Si les gestionnaires expérimentés trouvent des réponses différentes, révisez la carte avant la formation. Vérifiez si l'itinéraire approuvé est pratique dans des délais réels et si l'escalade reçoit une réponse en temps opportun.
Pour les flux de travail des ressources humaines, des clients ou sensibles à l'accessibilité, inclure des représentants qui comprennent l'expérience du destinataire. Une règle conforme à la technique peut encore causer des dommages lorsqu'elle supprime un canal humain ou oblige quelqu'un à divulguer des informations personnelles pour procéder.
Consultez le modèle de politique d'IA pour les clauses applicables à toute l'organisation, et le guide Comment utiliser l'IA en entreprise pour traduire ces règles en étapes de travail.
FAQ
Qu'est-ce qui appartient à un exemple d'utilisation acceptable de l'IA ?
Indiquez la tâche, l'outil approuvé, les données autorisées, le contrôle requis, le comportement interdit, le responsable désigné, les dossiers conservés et le circuit d'escalade.
Les exemples remplacent-ils une politique formelle en matière d'IA ?
Non. La politique définit l'autorité et les principes de toute l'organisation. Les exemples traduisent ces règles en décisions applicables à des tâches précises.
Chaque produit d'IA devrait-il recevoir une évaluation humaine ?
Le niveau de contrôle doit correspondre à l'impact. Une réflexion à faible risque peut ne demander qu'une relecture normale de l'auteur. Les usages liés à l'emploi, au droit, aux finances, à la sécurité, à une publication ou aux clients exigent une validation explicite par un responsable.
Les exemples peuvent-ils changer plus vite que la politique principale?
Oui. Conservez les exemples de tâches et le registre des outils approuvés dans des documents contrôlés qui peuvent évoluer avec les outils et les flux de travail, tout en préservant les responsables et l'historique des modifications.
Combien d'exemples d'utilisation de l'IA une entreprise doit-elle publier ?
Commencez par les dix à quinze tâches les plus fréquentes, ainsi que les usages interdits ou soumis à approbation qui présentent le plus grand impact. Ajoutez des exemples lorsque des questions récurrentes révèlent une véritable lacune.
Les exemples de politiques devraient-ils désigner des fournisseurs spécifiques?
Nommez les outils approuvés dans un registre ou une fiche opérationnelle séparée afin qu'un changement n'impose pas de réécrire la politique centrale. Associez toujours le nom du produit à l'usage autorisé et au périmètre des données.
Que doit faire un employé en cas de doute ?
Fournissez un canal accessible et un responsable de réponse. La politique doit encourager l'arrêt et la demande d'aide avant de soumettre des données restreintes ou d'exécuter une action lourde de conséquences.
Comment les prestataires et fournisseurs doivent-ils utiliser ces exemples ?
Incluez les fiches applicables dans l'intégration et les contrats, limitez l'accès aux systèmes approuvés et précisez les obligations de signalement. Ne supposez pas qu'un intervenant externe applique le même registre d'outils ou utilise le même environnement de données sans accès et consignes explicites.
Les comptes personnels d'IA sont-ils acceptables pour le travail ?
Uniquement lorsque la politique autorise explicitement le compte, l'usage et les données. Les comptes gérés offrent généralement de meilleurs contrôles d'identité, de configuration, d'assistance et de départ des utilisateurs; un compte personnel payant n'est pas automatiquement approuvé.
Et si l'outil d'IA approuvé n'est pas disponible ?
Utilisez la procédure manuelle documentée ou un autre outil expressément approuvé. Une panne n'autorise pas le transfert des données de l'entreprise vers un compte personnel ou un service non évalué.
Les gestionnaires devraient-ils inspecter les demandes d'IA des employés ?
L'accès doit suivre un objectif d'affaires, de sécurité, d'audit ou d'incident défini avec un avis et des autorisations appropriés. La surveillance systématique sans restriction crée des problèmes de confidentialité et de confiance et peut capturer du contenu sensible.
Placez une fiche opérationnelle approuvée et ses sources dans Ottermind afin de conserver ensemble les autorisations, preuves, livrables et critères de contrôle de la tâche.