Modèle
Modèle de politique d'IA : règles pratiques d'utilisation au travail
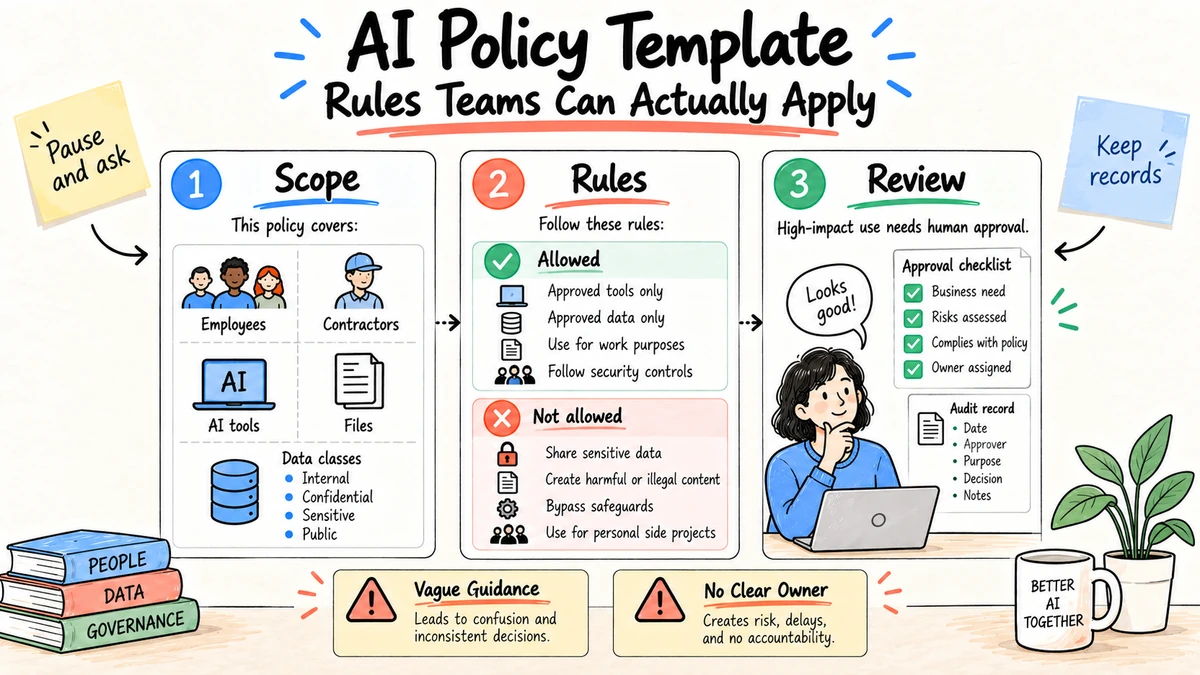
Une politique efficace d'IA indique aux employés ce qu'ils peuvent faire aujourd'hui, ce qui nécessite l'approbation, ce qui est interdit et qui décide quand la réponse est incertaine. Le modèle ci-dessous est un point de départ opérationnel et non un conseil juridique. Adaptez-le à vos contrats, juridictions, classifications de données, pratiques d'emploi, programme de sécurité et outils réels.
Recherche et transparence: Ce modèle s'appuie sur le cadre de gestion des risques liés à l'IA du NIST, le profil du NIST consacré à l'IA générative et les principes de l'OCDE sur l'IA, consultés le 4 septembre 2026. Il s'agit d'un contenu éditorial original qui doit être examiné par les responsables juridique, confidentialité, sécurité, RH et métier de votre organisation.
Modèle de politique d'IA à copier et adapter
Titre : Politique d'utilisation responsable de l'IA
Responsable: [rôle ou équipe]
Date d'entrée en vigueur: [date]
Date de révision: [date]

1. Objet
Cette politique définit comment les collaborateurs peuvent évaluer, acheter, construire et utiliser
des systèmes d'IA pour [organisation]. Elle s'applique aux salariés, prestataires et fournisseurs
qui utilisent les données de l'organisation ou agissent pour son compte.

2. Utilisations approuvées
Les collaborateurs peuvent utiliser les outils du registre approuvé pour [usages à faible risque listés].
Ils doivent respecter les règles ci-dessous relatives aux données, au contrôle, à l'attribution et aux archives.

3. Utilisations nécessitant une approbation
L'approbation de [rôles] est requise avant que l'IA ne soit utilisée pour des décisions ou des résultats
qui affectent l'emploi, l'éligibilité, la sécurité, les droits légaux, les finances, les clients,
les déclarations publiques, les dossiers réglementés ou les systèmes de production.

4. Utilisations interdites
N'utilisez pas d'outil non approuvé, ne contournez pas les contrôles d'accès, n'usurpez pas une identité,
ne fabriquez pas de preuves, ne prenez pas de décision finale lourde de conséquences sans responsable humain
et ne soumettez pas de données que l'outil n'est pas autorisé à traiter.

5. Traitement des données
Respectez la politique de classification des données en vigueur. Ne saisissez pas d'identifiants,
les données à caractère personnel restreintes, les données confidentielles des clients, le code source, les contrats,
ou des informations financières non publiées, à moins que l'outil et l'utilisation exacts ne soient approuvés.

6. Contrôle humain
Le responsable désigné doit vérifier les faits, sources, calculs, droits,
risques de biais et mentions requises avant toute utilisation ou diffusion du résultat.

7. Transparence et attribution
Signalez toute contribution substantielle de l'IA lorsque la loi, le contrat, une règle de plateforme,
une norme professionnelle ou la pratique de l'organisation l'exige. Ne citez pas une réponse d'IA
comme source d'une affirmation factuelle.

8. Les marchés publics et le développement
Avant l'adoption, documentez l'objectif, le responsable, les flux de données, les fournisseurs, la conservation,
l'utilisation pour l'entraînement, les contrôles de sécurité, les modes de défaillance, l'évaluation et le plan de sortie.

9. Enregistrements et incidents
Conservez les documents requis pour le cas d'usage. Signalez toute divulgation inattendue,
sortie préjudiciable, contournement de règle, inexactitude importante ou action non autorisée sur
[canal d'incident] dans un délai de [durée]. Ne dissimulez pas et ne corrigez pas silencieusement un incident.

10. Exceptions et application
[rôle] peut approuver une exception écrite à durée limitée avec portée, contrôle, responsable,
et expiration. Les violations sont traitées dans le cadre des politiques de sécurité et de conduite existantes.
Ajouter une table de niveau de risque
| Niveau | Exemple | Règle par défaut |
|---|---|---|
| Faible | Brainstorming avec des informations publiques | Outil approuvé et examen normal |
| Modéré | Rédaction d'une analyse interne à partir des données de l'entreprise | Voie de données approuvée, relecteur nommé, sources enregistrées |
| Élevé | Emploi, crédit, droit, santé, sécurité ou déclarations publiques | Évaluation formelle et approbation d'un responsable |
| Interdit | Tromperie, discrimination illégale, partage d'identifiants, contournement des contrôles | Ne pas utiliser |
Le risque dépend du contexte, pas de l'étiquette d'un outil. Le résumé d'un article public et le dépistage des candidats à l'emploi peuvent utiliser une technologie similaire tout en nécessitant des contrôles très différents.
Définir les termes que les employés utiliseront
Une politique échoue lorsque le travail ordinaire ne peut pas être associé à son vocabulaire. Ajouter des définitions courtes pour:
- **Système d'IA:**logiciels qui génèrent, classent, prédisent, recommandent, extraient ou agissent à l'aide de modèles d'apprentissage automatique ou génératifs;
- **outil approuvé:**un service, un plan, une configuration et une intégration nommés approuvés pour les utilisations et les classes de données déclarées;
- résultat assisté par l'IA : travail dont une part substantielle a été rédigée, transformée, analysée ou recommandée par un système d'IA;
- **décision conséquente:**une décision affectant l'emploi, l'accès, l'admissibilité, les droits, la sécurité, les finances, les clients ou tout autre intérêt important;
- responsable désigné : la personne qui possède l'autorité et assume la responsabilité de l'usage ou de l'action finale;
- **données restreintes:**les informations dont le traitement est limité par une classification politique, contractuelle, légale ou de sécurité;
- **contrôle humain:**une inspection réelle en fonction des critères énoncés, pas une personne qui clique sur l'approbation sans accès aux preuves;
- **incident:**la divulgation inattendue, la production nocive ou discriminatoire, l'inexactitude matérielle, le contournement du contrôle, une action non autorisée ou toute autre violation des politiques.
Aligner ces définitions avec le langage de l'entreprise existant. Ne créez pas de signification distincte pour les données confidentielles ou la gravité des incidents si les programmes de sécurité et de confidentialité les définissent déjà.
Assignation de rôles et de décisions
| Rôle | Responsabilité minimale |
|---|---|
| Responsable exécutif | Définition de la tolérance au risque, résolution des exceptions majeures, mise en œuvre des fonds |
| Responsable de la politique | Maintient la politique, les exemples, le registre des outils, la formation et le calendrier de révision |
| Responsable d'entreprise | Définit le cas d'utilisation, le résultat, l'examen et le niveau de défaillance acceptable |
| Sécurité | Révision de l'identité, de l'accès, des intégrations, de l'enregistrement, des tests et de la réponse aux incidents |
| La vie privée | Examen des données personnelles, du but, de la minimisation, de la conservation et des droits individuels |
| Juridique ou conformité | Examine les obligations applicables, contrats, mentions et usages à fort impact |
| Les achats | Préserve les engagements des fournisseurs, les sous-traitants, les conditions de renouvellement et de sortie |
| RH | Responsable de la communication, de la formation et des utilisations liées à l'emploi |
| Utilisateur | Suivre la portée approuvée, examiner les résultats, protéger les données et signaler les incidents |
Nommez un décideur, pas seulement un groupe, pour chaque circuit d'approbation. Un comité transverse peut conseiller, mais les employés doivent savoir qui peut répondre oui, non ou pas encore.
Maintenir un registre des outils approuvés
Conservez les détails produit susceptibles d'évoluer rapidement dans un registre contrôlé, séparé de la politique centrale :
| champs | Exemple de la spécificité requise |
|---|---|
| Produit | Vendeur, produit, plan d'entreprise et type de compte approuvé |
| Responsable | Équipe responsable de la configuration et du renouvellement |
| Utilisateurs autorisés | Groupes ou rôles désignés |
| Utilisations autorisées | Rédaction de contenu public; résumé interne limité par source |
| Données autorisées | Données publiques et internes générales; aucune donnée personnelle restreinte |
| Les intégrations | Uniquement les connexions de stockage et d'identité approuvées |
| Utilisation de la formation | Statut contractuel et de configuration |
| Rétention | Processus par défaut, valeur configurée et suppression |
| Révision requise | Révision de l'auteur; révision spécialisée des résultats nommés |
| Les actions interdites | Aucun envoi, publication, suppression ou changement d'enregistrement |
| Date d'approbation | Enregistrement des décisions et approuvés |
| Date de révision | Réévaluation ou événement de contrat prévu |
L'approbation doit être rattachée à une configuration et à une utilisation, et non à une marque. Un compte de consommateur, un compte d'entreprise, un déploiement d'API, une extension de navigateur et une fonction d'action connectée peuvent avoir des autorisations et une manipulation de données différentes.
Connecter la classification des données à l'utilisation des outils
Adapter une matrice aux classifications existantes de l'organisation:
| Classe de données | Règle d'IA par défaut | Exception possible |
|---|---|---|
| Public | Outils approuvés autorisés | Contrôle normal du contenu et des droits |
| Interne général | Outils gérés et approuvés | Contrôles de finalité, d'accès et de conservation |
| Confidentiel | Refusé sauf approbation explicite | Flux de travail désigné avec contrôles contractuels et techniques |
| Données personnelles restreintes ou réglementées | Évaluation à haut risque requise | Uniquement le système, la finalité, les champs et les relecteurs expressément approuvés |
| Identifiants et secrets d'authentification | Ne jamais les saisir dans les prompts ou les traces | Utiliser un gestionnaire de secrets dédié, pas une dérogation |
Inclure les données dérivées. Une demande peut révéler une relation client même lorsque le document joint est supprimé. Les noms de fichiers, les résumés, les embeddings, les journaux, les arguments des outils et les captures d'écran peuvent hériter de la classification source.
Ajouter des règles pour les actions et les agents
Les outils génératifs passent de plus en plus de la rédaction à l'action. Élargir la politique au-delà du contenu:
Un système d'IA ne peut prendre une action externe ou d'enregistrement que lorsque:
- l'action fait partie d'un cas d'utilisation approuvé;
- les informations d'identification sont limitées aux autorisations minimales;
- les objectifs, les quantités, les fréquences et les fenêtres de temps autorisés sont limités;
- le système valide les entrées et empêche l'exécution dupliquée;
- les actions qui en découlent nécessitent l'approbation du rôle autorisé;
- l'action et l'approbation sont enregistrées;
- une piste d'arrêt, de révocation et de récupération testée existe.
Traiter l'envoi, la publication, l'achat, la suppression, l'accès, le changement d'enregistrement et le contact avec les personnes comme des autorisations distinctes. La permission de rédiger un courriel n'est pas la permission de l'envoyer.
Créer une évaluation de l'utilisation à haut risque
Avant d'être approuvé pour une utilisation à haut risque, il faut avoir un bref dossier:
Objectif commercial et bénéfice attendu:
Les personnes touchées et la décision:
Responsable responsable:
Rôle de l'IA et autorité humaine:
Les entrées, sorties, classes de données et flux de données:
Vendeur, modèle, intégrations et versions:
Limitations connues et utilisation abusive prévisible:
Évaluations de précision, d'équité, d'accessibilité, de confidentialité et de sécurité:
Mécanismes d'avis, d'explication, de contestation et de correction:
Les seuils de surveillance et d'incident:
Enregistrement et conservation:
Retour en arrière et processus alternatif:
Les approbations, les conditions, l'expiration et le prochain examen:
L'approbation n'est pas permanente. Limitez-la au flux de travail, à la population, aux données et à la configuration testés. Réévaluez toute modification importante : nouveau modèle, capacité d'action, intégration, population ou finalité de décision.
Gérer les exceptions sans créer de lacunes
Une exception devrait indiquer la demande, la raison commerciale, l'alternative non disponible, les données, les utilisateurs, les contrôles, le responsable, le démarrage, l'expiration et les approuvés. Limitez le temps et empêchez le renouvellement silencieux. L'accès d'urgence devrait faire l'objet d'un examen rétrospectif dans le cadre d'un processus établi.
N'approuvez pas une dérogation simplement parce que le travail a déjà commencé ou qu'un essai fournisseur arrive à son terme. Cela récompenserait le contournement des règles. Suivez les demandes répétées : elles peuvent signaler un choix d'outils approuvés insuffisant ou une règle ambiguë.
Ajoutez un manuel d' incident d' IA
1. Arrêter ou isoler le flux de travail affecté lorsqu'il est sécurisé.
2. Préserver les entrées, sorties, versions, actions et enregistrements d'accès pertinents.
3. Avisez le responsable de l'incident par le canal nommé.
4. Identifier les personnes affectées, les systèmes, les dossiers et les destinataires en aval.
5. Contenir l'accès, révoquer les informations d'identification ou retirer la sortie, selon le cas.
6. Mobilisez les responsables sécurité, confidentialité, juridique, RH, communication ou métier.
7. Corrigez le dossier et avisez les parties concernées si nécessaire.
8. Documenter la cause, les lacunes de contrôle et les mesures correctives.
9. Ajoutez l'échec à la formation, à l'évaluation ou au suivi.
10. Réautorisez le flux de travail avant de redémarrer lorsque le risque est important.
La politique d'IA doit renvoyer au dispositif d'incident existant plutôt que créer une échelle de gravité concurrente. Ce qui change, ce sont les preuves à conserver : versions du modèle et des prompts, contexte des sources, appels d'outil, approbations et livrables générés.
Liste de contrôle de mise en œuvre
- Inventaire de l'utilisation réelle de l'IA, y compris les outils de navigation gratuits et les fonctionnalités intégrées.
- Aligner la politique avec les règles de sécurité, de confidentialité, de dossiers, d'approvisionnement et de conduite existantes.
- Publier un registre des outils approuvés avec les classes de données et les cas d'utilisation autorisés.
- Donner aux travailleurs un chemin rapide pour poser des questions et demander de nouveaux outils.
- Formez les équipes avec des exemples réalistes d'usages autorisés, soumis à approbation et interdits.
- Enregistrez les dérogations avec leur responsable et leur date d'expiration.
- Examiner les incidents, les changements de fournisseur et les cas d'utilisation à haut risque chaque trimestre.
Ne vous fiez pas à un seul avis annuel. La politique devient utile lorsqu'elle apparaît dans les listes d'achat, d'intégration, de conception des flux de travail et de révision.
Former avec des décisions, pas des définitions
Donnez aux employés des scénarios courts:
- Un vendeur peut-il coller un contrat client dans un assistant gratuit pour résumer les dates de renouvellement?
- Un spécialiste du marketing peut-il générer une comparaison de produits à partir de sources officielles actuelles?
- Un gestionnaire peut-il demander à l'IA de classer les employés pour une promotion ?
- Un développeur peut-il soumettre un journal d'erreur de production qui peut contenir des informations d'identification?
- Un assistant peut- il rédiger un résumé de la réunion et lui attribuer automatiquement des tâches?
Pour chaque scénario, demandez-vous quel outil, quelles données, quel relecteur, quelle action et quel enregistrement sont impliqués. La formation réussit lorsque les employés choisissent le bon chemin et savent où demander, et non quand ils se souviennent d'une définition.
Ajouter des rappels de politique lorsque des décisions sont prises: formulaires d'achat, accès au navigateur, étiquettes de classification des données, modèles de flux de travail, listes de contrôle de publication, révision du code et prise d'incidents.
Mesurer si la politique fonctionne
Parmi les signaux utiles figurent:
- pourcentage d'outils d'IA actifs enregistrés et détenus;
- délai d'approbation par niveau de risque;
- pourcentage d'utilisations à haut risque avec les évaluations en cours;
- les événements d'outil non approuvé et de données restreintes;
- les questions des employés par domaine de politique incertain;
- des exceptions en raison de la raison, du responsable et de l'âge;
- les incidents, quasi-incidents, délais de correction et causes récurrentes;
- la couverture de l'évaluation et de la surveillance des flux de travail à haut risque approuvés;
- l'achèvement d'une formation basée sur des scénarios.
Ne visez pas zéro question. Les questions peuvent montrer que les personnes s'arrêtent avant de prendre un risque. Un meilleur objectif consiste à répondre rapidement et de manière cohérente, tout en réduisant les ambiguïtés récurrentes.
Calendrier d'entretien des politiques
| Fréquence | Révision |
|---|---|
| Chaque mois | Modifications du registre, dérogations arrivant à échéance, incidents importants |
| Chaque trimestre | Cas d'utilisation à haut risque, questions récurrentes, changements de fournisseur et d'intégration |
| Chaque année | Politique de base, rôles, formation, tolérance aux risques, politiques connexes |
| Selon les événements | Nouvelle loi, contrat, modèle, capacité, utilisation des données, population ou incident |
Publiez un journal de changement. Pour des modifications importantes, identifier les cas d'utilisation existants qui doivent être réévalués plutôt que de supposer que la nouvelle règle s'applique de manière claire sans travail de mise en œuvre.
Pour des scénarios concrets, voir Exemples de politiques d'utilisation de l'IA. Pour les limites des menaces techniques, associer la politique à la Liste de contrôle de la sécurité des agents d'IA.
FAQ
Une petite entreprise peut-elle utiliser ce modèle de politique sur l'IA ?
Oui, mais gardez la propriété explicite. Une politique courte avec une liste d'outils approuvés, des règles de données claires et un responsable de décision accessible est meilleure qu'une politique longue que personne ne peut appliquer.
La politique devrait-elle interdire les données confidentielles dans tous les outils d'IA ?
Elle doit interdire les données confidentielles dans les outils non approuvés. Des systèmes d'entreprise approuvés peuvent traiter certaines catégories de données sous réserve de contrats et de contrôles, mais ces autorisations doivent être documentées pour chaque outil et cas d'usage.
Qui devrait posséder la politique d'IA ?
Un dirigeant responsable doit en être propriétaire, avec l'appui des équipes juridique, confidentialité, sécurité, RH, achats et métier. Un comité dépourvu de décideur crée des délais et de l'ambiguïté.
À quelle fréquence faut-il mettre à jour une politique d'IA ?
Révisez-la selon un calendrier fixe et chaque fois qu'un outil important, une loi, un contrat, un incident ou un usage à haut risque change. Gardez le registre des outils approuvés plus facile à mettre à jour que la politique centrale.
Ce modèle est-il un conseil juridique ?
Non. Il s'agit d'un point de départ opérationnel. Un avocat qualifié et des spécialistes compétents doivent l'adapter aux lois, contrats, pratiques d'emploi, activités réglementées et juridictions applicables.
Les employés devraient-ils divulguer chaque utilisation de l'IA ?
La divulgation doit être conforme à la loi applicable, au contrat, au devoir professionnel, à la règle de la plateforme et à la pratique organisationnelle. La politique devrait définir quand des enregistrements internes et des avis externes sont nécessaires au lieu d'utiliser une règle universelle vague.
Une entreprise peut-elle approuver toute une catégorie d'outils d'IA ?
L'approbation d'une catégorie entière est risquée, car les forfaits, configurations, intégrations, durées de conservation et autorisations d'action diffèrent. Approuvez des services et configurations nommés pour des données et usages précis, avec une date de révision.
Utilisez Ottermind pour transformer la politique approuvée, le registre des outils et les règles de contrôle en contexte de projet réutilisable avant que les équipes ne commencent à produire leurs livrables.