Exemplos
Exemplos de políticas de uso da IA: 14 regras que os funcionários podem aplicar
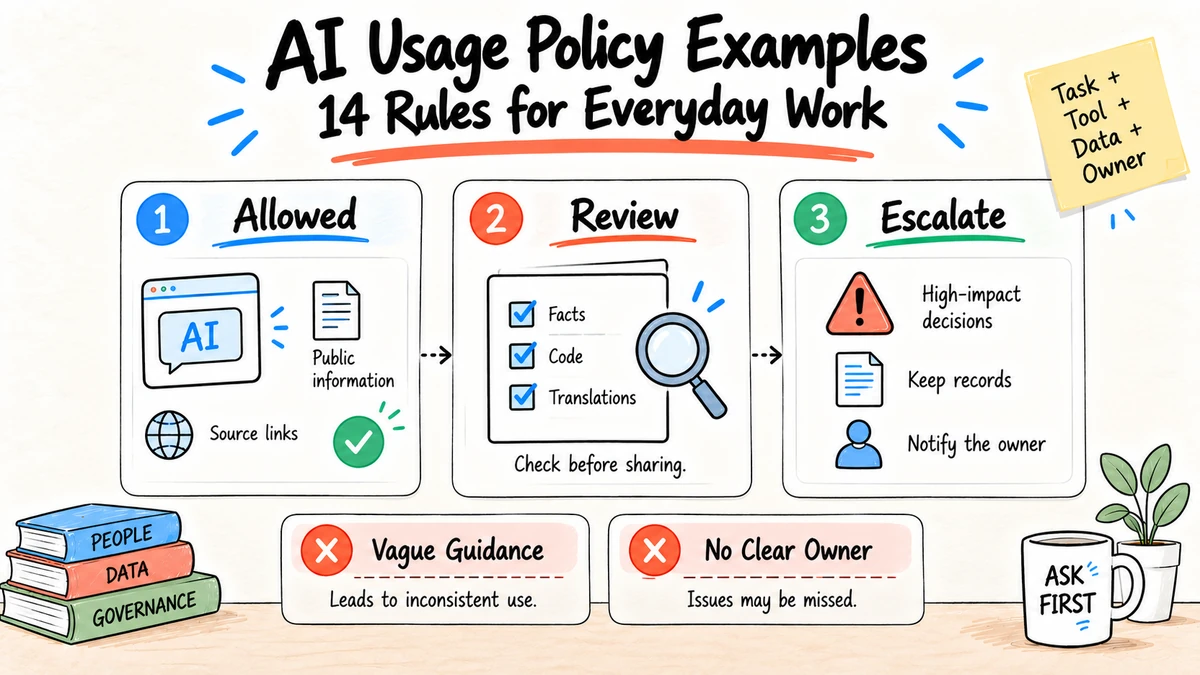
Os bons exemplos de políticas de uso da IA descrevem uma tarefa real, a ferramenta e os dados permitidos, a revisão necessária e o ponto em que uma pessoa deve assumir a responsabilidade. "Use AI responsivelmente" não é uma instrução. Os quatorze exemplos abaixo mostram como converter princípios gerais em regras que as pessoas podem seguir durante o trabalho diário.
Pesquisa e transparência: Estes exemplos são informados pela Núcleo do quadro de gestão de riscos da IA do NIST, o NIST Profil de IA Gerativa, e padrões de políticas públicas disponíveis no local de trabalho revisados na SERP do Google dos EUA de 4 de Setembro de 2026. São exemplos originais, não conselhos jurídicos ou políticas de empregadores copiadas.
1. Esboço com informação pública
**Permitido:**Use uma ferramenta de IA aprovada para delinear ou editar conteúdo não confidencial com base em fontes públicas.
**Requerido:**O autor verifica as alegações, abre fontes citadas, verifica os direitos e possui a redação final.
**Não permitido:**Publicação de citações, referências, resultados de clientes ou estatísticas fabricadas.
- 2o. Pesquisa e síntese
**Permitido:**Peça uma ferramenta aprovada para organizar as fontes fornecidas e identificar discordâncias.
**Requerido:**Preservar uma lista de fontes e rotular as conclusões não apoiadas. Cite a publicação subjacente, não a resposta da IA.
**Não permitido:**Tratar o texto gerado ou um resumo de pesquisa como evidência independente.
3. Notas de reunião
**Permitido:**Transcrever e resumir uma reunião apenas quando forem cumpridas as políticas, os avisos de participação, os requisitos de acesso e retenção.
**Requerido:**Um proprietário da reunião confirma as decisões, os proprietários das ações, as datas e os pontos em disputa antes da distribuição.
**Não permitido:**Transformar silenciosamente uma ação inferida em um compromisso atribuído. O Guia de notas de reunião de IA fornece um formato revisável.
4. Software e código
**Permitido:**Usar um assistente de codificação aprovado com repositórios e licenças autorizados.
**Requerido:**Revisão, teste, digitalização e código de atributos sob os mesmos padrões que as alterações de autoria humana.
**Não permitido:**Enviar segredos ou código fonte restrito a um serviço não aprovado, ou fundir código apenas porque ele compila.
5. Comunicação com os clientes
**Permitido:**Escrever uma resposta a partir de registros aprovados dos clientes e orientações de apoio.
**Requerido:**Uma pessoa responsável verifica a identidade, os fatos, promessas, tom e regras de escalada antes de enviar quando a mensagem tem impacto material.
**Não permitido:**Inventar ações de conta, reembolsos, exceções de política ou compromissos legais.
6. Dados confidenciais e pessoais
**Permitido:**Processar uma classe de dados nomeada apenas em uma ferramenta expressamente aprovada para essa classe e finalidade.
**Requerido:**Minimizar campos, seguir regras de retenção e confirmar treinamento do fornecedor e configurações de acesso.
**Não permitido:**A suposição de um plano pago torna aceitáveis todos os tipos de dados confidenciais ou pessoais.
7. Decisoes em matéria de emprego
**Permitido:**Utilize ferramentas aprovadas para apoio administrativo de baixo risco, como a elaboração de uma descrição de emprego, após revisão de preconceito e acessibilidade.
**Requerido:**Os proprietários legais e de recursos humanos aprovam qualquer sistema que pontua, recomenda, classifica ou influencia materialmente os candidatos ou trabalhadores. A pessoa continua a ser responsável pela decisão.
**Não permitido:**Usar um chatbot geral para exibir currículos ou inferir características protegidas.
8. Incidentes e produção inesperada
**Requerido:**Pare o fluxo de trabalho afetado, preserve registros relevantes, informe através do canal de incidentes de segurança ou IA e identifique os destinatários a jusante.
**Não permitido:**Eliminar o rastro ou editar silenciosamente a saída para evitar relatórios.
9. Reclamações de comercialização e públicas
**Permitido:**Projetos de variações de campanha a partir de fatos de produtos aprovados, orientações de marca e ativos licenciados.
**Requerido:**O proprietário da campanha verifica as capacidades do produto, os preços, a prova do cliente, as comparações, as divulgações e os direitos de ativos antes da publicação. As alegações que podem mudar precisam de uma fonte datada.
**Não permitido:**Inventar depoimentos, implicar o desempenho medido sem um estudo, ou apresentar pessoas sintéticas como clientes reais.
- 10 anos. Análise e comunicação de dados
**Permitido:**Use uma ferramenta aprovada para limpar, resumir, visualizar ou explicar um conjunto de dados permitido.
**Requerido:**Preservar os dados de origem, as etapas de transformação, unidades, filtros e suposições. Reconciliar os totais importantes e fazer com que o titular do relatório aprova as conclusões.
**Não permitido:**Carregar registros restritos em uma ferramenta não aprovada, remover linhas inconvenientes sem divulgação ou tratar um gráfico gerado como prova de que o cálculo subjacente é correto.
- 11 anos. Imagens, áudio e vídeo
**Permitido:**Criar meios sintéticos para trabalho criativo aprovado quando os requisitos de dados de treinamento, semelhança, marca registrada e plataforma forem satisfeitos.
**Requerido:**Retificar os meios sintéticos ou materialmente alterados quando exigido pela política, lei, contrato ou contexto. Manter aprovações para pessoas reconhecidas, ativos de clientes e insumos licenciados.
**Não permitido:**Impersonar um colega ou figura pública, fabricar evidências documentais, remover uma marca de água ou criar mídia enganosa.
- 12 anos. Tradução e localização
**Permitido:**Projetos de traduções de material de origem aprovado com uma ferramenta adequada.
**Requerido:**Um revisor qualificado verifica o significado, localização, nomes, números, texto legal, contexto cultural e URLs fixas. A fonte aprovada continua a ser a autoridade.
**Não permitido:**Publicar instruções traduzidas de alto impacto sem revisão ou alterar silenciosamente o produto promete fazer a cópia parecer natural.
13. Contratação e avaliação do fornecedor
**Permitido:**Resumir a documentação pública do fornecedor e organizar as respostas a um questionário aprovado.
**Requerido:**Os titulares de contratos e de títulos verificam os contratos, os fluxos de dados, os subprocessadores, a retenção, a utilização de formação, os compromissos de serviço e os termos de saída nos registros originais.
**Não permitido:**Deixar a IA aceitar termos, escolher um fornecedor ou representar uma resposta faltante como um compromisso.
- 14 anos. Ações automatizadas
**Permitido:**Prepare uma ação ou recomendação reversível dentro das permissões documentadas do fluxo de trabalho.
**Requerido:**Use menos privilégios, credenciais de escopo, limites, registros, idempotencia e aprovação antes de ações consequentes, como enviar, comprar, publicar, excluir ou alterar um sistema de registro.
**Não permitido:**Dar acesso à assistente geral de larga escala porque uma tarefa às vezes requer ação.
Modelo de cartão de funcionamento
- A tarefa:
Proprietário de empresa:
Ferramenta e versão aprovadas:
Classificações de dados permitidas:
Introduções proibidas:
Fontes necessárias:
Verificações de revisão humana:
Ações que a IA pode tomar:
Ações que exigem aprovação:
Registros conservados e duração:
Canais de incidentes:
Data da próxima revisão:
Três exemplos completos de cartão de operação
Baixo risco: esboço do workshop interno
Tarefa: elaborar um esboço de um workshop a partir de artigos públicos e do relatório da equipa aprovado.
Proprietário de negócios: Aprender a liderar.
Ferramenta aprovada: espaço de trabalho de escrita gerenciado pela organização.
Dados permitidos: dados públicos e internos classificados para acesso do pessoal geral.
Revisão necessária: O proprietário verifica as fontes, a agenda, as reivindicações e a acessibilidade.
A IA pode: resumir, organizar, elaborar e sugerir exercícios.
A IA não pode: Convidar participantes, publicar materiais ou inventar feedback dos participantes.
Registro: Contrato aprovado e lista de fontes para um ano.
Escalação: canal de operações de aprendizagem.
Risco moderado: resumo de renovação do cliente
Tarefa: Preparar um relatório interno de renovação a partir de registros de contas aprovados.
Proprietário de empresa: Diretor de conta.
Ferramenta aprovada: Espaço de trabalho contratado aprovado para dados confidenciais dos clientes.
Dados permitidos: exportações denominadas de CRM e resumos de apoio aprovados.
Requisitos de revisão: O diretor de conta verifica os fatos, compromissos e questões abertas.
A IA pode: Organizar evidências, identificar campos faltantes e redigir o resumo.
A IA não pode: alterar os registros do CRM, entrar em contato com o cliente, citar um preço ou termos de promessa.
Registro: Resumo final, registros de contas citados, revisor e data.
Escalação: operações de vendas e contatos de privacidade.
Alto risco: pedido de triagem de candidatos
Tarefa: classificar os candidatos nos currículos.
Disposição: Não aprovada no âmbito do caminho de utilização geral aceitável.
Razão: A tarefa influencia materialmente o emprego e pode criar discriminação,
Accessibilidade, privacidade, transparência e obrigações de registro.
Próximo passo: Enviar o caso de uso documentado para recursos humanos, jurídicos, privacidade e segurança para
A Comissão deve, por conseguinte, dar início a uma avaliação formal; utilizar o processo de recrutamento já existente, revisto por humanos, enquanto isso.
Estes exemplos mostram por que os mesmos verbos não são suficientes. "Sumarizar um arquivo" pode ser um risco baixo para um artigo de oficina pública e alto risco para um registro de hospedagem médica. O contexto operacional determina o controlo.
Como escrever exemplos para a sua organização
Comece com as dez tarefas da IA que as pessoas já executam, não uma arquitetura imaginária futura. Entrevistar usuários, inspecionar o movimento real dos dados e escrever um cartão de operação para cada tarefa. Incluir uma falta de quase: mostrar o que parece semelhante mas cruza uma fronteira ensina mais do que outra proibição abstrata.
Então, teste cada exemplo com três perguntas:
- Um novo empregado pode dizer se o uso é permitido?
- Um gerente pode identificar o revisor necessário e registrar?
- A segurança pode determinar quais dados e sistemas estão envolvidos?
Uma árvore de decisão do gerente
Quando um empregado propõe um novo uso, o gerente pode perguntar:
- A ferramenta do registro aprovado corresponde a esta classe de dados exata?
- A tarefa afeta o emprego, os direitos legais, a segurança, as finanças, os clientes ou as reivindicações públicas?
- A IA vai enviar, publicar, comprar, excluir, conceder acesso ou alterar um registro?
- Um revisor pode inspecionar as fontes e corrigir a saída antes do impacto?
- Há um proprietário, registros mantidos, caminho de incidentes e forma de parar o fluxo de trabalho?
Se a primeira resposta for não, interrompa e solicite revisão da ferramenta. Se a segunda ou a terceira resposta for sim, encaminhe a utilização através do caminho de aprovação de alto risco. Se faltarem provas ou propriedade, mantenha a saída como um rascunho até que a lacuna seja resolvida.
Lançamento sem teatro de política
Lançar os exemplos com exercícios de cenário curto. Peça às equipes para classificar uma tarefa, identificar dados permitidos, selecionar o revisor e explicar qual registro permanece. Incluir um caso ambíguo para que as pessoas pratiquem a escalada em vez de adivinhar.
Seguir perguntas, quase falhas, pedidos de ferramentas não aprovadas e incidentes. Quando a mesma pergunta se repetir, revise o exemplo ou o registro das ferramentas aprovadas. Não responda a cada caso de ponta adicionando outra proibição ampla; aclare a regra de decisão e o proprietário.
Revisar as cartas de tarefa quando uma ferramenta altera os seus termos, adiciona integrações ou capacidades de ação, altera o tratamento de dados ou introduz um novo modelo. Uma característica que transforma a redação em envio automático muda o risco mesmo quando o nome do produto permanece o mesmo.
Lista de verificação de escritura de exemplo
[ ] A tarefa é suficientemente concreta para que dois gerentes a classificem da mesma forma.
[ ] As ferramentas e as classes de dados aprovadas são nomeadas.
[ ] A assistência autorizada é separada da autoridade final.
[ ] As provas e revisões necessárias são observaveis.
[ ] Comportamento proibido inclui uma quase-falta realista.
[ ] Os registros, a retenção e o encaminhamento de incidentes são indicados.
[ ] As diferenças regionais ou específicas de funções são visíveis.
[ ] O exemplo tem um proprietário e a próxima data de revisão.
Manter exemplos consistentes em todos os departamentos
Use um conjunto de regras centrais, e adicione os cartões departamentais para finanças, recursos humanos, vendas, marketing, engenharia, suporte e trabalho legal. Os exemplos locais podem ser mais rigorosos porque tratam de dados ou decisões diferentes, mas não devem contradizer a política de toda a organização.
Quando dois departamentos compartilham um fluxo de trabalho, nomee a transferência. Por exemplo, o marketing pode elaborar uma história pública de cliente, as vendas podem confirmar fatos da conta, os direitos e reivindicações legais podem ser revisados e o proprietário do cliente pode obter aprovação. O cartão deve identificar quem pode bloquear a publicação e qual é a versão de fonte que todos revisam.
Auditar uma amostra de trabalho concluído em relação ao cartão. Confirmar que a ferramenta aprovada foi utilizada, que as entradas restritas foram ausentes, que foram registadas evidências e revisores e que as ações permaneceram dentro do seu âmbito de aplicação. Use as descobertas para melhorar o exemplo, em vez de tratar cada correção como má conduta.
Verificação de versões dos exemplos
Dê a cada cartão de funcionamento um proprietário, versão, data de vigência e alteração do histórico. Linkar a entrada no registro de ferramentas e às cláusulas de política subjacentes. Quando um produto ganha uma integração ou uma ação autónoma, revise os cartões afectados antes de ativar o recurso.
Arquivo de versões antigas para que um revisor de incidentes possa dizer qual instrução regia uma tarefa passada. Marque claramente os cartões arquivados para impedir que os funcionários os sigam. Uma página wiki sem datas efetivas pode silenciosamente transformar conselhos obsoletos em políticas atuais.
Responder aos erros de forma consistente
Separar erros de boa fé, orientações pouco claras, comportamento negligente e uso indevido deliberado. A resposta pode incluir a interrupção do fluxo de trabalho, a correção de um registro externo, a notificação das pessoas afetadas, a reformulação, a alteração do acesso, a revisão do exemplo ou o uso de procedimentos de conduta existentes. Não improvise um novo quadro de punição dentro da política da IA.
Faz cinco perguntas depois de um erro:
- A regra aplicável e a alternativa aprovada eram claras e acessíveis?
- A ferramenta ou a interface tornaram o caminho inseguro mais fácil do que o caminho aprovado?
- Que dados, pessoas, sistemas e decisões foram afetados?
- Que controlo preventivo ou detetivo deveria ter funcionado?
- Que correção, notificação, avaliação ou acompanhamento é necessário?
Preserva as provas proporcionalmente. Podem ser necessárias instruções, saídas, versões, ações de ferramentas, aprovações, destinatários e correções relevantes, mas um incidente não justifica a recolha de conteúdo não relacionado com os funcionários.
Usar os resultados dos incidentes para melhorar os cartões de operação. Se várias pessoas colarem registros restritos porque a ferramenta de depuração aprovada é lenta, a organização tem um problema de comportamento e um problema de design de fluxo de trabalho.
Revisão de exemplos com pessoas afetadas
As equipes de política, segurança e jurídica sabem as exigências de controle; os funcionários sabem onde o trabalho se torna ambíguo. Revisão de projetos de exemplos com as pessoas que executam a tarefa e, se for caso disso, com as pessoas afectadas pela sua realização.
Peça-lhes para classificarem os casos de ponta sem pistas. Se os gerentes experientes encontrarem respostas diferentes, revise o cartão antes do treino. Verificar se a rota aprovada é prática em prazos reais e se a escalada recebe uma resposta oportuna.
Para os fluxos de trabalho de RH, cliente ou sensíveis à acessibilidade, inclua representantes que entendam a experiência do destinatário. Uma regra tecnicamente adequada pode ainda causar danos quando remove um canal humano ou obriga alguém a divulgar informações pessoais para prosseguir.
Use o modelo de política de IA para as cláusulas de toda a organização e o guia sobre como usar IA nos negócios para transformar políticas em trabalho por etapas.
FAQ
O que pertence a um exemplo de uso aceitável da IA?
Nomear a tarefa, ferramenta aprovada, dados permitidos, revisão necessária, comportamento proibido, proprietário responsável, registro mantido e caminho de escalada.
Os exemplos substituem uma política formal de IA?
- Não, não. A política define a autoridade e os princípios de toda a organização. Os exemplos traduzem essas regras em decisões para trabalhos específicos.
Cada produção de IA deve receber revisão humana?
A revisão deve corresponder ao impacto. A discussão de baixo risco pode exigir uma revisão ordinária dos autores. O emprego, o trabalho jurídico, financeiro, de segurança, público e que afeta os clientes requer uma revisão explicita e responsável.
Os exemplos podem mudar mais rapidamente do que a política principal?
- Sim, sim. - Sim. Manter exemplos de tarefas e o registro de ferramentas aprovadas em documentos controlados que possam ser atualizados à medida que as ferramentas e os fluxos de trabalho mudam, preservando simultaneamente a propriedade e o histórico de alterações.
Quantos exemplos de uso de IA deve uma empresa publicar?
Comece com as dez a quinze tarefas que os funcionários realizam com mais frequência e os casos de maior impacto proibidos ou requeridos de aprovação. Adicione exemplos quando perguntas recorrentes revelam uma verdadeira lacuna.
Devem os exemplos de políticas identificar fornecedores específicos?
Nomear as ferramentas aprovadas num registro ou cartão de funcionamento separado para que as alterações não exijam a reescritura da política central. Sempre associar o nome do produto à utilização permitida e ao âmbito de aplicação dos dados.
O que deve acontecer quando um empregado está inseguro?
Forneça um canal acessível e um proprietário de resposta. A política deve recompensar a pausa e a consulta antes da apresentação de dados restritos ou da intervenção consequente.
Como devem empreiteiros e vendedores usar esses exemplos?
Incluir os cartões aplicáveis na incorporação e nos contratos, restringir o acesso aos sistemas aprovados e as obrigações de comunicação do Estado. Não se presume que um trabalhador externo siga o mesmo registro de ferramentas ou ambiente de dados sem acesso e instruções explícitas.
As contas pessoais de IA são aceitáveis para o trabalho?
Só quando a política permite explicitamente a conta, uso e dados. As contas gerenciadas geralmente fornecem controles mais fortes de identidade, configuração, suporte e controle offboarding; uma conta pessoal paga não é aprovada automaticamente.
E se a ferramenta de IA aprovada não estiver disponível?
Use a documentação manual de retrocesso ou outra ferramenta explicitamente aprovada. Uma interrupção não autoriza a transferência de dados da empresa para uma conta pessoal ou serviço não revisado.
Os gerentes deveriam inspecionar as informações da IA dos funcionários?
O acesso deve seguir um propósito de negócio, de segurança, de auditoria ou de incidente definido com aviso e permissões adequados. A vigilância de rotina sem restrições cria problemas de privacidade e confiança e pode capturar conteúdo sensível.
Leve uma ficha operacional aprovada e seu material de origem para o Ottermind, mantendo juntos as permissões, as provas, os entregáveis e os critérios de revisão da tarefa.