Modelo
Modelo de Política de IA: Uma Política Prática de Uso Aceitável para o Trabalho
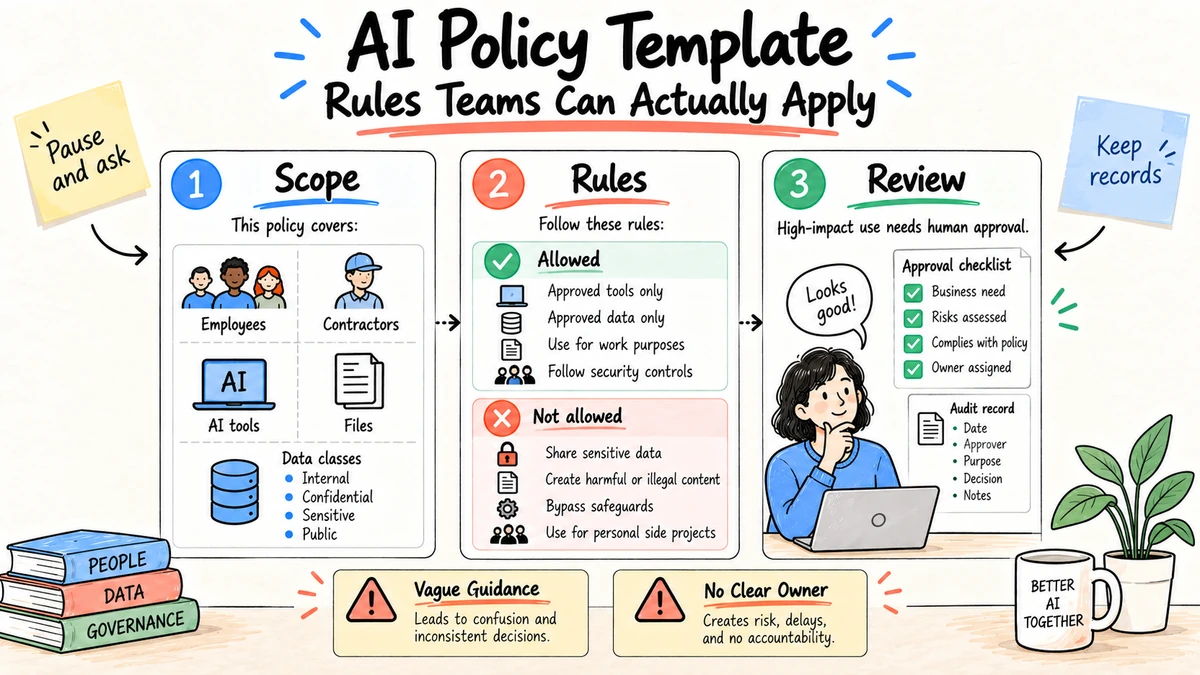
Uma política eficaz de IA diz aos funcionários o que podem fazer hoje, o que requer aprovação, o que é proibido e quem decide quando a resposta não é clara. O modelo abaixo é um ponto de partida operacional, não um conselho jurídico. Adapte-o aos seus contratos, jurisdições, classificações de dados, práticas de emprego, programa de segurança e ferramentas reais.
Pesquisa e transparência: Este modelo é informado pelo NIST AI Framework de Gestão de Riscos, o NIST Profil de IA Gerativa, e Princípios da IA da OCDE, revisado em 4 de Setembro de 2026. É material editorial original e deve ser revisto por seus proprietários legais, de privacidade, de segurança, de recursos humanos e de negócios.
Modelo de política de cópia e adaptação de IA
Título: Política de utilização aceitável de IA responsável
Proprietário: [função ou equipa]
Data de entrada em vigor: [data]
Data da revisão: [data]

1. Propósito
Esta política define como os trabalhadores podem avaliar, comprar, construir e usar a IA
sistemas para [organização]. Aplica-se aos empregados, empreiteiros e fornecedores
que utilizam dados organizacionais ou atuam em nome da organização.

2. Utilizações aprovadas
Os trabalhadores podem utilizar as ferramentas do registro de ferramentas aprovadas para [utilizos de baixo risco listados].
Os participantes devem seguir as regras de dados, revisão, atribuição e manutenção de registros abaixo.

3. Utilizações que requerem aprovação
É necessária a aprovação de [funções] antes de a IA ser utilizada para decisões ou resultados
que afetam o emprego, a elegibilidade, a segurança, os direitos legais, as finanças, os clientes,
Reclamações públicas, registros regulamentados ou sistemas de produção.

4. Utilizações proibidas
Não utilizar ferramentas não aprovadas, ignorar os controles de acesso, fingir ser uma pessoa,
Fabricar provas, tomar uma decisão final consequente sem um responsável
Os dados de utilização de um instrumento de controlo de dados humanos ou de dados cuja classificação não seja aprovada para o tratamento.

5. Tratamento de dados
Seguir a política de classificação de dados existente. Não introduzir credenciais,
Os dados pessoais restritos, os dados confidenciais dos clientes, o código-fonte, os contratos,
ou informações financeiras não publicadas, a menos que a ferramenta e o uso exatos sejam aprovados.

6. Revisão humana
O proprietário designado deve verificar os factos, fontes, cálculos, direitos,
Os riscos de viés e as divulgações necessárias antes da utilização ou partilha da saída.

7. Transparência e atribuição
Divulgar a assistência material à IA quando exigida por lei, contrato, regra da plataforma,
padrão profissional ou prática organizacional. Não citar uma resposta de IA
como fonte de uma alegação factual.

8. Contratação e desenvolvimento
Antes da adoção, finalidade do documento, proprietário, fluxos de dados, fornecedores, retenção,
utilização de treinamento, controles de segurança, modos de falha, avaliação e plano de saída.

9. Registros e incidentes
Preservar os registros necessários para o caso de utilização. Relatar a divulgação inesperada,
Output prejudicial, política de contorno, material imprecisão, ou ação não autorizada para
[canal de incidente] dentro de [tempo]. Não oculte ou corrija silenciosamente um incidente.

10. Exceções e execução
[rolo] pode aprovar uma exceção escrita limitada por tempo com âmbito, controles, proprietário,
e expiração. As violações são tratadas nos termos das políticas de segurança e de conduta existentes.
Adicionar uma tabela de nível de risco
| Título | Exemplo | Regra de padrão |
|---|---|---|
| Baixo | Brainstorming com informações públicas | Instrumento aprovado e revisão normal |
| Moderado | Escrita de análises internas a partir de dados da empresa | Caminho de dados aprovado, revisor designado, fontes salvas |
| Alto | Reclamações públicas de emprego, crédito, jurídico, de saúde, segurança ou | Avaliação formal e aprovação responsável |
| Proibido | Decepção, discriminação ilegal, partilha de credenciais, contorno de controlo | Não utilizar |
O risco depende do contexto, não da etiqueta de uma ferramenta. Resumindo um artigo público e examinando candidatos a emprego, pode-se usar uma tecnologia semelhante, mas exigindo controles muito diferentes.
Defina os termos que os empregados usarão
Uma política falha quando o trabalho comum não pode ser associado ao seu vocabulário. Adicionar definições curtas para:
- **Sistema de IA:**Software que gera, classifica, prevê, recomenda, extrai ou toma ação utilizando modelos de aprendizagem automática ou geração;
- **Instrumento aprovado:**Um serviço, plano, configuração e integração designados aprovados para usos e classes de dados declarados;
- **Output assistido por IA:**Trabalho material elaborado, transformado, analisado ou recomendado por um sistema de IA;
- **Decisão consequente:**Uma decisão que afete o emprego, o acesso, a elegibilidade, os direitos, a segurança, as finanças, os clientes ou outro interesse significativo;
- **proprietário responsável:**A pessoa que tenha autoridade e responsabilidade pelo uso ou a ação final;
- **Dados restritos:**Informações cuja classificação política, contratual, legal ou de segurança limita o processamento;
- **Avaliação humana:**uma inspeção efetiva em relação aos critérios estabelecidos, não uma pessoa que clique em aprovação sem acesso a provas;
- **Incidente:**A Comissão deve apresentar ao Parlamento Europeu e ao Conselho as suas observações sobre o impacto da aplicação do artigo 107.o, n.o 1, do Regulamento (CE) n.o 1069/2009 do Parlamento Europeu e do Conselho.
Alignar estas definições com a linguagem existente da empresa. Não criar um significado separado para dados confidenciais ou gravidade de incidente se programas de segurança e privacidade já os definem.
Assegurar funções e decisões
| Função | Responsabilidade mínima |
|---|---|
| Proprietário executivo | Estabelecimento de tolerância ao risco, resolução de grandes exceções, execução dos fundos |
| Proprietário da política | Manter políticas, exemplos, registro de ferramentas, formação e calendário de revisão |
| Proprietário de empresa | Define o caso de utilização, o resultado, o revisor e o nível de falha aceitável |
| Segurança | Revisões de identidade, acesso, integrações, registro, testes e resposta a incidentes |
| Privacidade | Revisão dos dados pessoais, finalidade, minimização, retenção e direitos individuais |
| Legal ou conformidade | Revisões dos direitos, contratos, divulgações e usos de alto impacto aplicáveis |
| Contratação | Preserva os compromissos dos fornecedores, subprocessadores, termos de renovação e saída |
| RH | Propriedade de comunicações, de formação e de usos relacionados com o emprego |
| Utilizador | Segue o âmbito aprovado, revisa a produção, protege os dados e relata incidentes |
Nomear um dono da decisão, não apenas um grupo, para cada caminho de aprovação. Um comité interfuncional pode aconselhar, mas os empregados precisam saber quem pode dizer sim, não ou não ainda.
Manter um registro de ferramentas aprovadas
Manter em um registro controlado os dados de produtos em rápida mudança fora da política central:
| Campo | Exemplo da especificidade exigida |
|---|---|
| Produto | Produtor, produto, plano de empresa e tipo de conta aprovada |
| Proprietário | Equipe responsável pela configuração e renovação |
| Utilizadores autorizados | Grupos ou funções nomeados |
| Utilizações autorizadas | Escrita de conteúdos públicos; resumo interno limitado à fonte |
| Dados permitidos | Publicação e informação interna geral; não existem dados pessoais restritos |
| Integrações | Apenas ligações de armazenamento e identidade aprovadas |
| Utilização de formação | Estatuto contratual e de configuração |
| Reterção | Processos de predefinição, valor configurado e eliminação |
| Revisão necessária | Revisão de autores; revisão especializada de resultados identificados |
| Ações proibidas | Não há envio, publicação, exclusão ou alterações de registro |
| Data de aprovação | Registro de decisão e aprovadores |
| Data de revisão | Evento de reavaliação ou contrato programado |
A aprovação deve ser associada a uma configuração e utilização, não a uma marca. Uma conta de consumidor, conta empresarial, implementação de API, extensão de navegador e recurso de ação conectada podem ter diferentes manejo e permissões de dados.
Conectar a classificação de dados ao uso de ferramentas
Adaptar uma matriz às classificações existentes da organização:
| Classe de dados | Regra de IA por defeito | Possível exceção |
|---|---|---|
| Publicação | Ferramentas aprovadas autorizadas | Revisão normal do conteúdo e dos direitos |
| General interno | Ferramentas de gestão aprovadas | Funções, controles de acesso e retenção |
| Confidencial | Recusado a menos que seja expressamente aprovado | Fluxo de trabalho denominado com controles contratuais e técnicos |
| Limitados ou regulamentados | Requerida avaliação de alto risco | Apenas sistemas, finalidades, campos e revisores especificamente aprovados |
| As credenciais e os segredos de autenticação | Nunca entre em sinais ou vestígios | Usar uma gestão secreta dedicada, não uma exceção política |
Incluir dados derivados. Um pedido de pedido pode revelar uma relação com o cliente mesmo quando o documento anexo é removido. Os nomes de arquivos, resumos, embalagens, registros, argumentos de ferramentas e capturas de tela podem herdar a classificação de origem.
Adicionar regras para ações e agentes
As ferramentas gerativas passam cada vez mais da redação para a atuação. Estender a política para além do conteúdo:
Um sistema de IA só pode tomar uma ação externa ou de registro do sistema quando:
- A ação faz parte de um caso de utilização aprovado;
- As credenciais são limitadas às permissões mínimas;
- Os objetivos, quantidades, frequências e janelas de tempo permitidos são limitados;
- O sistema valida as entradas e impede a execução duplicada;
- As ações consequentes exigem aprovação pelo papel autorizado;
- A ação e a aprovação são registadas;
- Existe um caminho de parada, revogação e recuperação testado.
Trate o envio, publicação, compra, exclusão, concessão de acesso, alteração de registros e contato com pessoas como permissões separadas. Permissão para redigir um e-mail não é permissão para enviá-lo.
Criar uma avaliação de utilização de alto risco
Antes de ser aprovada uma utilização de alto risco, é necessário um breve registro:
Propósito comercial e benefício esperado:
Pessoas afectadas e decisão:
Proprietário responsável:
O papel da IA e a autoridade humana:
Introduções, saídas, classes de dados e fluxo de dados:
Produtor, modelo, integrações e versões:
Limitações conhecidas e utilização indevida previsível:
Avaliações de precisão, justiça, acessibilidade, privacidade e segurança:
Mecanismos de notificação, explicação, concurso e correção:
Os limites de controlo e de incidência:
Registros e retenção:
Rollback e processo alternativo:
Aplicações de homologação, condições, expiração e próxima revisão:
A aprovação não é permanente. Explique-o para o fluxo de trabalho testado, população, dados e configuração. Reavaliação de alterações materiais, como um novo modelo, capacidade de ação, integração, população ou finalidade de decisão.
Manusear exceções sem criar lacunas
Uma exceção deve indicar o pedido, a razão comercial, a alternativa não disponível, os dados, os utilizadores, os controles, o proprietário, o início, o vencimento e os aprovadores. Limite-o a tempo e evite a renovação silenciosa. O acesso de emergência deve ser revertido retrospectivamente em conformidade com um processo estabelecido.
Não aprovar uma exceção apenas porque o trabalho já começou ou um teste de fornecedor está terminando. Isso recompensa ignorando a política. Seguir as solicitações repetidas: podem mostrar que o conjunto de ferramentas aprovadas é inadequado ou que a regra não é clara.
Adicionar um manual de incidentes de IA
1. Parar ou isolar o fluxo de trabalho afetado quando estiver seguro.
2. Preservar as entradas, saídas, versões, ações e registros de acesso relevantes.
3. Avisa o proprietário do incidente através do canal designado.
4. Identificar as pessoas, sistemas, registros e destinatários afetados.
5. Conter acesso, revogar credenciais ou retirar a saída, conforme apropriado.
6. Envolver segurança, privacidade, jurídico, recursos humanos, comunicações ou proprietários de empresas.
7. Corrigir o registro e notificar as partes afetadas quando necessário.
8. Documentar a causa, as lacunas de controlo e a ação corretória.
9. Adicionar a falha ao treinamento, avaliação ou monitoramento.
10. Reautorize o fluxo de trabalho antes de reiniciar quando o risco for significativo.
A política de IA deve fazer referência ao programa de incidentes existente em vez de inventar uma escala de gravidade concorrente. O que é que se muda é a evidência a preservar: modelos e versões rápidas, contexto da fonte, chamadas de ferramentas, aprovações e artefatos gerados.
Lista de verificação da execução
- Inventar o uso real da IA, incluindo ferramentas gratuitas de navegador e recursos incorporados.
- Aligar a política com as regras de segurança, privacidade, registros, adjudicação de contratos e conduta existentes.
- Publicação de um registro de ferramentas aprovadas com classes de dados e casos de utilização autorizados.
- Dar aos trabalhadores um caminho rápido para perguntas e pedidos de novas ferramentas.
- Treinar com exemplos realistas permitidos, requeridos para aprovação e proibidos.
- Registrar exceções com os proprietários e datas de validade.
- Revisar incidentes, mudanças de fornecedores e casos de uso de alto risco a cada trimestre.
Não confie em um reconhecimento anual só. A política torna-se útil quando aparece nas listas de verificação de aquisições, de integração, de projeto de fluxos de trabalho e de revisão.
Treinar com decisões, não definições
Dar aos funcionários cenários curtos:
- Um vendedor pode colar um contrato de cliente num assistente gratuito para resumir as datas de renovação?
- Um profissional de marketing pode gerar uma comparação de produtos a partir de fontes oficiais atuais?
- Um gerente pode pedir à IA que classifique os funcionários para a promoção?
- Um desenvolvedor pode enviar um registro de erro de produção que possa conter credenciais?
- Um assistente pode elaborar um resumo da reunião e atribuir tarefas automaticamente?
Para cada cenário, pergunte qual ferramenta, dados, revisor, ação e registro estão envolvidos. A formação é bem-sucedida quando os empregados escolhem o caminho certo e sabem onde perguntar, não quando se lembram de uma definição.
Adicionar lembretes de políticas onde ocorrem decisões: formulários de aquisição, acesso ao navegador, rótulos de classificação de dados, modelos de fluxo de trabalho, listas de verificação de publicação, revisão de código e ingestão de incidentes.
Medir se a política funciona
Os sinais úteis incluem:
- percentagem de ferramentas de IA ativas registradas e de propriedade;
- Tempo de recuperação da aprovação por nível de risco;
- percentagem de utilizações de alto risco com avaliações atuais;
- Eventos de ferramentas não aprovadas e de dados restritos;
- Questões dos trabalhadores por domínio de política não claro;
- As exceções por razão, proprietário e idade;
- Incidentes, falhas de proximidade, tempo de correção e causas repetidas;
- Avaliação e acompanhamento da cobertura dos fluxos de trabalho de alto risco aprovados;
- conclusão de uma formação baseada em cenários.
Não fique com um objetivo de perguntas zero. As perguntas podem indicar que as pessoas estão fazendo uma pausa antes de correrem riscos. Um objetivo mais saudável é uma resolução rápida e consistente e menos ambiguidades repetidas.
Calendário de manutenção das políticas
| Frequência | Revisão |
|---|---|
| Mensal | Mudanças no registro das ferramentas, exceções expirantes, incidentes materiais |
| Quarta-feira | Casos de utilização de alto risco, questões recorrentes, alterações no fornecedor e na integração |
| Anuais | Política central, funções, formação, tolerância aos riscos, políticas relacionadas |
| Evento-driven | Nova lei, contrato, modelo, capacidade, utilização de dados, população ou incidente |
Publica um registro de mudanças. Para alterações significativas, identifique quais os casos de utilização existentes que devem ser reevaluados, em vez de assumir que a nova regra se aplica de forma limpa sem trabalho de implementação.
Para os cenários concretos, ver oExemplos de políticas de utilização da IA. Para os limites de ameaça técnica, associar a política com a Lista de verificação de segurança de agentes de IA.
FAQ
Uma pequena empresa pode usar este modelo de política de IA?
Sim, mas mantenha a propriedade explícita. Uma política curta com uma lista de ferramentas aprovadas, regras claras de dados e um dono de decisão acessível é melhor do que uma política longa que ninguém pode aplicar.
A política deveria proibir dados confidenciais em todas as ferramentas de IA?
Deve proibir os dados confidenciais em instrumentos não aprovados. Os sistemas empresariais aprovados podem suportar classes de dados específicas no âmbito de contratos e controles, mas essas permissões devem ser documentadas por ferramenta e caso de utilização.
Quem deve ser o dono da política de IA?
Um executivo responsável deve ser o seu dono, com informações legais, de privacidade, de segurança, de recursos humanos, de aquisição e de negócios. Um comitê sem um dono de decisão cria atraso e ambigüidade.
Quantas vezes deve actualizar-se uma política de IA?
Revisem-no em um cronograma fixo e sempre que uma ferramenta material, lei, contrato, incidente ou uso de alto risco mudar. Manter o registro das ferramentas aprovadas mais fácil de atualizar do que a política central.
Este modelo é conselho legal?
- Não, não. É um ponto de partida operacional. Os advogados qualificados e os especialistas competentes devem adaptá-lo às leis, contratos, práticas de emprego, actividades regulamentadas e jurisdições aplicáveis.
Os funcionários devem divulgar todos os usos da IA?
A divulgação deve seguir a legislação aplicável, os contratos, os deveres profissionais, a regra da plataforma e a prática organizacional. A política deve definir quando são necessários registros internos e avisos externos, em vez de utilizar uma regra universal vaga.
Uma empresa pode aprovar uma categoria inteira de ferramentas de IA?
A aprovação de categorias amplas é arriscada porque os planos, configurações, integrações, permissões de retenção e de ação são diferentes. Aprovar os serviços e configurações designados para os dados e usos declarados, com data de revisão.
Use o Ottermind para transformar a política aprovada, o registro de ferramentas e as regras de revisão em um contexto de projeto reutilizável antes que as equipes comecem a produzir entregáveis.