Ejemplos
Ejemplos de políticas de uso de IA: 14 reglas que los empleados pueden aplicar
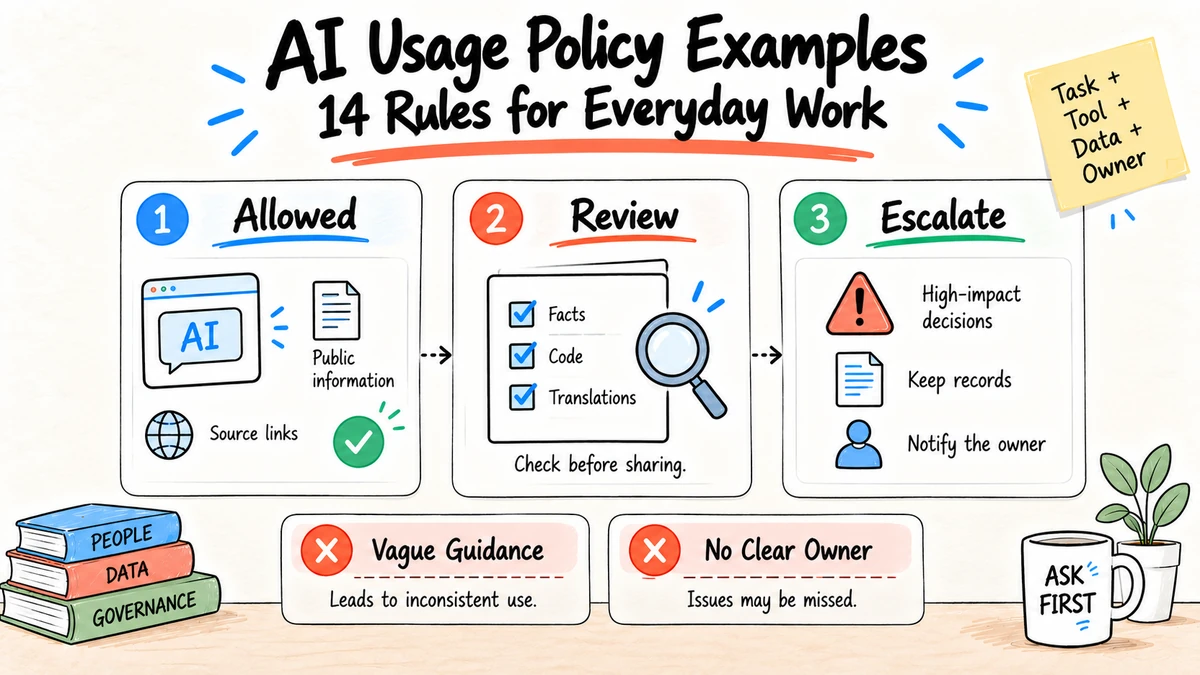
Los buenos ejemplos de políticas de uso de IA describen una tarea real, la herramienta y los datos permitidos, la revisión requerida y el punto en el que una persona debe asumir la responsabilidad. "Usar la IA de manera responsable" no es una instrucción. Los siguientes catorce ejemplos muestran cómo convertir principios generales en reglas que las personas pueden seguir durante el trabajo diario.
Investigación y transparencia: Estos ejemplos son informados por la NIST AI Marco de gestión de riesgos, el Perfil de IA generativa de NIST, y los patrones de políticas de trabajo disponibles al público revisados en el Google US SERP del 4 de septiembre de 2026. Son ejemplos originales, no asesoramiento jurídico o políticas de empleadores copiadas.
1. El número de personas Elaboración con información pública
**Se permite:**Utilice una herramienta de IA aprobada para describir o editar contenido no confidencial basado en fuentes públicas.
**Requerido:**El autor verifica las afirmaciones, abre las fuentes citadas, verifica los derechos y posee la redacción final.
**No permitido:**Publicación de citas, referencias, resultados de clientes o estadísticas fabricadas.
El 2o. Investigación y síntesis
**Se permite:**Pida una herramienta aprobada para organizar las fuentes suministradas y identificar los desacuerdos.
**Requerido:**Conservar una lista de fuentes y etiquetar las conclusiones no respaldadas. Cita la publicación subyacente, no la respuesta de la IA.
**No permitido:**Tratar el texto generado o un resumen de búsqueda como evidencia independiente.
3. El número de personas Notas de las reuniones
**Se permite:**Transcribir y resumir una reunión solo cuando se cumplan los requisitos de política, aviso de participación, acceso y retención.
**Requerido:**Un propietario de la reunión confirma las decisiones, los propietarios de acciones, las fechas y los puntos controvertidos antes de la distribución.
**No permitido:**Convirtiendo silenciosamente una acción inferida en un compromiso asignado. El Guía de notas de reuniones de IA proporciona un formato que pueda ser revisado.
4. Software y código
**Se permite:**Utilice un asistente de codificación aprobado con repositorios y licencias permitidos.
**Requerido:**Revise, prueba, escanea y atribuye el código bajo los mismos estándares que los cambios de autor humano.
**No permitido:**Enviar secretos o código fuente restringido a un servicio no aprobado, o fusionar código únicamente porque se compiló.
5. El mismo. Comunicación con los clientes
**Se permite:**Elaborar una respuesta a partir de registros de clientes aprobados y orientaciones de apoyo.
**Requerido:**Una persona responsable verifica la identidad, los hechos de los cuentos, las promesas, el tono y las reglas de escalada antes de enviar cuando el mensaje tiene un impacto material.
**No permitido:**Inventar acciones de cuentas, reembolsos, excepciones a las políticas o compromisos legales.
6. El número de personas Datos confidenciales y personales
**Se permite:**Procesar una clase de datos nombrada sólo en una herramienta explícitamente aprobada para esa clase y propósito.
**Requerido:**Minimizar los campos, seguir las reglas de retención y confirmar la capacitación del proveedor y la configuración de acceso.
**No permitido:**La suposición de un plan de pago hace aceptable todo tipo de datos confidenciales o personales.
7. ¿Qué es esto? Decisiones sobre el empleo
**Se permite:**Utilice herramientas aprobadas para el apoyo administrativo de bajo riesgo, como el formato de una descripción de trabajo, después de la revisión de sesgos y accesibilidad.
**Requerido:**Los dueños legales y de recursos humanos aprueban cualquier sistema que califique, recomiende, clasifique o influya materialmente en los candidatos o trabajadores. Una persona sigue siendo responsable de la decisión.
**No permitido:**Usar un chatbot general para revisar los currículos o inferir características protegidas.
8. ¿Qué es eso? Incidentes y producción inesperada
**Requerido:**Detener el flujo de trabajo afectado, conservar registros relevantes, informar a través del canal de incidentes de seguridad o IA e identificar a los destinatarios a continuación.
**No permitido:**Eliminar el rastro o editar silenciosamente la salida para evitar informes.
9. El mismo. Reclamaciones de comercialización y públicas
**Se permite:**Proyecto de variaciones de la campaña a partir de datos de productos aprobados, orientación de marca y activos con licencia.
**Requerido:**El propietario de la campaña verifica las capacidades del producto, los precios, la prueba de cliente, las comparaciones, las divulgaciones y los derechos de activos antes de la publicación. Las afirmaciones que pueden cambiar necesitan una fuente datada.
**No permitido:**Inventar testimonios, implicar un rendimiento medido sin un estudio, o presentar a las personas sintéticas como clientes reales.
¿Qué es eso? Análisis de datos y presentación de informes
**Se permite:**Utilice una herramienta aprobada para limpiar, resumir, visualizar o explicar un conjunto de datos permitido.
**Requerido:**Preserva los datos de origen, pasos de transformación, unidades, filtros y suposiciones. Conciliar los totales importantes y hacer que el titular del informe apruebe las conclusiones.
**No permitido:**Cargar registros restringidos a una herramienta no aprobada, eliminar filas incómodas sin divulgarlos o tratar un gráfico generado como evidencia de que el cálculo subyacente es correcto.
El 11 de diciembre. Imágenes, audio y video
**Se permite:**Crear medios sintéticos para el trabajo creativo aprobado cuando se cumplan los requisitos de datos de capacitación, semejanza, marca registrada y plataforma.
**Requerido:**Etiquetar los medios sintéticos o materialmente alterados cuando lo requieran las políticas, la ley, el contrato o el contexto. Mantenga aprobaciones para personas reconocibles, activos de clientes y entradas con licencia.
**No permitido:**Impersonar a un colega o personaje público, fabricar pruebas documentales, quitar una marca de agua o crear medios engañosos.
- ¿Qué es eso? Traducción y localización
**Se permite:**Elaborar proyectos de traducciones de material fuente aprobado con una herramienta adecuada.
**Requerido:**Un revisor calificado verifica el significado, la localidad, los nombres, los números, el texto legal, el contexto cultural y las URL fijas. La fuente aprobada sigue siendo la autoridad.
**No permitido:**Publicar instrucciones traducidas de alto impacto sin revisar o cambiar silenciosamente el producto promete hacer que la copia suene natural.
¿Qué es eso? Adquisiciones y evaluación de proveedores
**Se permite:**Resumir la documentación pública del proveedor y organizar las respuestas a un cuestionario aprobado.
**Requerido:**Los titulares de adquisiciones y de garantías verifican los contratos, los flujos de datos, los subprocesadores, la retención, el uso de la formación, los compromisos de servicio y los términos de salida en los registros originales.
**No permitido:**Dejar que la IA acepte términos, elija un proveedor o represente una respuesta que falta como un compromiso.
- ¿Qué es eso? Acciones automatizadas
**Se permite:**Preparar una acción o recomendación reversible dentro de los permisos documentados del flujo de trabajo.
**Requerido:**Utilice el menor privilegio, credenciales de alcance, límites, registros, idempotencia y aprobación antes de las acciones consecuentes como enviar, comprar, publicar, eliminar o cambiar un sistema de registro.
**No permitido:**Dar a un asistente general un amplio acceso permanente porque una tarea a veces necesita una acción.
Modelo de tarjeta de operación
Tarea:
Propietario de empresa:
Instrumento y versión aprobados:
Clasificaciones de datos permitidas:
Ingresos prohibidos:
Fuentes requeridas:
Control de revisión humana:
Las acciones que la IA puede tomar:
Acciones que requieren aprobación:
Registros conservados y duración:
Canal de incidentes:
La fecha de la próxima revisión:
Tres ejemplos completos de tarjetas de operación
Bajo riesgo: esquema del taller interno
Tarea: elaborar un esquema del taller basado en artículos públicos y el informe aprobado del equipo.
Propietario de negocio: Aprender a dirigir.
Herramienta aprobada: espacio de trabajo de escritura administrado por la organización.
Datos autorizados: Datos públicos e internos clasificados para el acceso del personal general.
Requisitos de revisión: El propietario verifica las fuentes, la agenda, las reclamaciones y la accesibilidad.
La IA puede: resumir, organizar, redactar y sugerir ejercicios.
La IA no puede: Invitar a los asistentes, publicar materiales o inventar comentarios de los participantes.
Registro: Contigo aprobado y lista de fuentes durante un año.
Escalación: canal de operaciones de aprendizaje.
Résiko moderado: resumen de renovación de clientes
Tarea: Preparar un informe interno de renovación de los registros de cuentas aprobados.
Propietario de negocio: director de cuentas.
Herramienta aprobada: Espacio de trabajo contratado aprobado para datos confidenciales de los clientes.
Datos permitidos: exportaciones denominadas de CRM y resúmenes de apoyo aprobados.
Requisitos de revisión: El director de cuentas verifica los hechos, los compromisos y las cuestiones abiertas.
La IA puede: organizar pruebas, identificar campos que faltan y redactar el informe.
La IA no puede: cambiar los registros de CRM, contactar con el cliente, citar un precio o promesas.
Registro: Resumen final, registros de cuentas citados, revisor y fecha.
Escalación: operaciones de ventas y contactos de privacidad.
Alto riesgo: solicitud de selección de candidatos
Tarea: Clasificar a los solicitantes de los currículos.
Disposición: No aprobada en el marco de la vía de uso general aceptable.
Razón: La tarea afecta sustancialmente al empleo y puede crear discriminación,
la accesibilidad, la privacidad, la transparencia y las obligaciones de registro.
Siguiente paso: Presentar el caso de uso documentado a RRH, legal, privacidad y seguridad para
El Consejo de Ministros de la Unión Europea ha aprobado el informe de la Comisión sobre la evaluación formal de los proyectos de trabajo.
Estos ejemplos muestran por qué los mismos verbos no son suficientes. "Resumir un expediente" puede ser un riesgo bajo para un artículo de taller público y un riesgo alto para un registro de alojamiento médico. El contexto operativo determina el control.
Cómo escribir ejemplos para su organización
Comience con las diez tareas de IA que la gente ya realiza, no una arquitectura imaginaria del futuro. Entrevistar a los usuarios, inspeccionar el movimiento real de los datos y escribir una tarjeta de operación para cada tarea. Incluye una falta de sentido: mostrar lo que se parece pero cruza una frontera enseña más que otra prohibición abstracta.
Luego prueba cada ejemplo con tres preguntas:
- ¿Puede un nuevo empleado decir si el uso es permitido?
- ¿Puede un gerente identificar al revisor requerido y registrarlo?
- ¿Puede la seguridad determinar qué datos y sistemas están involucrados?
Un árbol de decisión de los gerentes
Cuando un empleado propone un nuevo uso, el gerente puede preguntar:
- ¿Es la herramienta del registro aprobado para esta clase de datos exacta?
- ¿Alguna vez se trata de un trabajo, derechos legales, seguridad, finanzas, clientes o reclamaciones públicas?
- ¿La IA enviará, publicará, comprará, borrará, concederá acceso o cambiará un registro?
- ¿Puede un revisor inspeccionar las fuentes y corregir la salida antes del impacto?
- ¿Hay un propietario, un registro retenido, un camino de incidentes y una manera de detener el flujo de trabajo?
Si la primera respuesta es no, deténgase y solicite la revisión de la herramienta. Si la segunda o tercera respuesta es sí, dirija el uso a través de la vía de aprobación de alto riesgo. Si faltan pruebas o propiedad, mantenga la salida como un borrador hasta que se resuelva la brecha.
Despliegue sin teatro de política
Lanzar los ejemplos con ejercicios de escenarios cortos. Pida a los equipos que clasifiquen una tarea, identifiquen los datos permitidos, seleccionen el revisor y expliquen qué registro queda. Incluye un caso ambigüo para que la gente practique escalar en lugar de adivinar.
Seguir las preguntas, casi faltas, solicitudes de herramientas no aprobadas e incidentes. Cuando se repita la misma pregunta, revise el ejemplo o el registro de herramientas aprobadas. No respondas a cada caso de ventaja añadiendo otra prohibición amplia; aclara la regla de decisión y el propietario.
Revisar las tarjetas de tareas cuando una herramienta cambia sus términos, añade integraciones o capacidades de acción, cambia el manejo de datos o introduce un nuevo modelo. Una característica que convierte la redacción en envío automático cambia el riesgo incluso cuando el nombre del producto permanece igual.
Lista de comprobación de escritura de ejemplos
[ ] La tarea es lo suficientemente concreta como para que dos gerentes la clasifiquen de la misma manera.
[ ] Se nombran las herramientas y las clases de datos aprobadas.
[ ] La asistencia autorizada se separa de la autoridad final.
[ ] Las pruebas y la revisión requeridas son observables.
[ ] El comportamiento prohibido incluye una casi casi realista.
[ ] Se indican los registros, la retención y el enrutamiento de incidentes.
[ ] Las diferencias regionales o específicas de los roles son visibles.
[ ] El ejemplo tiene un propietario y la próxima fecha de revisión.
Mantener ejemplos coherentes entre los departamentos
Utilice un conjunto de reglas centrales, y luego añada tarjetas departamentales para finanzas, recursos humanos, ventas, marketing, ingeniería, apoyo y trabajo legal. Los ejemplos locales pueden ser más estrictos porque manejan diferentes datos o decisiones, pero no deben contradecir la política de toda la organización.
Cuando dos departamentos comparten un flujo de trabajo, nombren la entrega. Por ejemplo, la comercialización puede redactar una historia pública de cliente, las ventas pueden confirmar los hechos de la cuenta, los derechos y las reclamaciones legales pueden revisarse y el propietario del cliente puede obtener la aprobación. La tarjeta debe identificar quién puede bloquear la publicación y qué versión de fuente revisa todos.
Auditar una muestra de trabajo terminado con la tarjeta. Confirmar que se utilizó la herramienta aprobada, que no se habían introducido insumos restringidos, que se habían registrado pruebas y revisores y que las acciones se mantuvieron dentro del ámbito de aplicación. Utilice los resultados para mejorar el ejemplo en lugar de tratar cada corrección como una mala conducta.
Control de versiones de los ejemplos
Dale a cada tarjeta de operación un propietario, versión, fecha de vigencia y cambio de historial. Enlazarlo con la entrada del registro de herramientas y las cláusulas de política subyacentes. Cuando un producto obtiene una integración o acción autónoma, revise las tarjetas afectadas antes de habilitar la función.
Archiva versiones antiguas para que un revisor de incidentes pueda saber qué instrucción gobernó una tarea pasada. Marca claramente las tarjetas archivadas para evitar que los empleados las sigan. Una página de wiki sin fechas efectivas puede convertir silenciosamente consejos obsoletos en políticas actuales.
Responder a los errores de manera consistente
Separar el error de buena fe, la orientación poco clara, el comportamiento negligente y el uso indebido deliberado. La respuesta puede incluir detener el flujo de trabajo, corregir un registro externo, notificar a las personas afectadas, reentrenar, cambiar el acceso, revisar el ejemplo o utilizar procedimientos de conducta existentes. No improviséis un nuevo marco de castigo dentro de la política de IA.
Haga cinco preguntas después de un error:
- ¿Fue clara y accesible la regla aplicable y la alternativa aprobada?
- ¿La herramienta o la interfaz facilitaron el camino inseguro que el camino aprobado?
- ¿Qué datos, personas, sistemas y decisiones posteriores se vieron afectados?
- ¿Qué control preventivo o detectivo debería haber funcionado?
- ¿Qué cambio se necesita corregir, notificar, evaluar o controlar?
Conservar las pruebas de manera proporcional. Puede que se necesiten instrucciones, salidas, versiones, acciones de herramientas, aprobaciones, destinatarios y correcciones pertinentes, pero un incidente no justifica la recopilación de contenido de los empleados no relacionado.
Utilice los hallazgos de incidentes para mejorar las tarjetas de operación. Si varias personas pongan registros restringidos porque la herramienta de depuración aprobada es lenta, la organización tiene un problema de comportamiento y un problema de diseño de flujo de trabajo.
Revise ejemplos con personas afectadas
Los equipos de política, seguridad y legales saben los requisitos de control; los empleados saben dónde el trabajo se vuelve ambigüo. Revisar los proyectos de ejemplos con las personas que realizan la tarea y, en su caso, con las personas afectadas por su producción.
Pídales que clasifiquen los casos de borde sin pistas. Si los gerentes experimentados encuentran respuestas diferentes, revisen la tarjeta antes de la formación. Prueba de que la ruta aprobada sea práctica en plazos reales y de que la escalada reciba una respuesta oportuna.
Para los flujos de trabajo de recursos humanos, de clientes o de accesibilidad, incluya representantes que comprendan la experiencia del destinatario. Una regla técnicamente compatible puede aún causar daño cuando elimina un canal humano o obliga a alguien a divulgar información personal para proceder.
Utiliza la Modelo de política de IA para las cláusulas de toda la organización, y la Cómo utilizar la IA para la guía de negocios para mapear las políticas en trabajo en etapas.
Las preguntas frecuentes
¿Qué pertenece a un ejemplo de uso aceptable de IA?
Nombre de la tarea, herramienta aprobada, datos permitidos, revisión requerida, comportamiento prohibido, propietario responsable, registro retenido y camino de escalada.
¿Son los ejemplos un sustituto de una política formal de IA?
No. La política define la autoridad y los principios de toda la organización. Los ejemplos traducen esas reglas en decisiones para trabajos específicos.
¿Debería cada producto de IA recibir una revisión humana?
La revisión debe coincidir con el impacto. La lluvia de ideas de bajo riesgo puede requerir una revisión ordinaria de los autores. El empleo, el trabajo legal, financiero, de seguridad, público y de impacto en el cliente requieren una revisión explícita y responsable.
¿Pueden cambiar los ejemplos más rápido que la política principal?
- Sí, es cierto. Mantenga ejemplos de tareas y el registro de herramientas aprobadas en documentos controlados que puedan actualizarse a medida que cambian las herramientas y los flujos de trabajo, al tiempo que se preserva la propiedad y el historial de cambios.
¿Cuántos ejemplos de uso de IA debería publicar una empresa?
Comience con las diez a quince tareas que los empleados realizan con más frecuencia y los casos prohibidos o requeridos de aprobación con mayor impacto. Añade ejemplos cuando las preguntas recurrentes revelan una verdadera brecha.
¿Deberían los ejemplos de políticas nombrar a proveedores específicos?
Nombrar las herramientas aprobadas en un registro o tarjeta de operación separado para que los cambios no requieran reescribir la política principal. Siempre empareje el nombre del producto con el uso permitido y el alcance de los datos.
¿Qué debe pasar cuando un empleado no está seguro?
Proporcione un canal accesible y un propietario de respuesta. La política debe recompensar la pausa y la consulta antes de que se presenten datos restringidos o se produzca una acción consecuente.
¿Cómo deberían utilizar estos ejemplos los contratistas y vendedores?
Incluir las tarjetas aplicables en los contratos y en las incorporaciones, restringir el acceso a los sistemas aprobados y las obligaciones de presentación de informes estatales. No asuma que un trabajador externo siga el mismo registro de herramientas o entorno de datos sin acceso y instrucciones explícitas.
¿Son las cuentas personales de IA aceptables para el trabajo?
Sólo cuando la política permite explícitamente la cuenta, el uso y los datos. Las cuentas administradas generalmente proporcionan un mayor control de identidad, configuración, soporte y control fuera de bordo; una cuenta personal pagada no se aprueba automáticamente.
¿Qué pasa si la herramienta de IA aprobada no está disponible?
Utilice la documentación manual de retroceso o otra herramienta explícitamente aprobada. Una interrupción no autoriza el traslado de datos de la empresa a una cuenta personal o a un servicio no revisado.
¿Deberían los gerentes inspeccionar las instrucciones de IA de los empleados?
El acceso debe seguir un propósito de negocio, seguridad, auditoría o incidente definido con un aviso y permisos apropiados. La vigilancia rutinaria sin restricciones crea problemas de privacidad y confianza y puede capturar contenido sensible.
Lleva una ficha operativa aprobada y su material de origen a Ottermind para mantener juntos los permisos, las pruebas, los entregables y los criterios de revisión de la tarea.