Template
Modelo de política de IA: una política práctica de uso aceptable para el trabajo
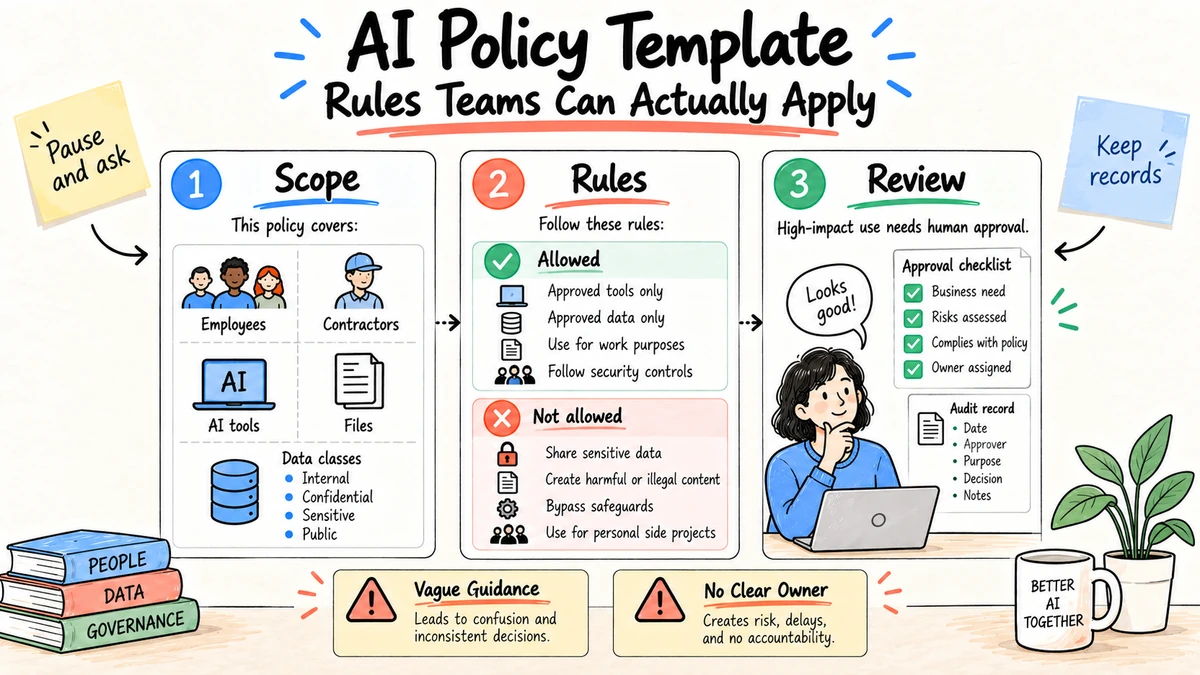
Una política eficaz de IA le dice a los empleados qué pueden hacer hoy, qué requiere aprobación, qué está prohibido y quién decide cuándo la respuesta no está clara. El modelo siguiente es un punto de partida operativo, no asesoramiento jurídico. Adaptarlo a sus contratos, jurisdicciones, clasificaciones de datos, prácticas laborales, programa de seguridad y herramientas reales.
Investigación y transparencia: Esta plantilla es informada por el Marco de gestión de riesgos de la IA del NIST, el Perfil de IA generativa de NIST, y Principios de IA de la OCDE, revisado el 4 de septiembre de 2026. Es material editorial original y debe ser revisado por sus propietarios legales, de privacidad, de seguridad, de recursos humanos y de negocios.
Modelo de política de IA para copiar y adaptar
Título: Política de uso aceptable de la IA responsable
Propietario: [rolo o equipo]
Fecha de entrada en vigor: [fecha]
Fecha de revisión: [fecha]

1. Propósito
Esta política define cómo los trabajadores pueden evaluar, comprar, construir y utilizar IA
sistemas para [organización]. Se aplica a los empleados, contratistas y vendedores
que utilizan datos de la organización o actúan en nombre de la organización.

2. Utilizaciones aprobadas
Los trabajadores podrán utilizar las herramientas del registro de herramientas aprobadas para [uso con bajo riesgo en la lista].
Deben seguir las reglas de datos, revisión, atribución y mantenimiento de registros que se indican a continuación.

3. Utilizaciones que requieren aprobación
Se requiere la aprobación de [rolos] antes de que la IA se utilice para tomar decisiones o obtener resultados
que afectan al empleo, a la elegibilidad, a la seguridad, a los derechos legales, a las finanzas, a los clientes,
las reclamaciones públicas, registros regulados o sistemas de producción.

4. Utilizaciones prohibidas
No utilice herramientas no aprobadas, evite los controles de acceso, imita a una persona,
fabricar pruebas, tomar una decisión final consecuente sin un responsable
de los seres humanos, o presentar datos cuya clasificación la herramienta no está autorizada para su tratamiento.

5. Tratamiento de datos
Siga la política de clasificación de datos existente. No introduzcas credenciales,
datos personales restringidos, datos confidenciales de los clientes, código fuente, contratos,
o información financiera no publicada, a menos que se apruebe la herramienta exacta y el uso.

6. Revisas humanas
El titular nombrado deberá verificar los hechos, fuentes, cálculos, derechos,
riesgos de sesgo y divulgaciones requeridas antes de que se utilice o comparta la salida.

7. Transparencia y atribución
Difundir la asistencia material de IA cuando sea requerida por ley, contrato, regla de plataforma,
La norma profesional o la práctica organizativa. No citar una respuesta de IA
como fuente de una reclamación factual.

8. Adquisiciones y desarrollo
Antes de la adopción, finalidad del documento, propietario, flujos de datos, proveedores, retención,
uso de la formación, controles de seguridad, modos de falla, evaluación y plan de salida.

9. Registros y incidentes
Conservar los registros necesarios para el caso de uso. Informar de la divulgación inesperada,
producciones dañinas, el omisión de políticas, la inexactitud material o la acción no autorizada para
[canal de incidentes] dentro de [tiempo]. No ocultas ni corregas en silencio un incidente.

10. Excepciones y ejecución
[rolla] podrá aprobar una excepción escrita limitada en el tiempo con alcance, controles, propietario,
y la expiración. Las infracciones se manejan en virtud de las políticas de seguridad y conducta existentes.
Añadir una tabla de nivel de riesgo
| Cuadro de la categoría | Ejemplo | Regla por defecto |
|---|---|---|
| Bajo | Tormenta de ideas con información pública | Instrumento aprobado y revisión normal |
| Moderado | Elaboración de análisis internos a partir de datos de la empresa | Caminado de datos aprobado, revisor designado, fuentes guardadas |
| Alto | Reclamaciones de empleo, crédito, jurídicas, de salud, de seguridad o públicas | Evaluación formal y aprobación responsable |
| Prohibido | El Estado miembro de la Unión debe tener en cuenta el contenido de la información que se ha facilitado en el informe. | No se utilice |
El riesgo depende del contexto, no de la etiqueta de una herramienta. Resumir un artículo público y examinar a los candidatos a empleo puede utilizar una tecnología similar, pero requiere controles muy diferentes.
Definir los términos que los empleados utilizarán
Una política fracasa cuando el trabajo ordinario no puede ser asignado a su vocabulario. Añadir definiciones cortas para:
- **Sistema de IA:**software que genere, clasifique, predica, recomiende, extrae o tome medidas utilizando modelos de aprendizaje automático o generativos;
- **instrumento aprobado:**un servicio, plan, configuración e integración denominados aprobados para usos y clases de datos declarados;
- **Producción asistida por IA:**trabajo material elaborado, transformado, analizado o recomendado por un sistema de IA;
- **decisión consecuente:**una decisión que afecte al empleo, al acceso, a la elegibilidad, a los derechos, a la seguridad, a las finanzas, a los clientes u otro interés significativo;
- **propietario responsable:**la persona que tenga autoridad y responsabilidad por el uso o la acción final;
- **datos restringidos:**información cuya política, cláusula contractual, legal o de seguridad limita el procesamiento;
- **revisión humana:**una inspección real con arreglo a los criterios establecidos, no una persona que haga clic en aprobar sin acceso a la evidencia;
- **Incidente:**la divulgación inesperada, la producción perjudicial o discriminatoria, la inexactitud material, el bypass de control, la acción no autorizada u otra violación de las políticas.
Alinear estas definiciones con el lenguaje de la empresa existente. No crea un significado separado para los datos confidenciales o la gravedad del incidente si los programas de seguridad y privacidad ya los definen.
Asumir funciones y decisiones
| El papel | Responsabilidad mínima |
|---|---|
| Propietario ejecutivo | Establecer la tolerancia al riesgo, resolver las excepciones principales, ejecución de los fondos |
| Propietario de la póliza | Mantenga políticas, ejemplos, registro de herramientas, formación y calendario de revisión |
| Propietario de empresa | Define el caso de uso, el resultado, el revisor y el nivel de falla aceptable |
| Seguridad | Revisas de identidad, acceso, integraciones, registro, pruebas y respuesta a incidentes |
| La privacidad | Revisas de datos personales, propósito, minimización, retención y derechos individuales |
| Derecho o cumplimiento | Revisas de los derechos, contratos, divulgaciones y usos de alto impacto aplicables |
| Adquisiciones | Preserva los compromisos de los proveedores, los subprocesadores, los términos de renovación y salida |
| RR | Posee la comunicación, la formación y los usos relacionados con el empleo |
| Usuario | Seguir el alcance aprobado, revisar la salida, proteger los datos e informar de incidentes |
Nombrar un propietario de la decisión, no sólo un grupo, para cada camino de aprobación. Un comité interfuncional puede asesorar, pero los empleados necesitan saber quién puede decir sí, no o no todavía.
Mantener un registro de herramientas aprobadas
Mantener en un registro controlado los detalles de productos en rápida evolución fuera de la política central:
| Campo de trabajo | Ejemplo de la especificidad requerida |
|---|---|
| Productos | Vendedor, producto, plan de empresa y tipo de cuenta aprobado |
| Propietario | Equipo responsable de la configuración y renovación |
| Usuarios autorizados | Grupos o funciones nombrados |
| Utilizaciones autorizadas | Elaboración de contenidos públicos; resumen interno limitado a las fuentes |
| Datos permitidos | Información pública y interna general; no se restringirán los datos personales |
| Las integraciones | Sólo conexiones de almacenamiento y identidad aprobadas |
| Uso de la formación | Estado contractual y de configuración |
| Retener el producto | Proceso de eliminación por defecto, valor configurado |
| Requisitos de revisión | Revisión de autores; revisión especializada de resultados denominados |
| Acciones prohibidas | No se envían, se publican, se borran o se registran cambios |
| Fecha de aprobación | Registro de decisiones y homologadores |
| Fecha de revisión | Evento de reevaluación o contrato programado |
La aprobación debe adjuntarse a una configuración y a un uso, no a una marca. Una cuenta de consumidor, cuenta empresarial, implementación de API, extensión de navegador y función de acción conectada pueden tener diferentes manejos y permisos de datos.
Conectar la clasificación de datos con el uso de herramientas
Adaptar una matriz a las clasificaciones existentes de la organización:
| Clasificación de datos | Regla de IA por defecto | Posible excepción |
|---|---|---|
| El público | Instruments aprobados permitidos | Revisión del contenido y los derechos normales |
| General interno | Herramientas administradas aprobadas | Control de finalidad, acceso y retención |
| Confidencial | Se denegará a menos que se apruebe explícitamente | Flujo de trabajo denominado con controles contractuales y técnicos |
| Personal restringido o regulado | Se requiere una evaluación de alto riesgo | Sólo el sistema, la finalidad, los campos y los revisores específicamente aprobados |
| Las credenciales y los secretos de autenticación | Nunca entre en las señales o rastros | Utilice la gestión secreta dedicada, no una excepción política |
Incluya datos derivados. Una solicitud de solicitud puede revelar una relación con el cliente incluso cuando se elimina el documento adjunto. Los nombres de archivos, resúmenes, embebedidos, registros, argumentos de herramientas y capturas de pantalla pueden heredar la clasificación de origen.
Añadir reglas para acciones y agentes
Las herramientas generativas pasan cada vez más de redactar a actuar. Extensión de la política más allá del contenido:
Un sistema de IA puede realizar una acción externa o de registro del sistema solo cuando:
- la acción forma parte de un caso de uso aprobado;
- las credenciales se limitarán a los permisos mínimos;
- se limitan los objetivos, cantidades, frecuencias y ventanas de tiempo permitidos;
- el sistema valida las entradas y evita la ejecución duplicada;
- las acciones consecuentes requieren la aprobación del papel autorizado;
- se registran las acciones y la aprobación;
- existe una ruta de detención, revocación y recuperación probada.
Trate el envío, publicación, compra, eliminación, otorgamiento de acceso, cambio de registros y contacto con personas como permisos separados. El permiso para redactar un correo electrónico no es el permiso para enviarlo.
Crear una evaluación de uso de alto riesgo
Antes de que se apruebe un uso de alto riesgo, se debe tener un breve registro:
Propósito comercial y beneficio esperado:
Personas afectadas y decisión:
Propietario responsable:
El papel de la IA y la autoridad humana:
Las entradas, salidas, clases de datos y flujo de datos:
Vendedor, modelo, integraciones y versiones:
Las limitaciones conocidas y el uso indebido previsible:
Evaluaciones de precisión, equidad, accesibilidad, privacidad y seguridad:
Mecanismos de notificación, explicación, concurso y corrección:
Los límites de vigilancia y incidentes:
Registros y retención:
Proceso de retroceso y alternativo:
Aplicaciones de los productos de la Unión
La aprobación no es permanente. Extiende a los flujos de trabajo, población, datos y configuración probados. Reevalúar cambios materiales como un nuevo modelo, capacidad de acción, integración, población o propósito de decisión.
Manejar las excepciones sin crear lagunas
Una excepción debe indicar la solicitud, la razón de negocio, la alternativa no disponible, los datos, los usuarios, los controles, el propietario, el inicio, la expiración y los aprobadores. Limite el tiempo y evite la renovación silenciosa. El acceso de emergencia debe ser revisado retrospectivamente en el marco de un proceso establecido.
No apruebe una excepción simplemente porque el trabajo ya ha comenzado o una prueba de proveedor está terminando. Eso recompensa eludir la póliza. Seguir las solicitudes repetidas: pueden demostrar que el conjunto de herramientas aprobadas es inadecuado o que la regla no está clara.
Añadir un libro de juego de incidentes de IA
1. Detener o aislar el flujo de trabajo afectado cuando esté seguro.
2. Preservar los datos de entrada, salida, versión, acción y registro de acceso pertinentes.
3. Notifique al propietario del incidente a través del canal designado.
4. Identificar a las personas afectadas, los sistemas, los registros y los destinatarios a continuación.
5. Contienen acceso, revocan credenciales o retiran la salida según proceda.
6. Envuelva a la seguridad, privacidad, legal, recursos humanos, comunicaciones o propietarios de negocios.
7. Corregir el registro y notificar a las partes afectadas cuando sea necesario.
8. Documenta la causa, las lagunas de control y las acciones correctivas.
9. Añadir el fracaso a la formación, evaluación o monitoreo.
10. Reautorice el flujo de trabajo antes de reiniciar cuando el riesgo sea importante.
La política de IA debería hacer referencia al programa de incidentes existente en lugar de inventar una escala de gravedad competitiva. Los cambios son las pruebas que se deben conservar: versiones de modelo y de respuesta, contexto de origen, llamadas a herramientas, aprobaciones y artefactos generados.
Lista de comprobación de la ejecución
- Inventar el uso real de IA, incluyendo herramientas de navegador gratuitas y características integradas.
- Alinear la política con las normas de seguridad, privacidad, registros, adquisiciones y conducta existentes.
- Publicar un registro de herramientas aprobadas con clases de datos y casos de uso permitidos.
- Dar a los trabajadores un camino rápido para preguntas y peticiones de nuevas herramientas.
- Entrenamiento con ejemplos realistas permitidos, requeridos de aprobación y prohibidos.
- Registrar las excepciones con los propietarios y las fechas de vencimiento.
- Revisar incidentes, cambios de proveedores y casos de uso de alto riesgo cada trimestre.
No confíes en un reconocimiento anual solo. La política se vuelve útil cuando aparece en las listas de contratación, incorporación, diseño de flujos de trabajo y revisión.
Entrenamiento con decisiones, no definiciones
Dar a los empleados escenarios cortos:
- ¿Puede un vendedor pegar un contrato de cliente en un asistente gratuito para resumir las fechas de renovación?
- ¿Puede un vendedor generar una comparación de productos a partir de fuentes oficiales actuales?
- ¿Puede un gerente pedir a la IA que califique a los empleados para su promoción?
- ¿Puede un desarrollador enviar un registro de errores de producción que pueda contener credenciales?
- ¿Puede un asistente redactar un resumen de la reunión y asignar tareas automáticamente?
Para cada escenario, pregúntale qué herramienta, datos, revisor, acción y registro se implican. La formación tiene éxito cuando los empleados eligen el camino correcto y saben dónde preguntar, no cuando recuerdan una definición.
Añadir recordatorios de políticas en los casos en que se tomen decisiones: formularios de contratación, acceso al navegador, etiquetas de clasificación de datos, plantillas de flujo de trabajo, listas de verificación de publicación, revisión de código y ingreso de incidentes.
Medir si la política funciona
Entre las señales útiles se encuentran:
- porcentaje de herramientas activas de IA registradas y poseídas;
- tiempo de respuesta de la aprobación por nivel de riesgo;
- porcentaje de usos de alto riesgo con las evaluaciones actuales;
- eventos de herramientas no aprobadas y datos restringidos;
- preguntas de los empleados por ámbito de política poco claro;
- excepciones por razón, propietario y edad;
- incidentes, pérdidas cercanas, tiempo de corrección y causas repetidas;
- la cobertura de evaluación y seguimiento de los flujos de trabajo de alto riesgo aprobados;
- finalización de la formación basada en escenarios.
No se fije un objetivo de cero preguntas. Las preguntas pueden indicar que la gente está haciendo una pausa antes de correr el riesgo. Un objetivo más saludable es una resolución rápida y consistente y menos ambigüedades repetidas.
Calendario de mantenimiento de las políticas
| Frecuencia | Revisar |
|---|---|
| Mensual | Cambios en el registro de herramientas, excepciones vencidas, incidentes materiales |
| Los Estados miembros | Casos de uso de alto riesgo, preguntas recurrentes, cambios en el proveedor y la integración |
| A cada año | Política central, funciones, formación, tolerancia al riesgo, políticas relacionadas |
| El desarrollo de la actividad | Nueva ley, contrato, modelo, capacidad, uso de datos, población o incidente |
Publica un registro de cambios. Para cambios materiales, identifique qué casos de uso existentes deben ser reevaluados en lugar de asumir que la nueva regla se aplica de forma limpia sin trabajo de implementación.
Para obtener escenarios concretos, véase el Ejemplos de políticas de uso de IA Para los límites de amenazas técnicas, empareje la política con la Lista de verificación de seguridad de agentes de IA
Las preguntas frecuentes
¿Puede una pequeña empresa usar esta plantilla de política de IA?
Sí, pero mantenga la propiedad explícita. Una política corta con una lista de herramientas aprobadas, reglas claras de datos y un propietario de decisiones accesible es mejor que una política larga que nadie puede aplicar.
¿Debería la política prohibir los datos confidenciales en todas las herramientas de IA?
Debe prohibir los datos confidenciales en herramientas no aprobadas. Los sistemas empresariales aprobados pueden admitir clases de datos específicas en virtud de contratos y controles, pero dichos permisos deben documentarse por herramienta y caso de uso.
¿Quién debería poseer la política de IA?
Un ejecutivo responsable debe poseerlo, con información legal, privacidad, seguridad, recursos humanos, adquisiciones y aportes comerciales. Un comité sin un propietario de la decisión crea retraso y ambigüedad.
¿Con qué frecuencia debe actualizarse una política de IA?
Revise el documento en un horario fijo y siempre que una herramienta material, ley, contrato, incidente o uso de alto riesgo cambie. Mantener el registro de herramientas aprobadas más fácil de actualizar que la política principal.
¿Es este modelo un consejo legal?
No. Es un punto de partida operativo. Los asesores y especialistas cualificados deben adaptarlo a las leyes, contratos, prácticas laborales, actividades reguladas y jurisdicciones aplicables.
¿Deben los empleados revelar cada uso de IA?
La divulgación debe seguir la legislación aplicable, el contrato, el deber profesional, la regla de la plataforma y la práctica organizacional. La política debe definir cuándo se requieren registros internos y avisos externos en lugar de utilizar una regla universal vaga.
¿Puede una empresa aprobar toda una categoría de herramientas de IA?
La aprobación de una categoría amplia es arriesgada porque los planes, configuraciones, integraciones, permisos de retención y de acción difieren. Aprobar los servicios y configuraciones designados para los datos y usos declarados, con fecha de revisión.
Usa Ottermind para convertir la política aprobada, el registro de herramientas y las reglas de revisión en un contexto de proyecto reutilizable antes de que los equipos comiencen a producir entregables.