Şablon
AI Politika Şablonu: İş için Pratik Kabul edilebilir Kullanım Politikası
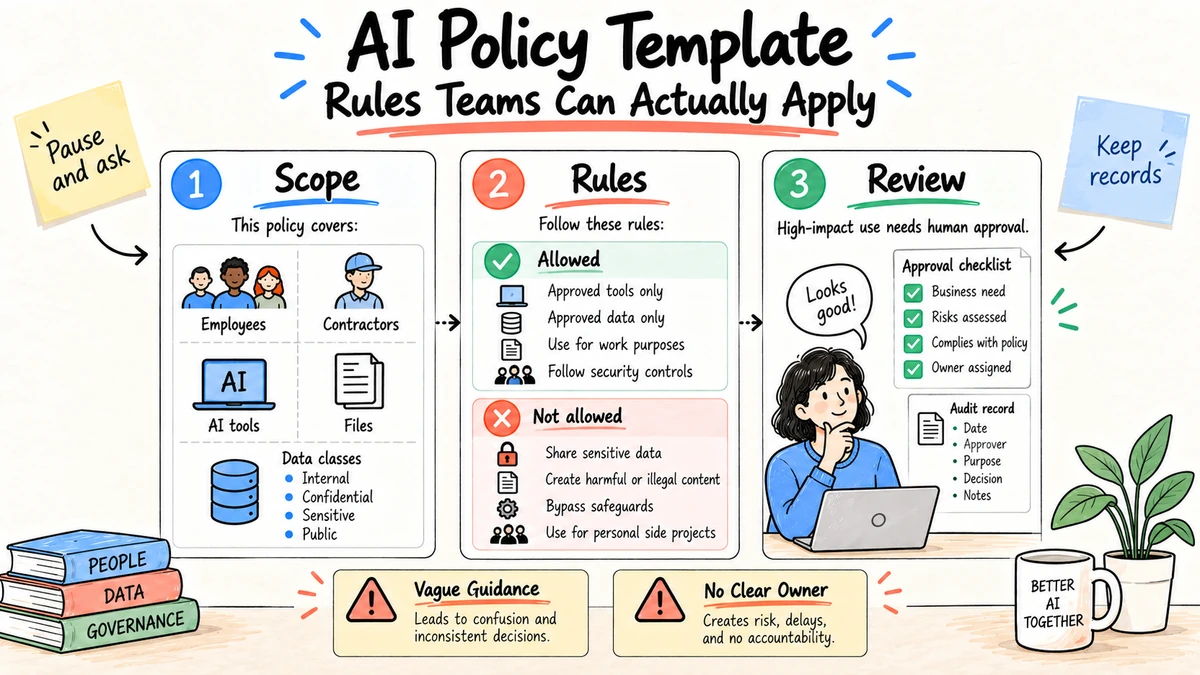
Etkili bir AI politikası, bugün ne yapabileceklerini, onay gerektirdiğini, neyi yasakladığını ve cevap açık olmadığı zaman kimin karar verdiğini çalışanlara söyler. Aşağıdaki şablon, yasal tavsiyeler değil, operasyonel bir başlangıç noktasıdır. Sözleşmelerinize, yargı alanınıza, veri sınıflandırmalarına, istihdam uygulamalarına, güvenlik programınıza ve gerçek araçlara uyarlayın.
Araştırma ve şeffaflık: Bu şablon , NIST AI Risk Yönetimi Çerçeve, NIST Genereatif AI Profili ve OECD AI ilkeleri, 4 Eylül 2026'da gözden geçirilmiş. Orijinal editörlik malzemesi ve yasal, gizlilik, güvenlik, insan kaynakları ve işletme sahipleri tarafından gözden geçirilmelidir.
Kopyalama ve uyarlama AI politika şablonu
Başlık: Sorumlu Yapay zeka Kabul edilebilir Kullanımı Politikası
Sahibi: [rol veya takım]
Etkinleşme tarihi: [tarih]
Düzeltme tarihi: [tarih]

1. Amaç
Bu politika, işçilerin AI'yi nasıl değerlendire, satın ala, inşa edebilir ve kullanabileceğini tanımlar.
[organizatsiyon] için sistemler. Çalışanlara, sözleşmeciler ve satıcılara uygulanır
Kuruluş verilerini kullanan veya örgüt adına hareket eden kişiler.

2. Onaylanmış kullanımlar
İşçiler, [sık riskli kullanımlar listesi] için onaylanmış araçlar listesindeki araçları kullanabilirler.
Aşağıdaki verileri, inceleme, atribut ve kayıt tutma kurallarını takip etmelidirler.

3. Onaylanma gerektiren kullanımlar
Yapay zeka kararlar veya çıkışlar için kullanılmadan önce [roller] tarafından onay gerekmektedir.
İş, uygunluk, güvenlik, yasal haklar, finans, müşteriler,
kamu iddiaları, düzenlenmiş kayıtlar veya üretim sistemleri.

4. Yasak kullanımlar
Onaylanmamış araçları kullanmayın, erişim kontrollerini atlamayın, bir kişiyi taklit etmeyin,
kanıt uydurmak, sonuçta bir karar vermeden son karar vermek
İnsan, veya araç sınıflandırılması işlenmesi için onaylanmamış olan verileri gönderir.

5. Verilerle işleme
Mevcut veri sınıflandırma politikasına uyun. İtirafları girmeyin.
Sınırlı kişisel veriler, müşteri güvenliği verileri, kaynak kodu, sözleşmeler,
veya yayınlanmamış finansal bilgiler, ancak tam araç ve kullanım onaylanmamıştır.

6. İnsan tarafından inceleme
Adlı sahibi, önemli gerçekleri, kaynakları, hesaplamaları, hakları doğrulayacak.
Kayıt kullanmadan veya paylaşmadan önce önyargı riskleri ve gerekli açıklamalar.

7. Açıklık ve atıfta bulunma
Kanun, sözleşme, platform kuralları tarafından gerekirse, maddi AI yardımı açıklamak,
Profesyonel standart veya örgütlenme uygulaması. AI cevabını alıntılamayın
Gerçek iddia kaynağı olarak.

8. Satın alma ve geliştirme
Kabul edilmeden önce, belge amacı, sahibi, veri akışı, satıcılar, saklama,
Eğitim kullanımı, güvenlik kontrolleri, hata modları, değerlendirme ve çıkış planı.

9. Kayıtlar ve olaylar
Kullanım için gerekli kayıtları korumak. Beklenmedik açıklamaları bildirin.
zararlı çıkış, politika atlaması, malzeme eksikliği veya yetkisiz bir eylem
[Hadiseler Kanalı] [zaman içinde]. Bir olayı gizlemeyin ya da sessizce düzeltmeyin.

10. İstisnalar ve uygulanma
[rol] kapsamı, kontrolleri, sahibi,
Ve sona erer. ihlaller mevcut güvenlik ve davranış politikaları çerçevesinde ele alınır.
Risk seviyesini belirleyen bir tablo ekle
| Dönem | Örnek | Öntanımlı kural |
|---|---|---|
| Düşük | Toplumun bilgisine sahip olmak | Onaylanmış araç ve normal inceleme |
| Orta derecede | Şirket verilerinden iç analiz hazırlamak | Onaylanmış veri yolu, adlanan inceleyicisi, kaydedilen kaynaklar |
| Yüksek | İş, kredi, hukuki, sağlık, güvenlik veya kamu talepleri | Resmi değerlendirme ve sorumlu onay |
| Yasak | Yalancılık, yasadışı ayrımcılık, yetenek paylaşımı, kontrol dışı bırakma | Kullanmayın |
Risk, bir aletin etiketiyle değil, bağlamla bağlıdır. Bir kamu makalesini özetlemek ve iş adaylarını incelemek, çok farklı kontroller gerektirirken benzer teknolojiyi kullanabilir.
Çalışanların kullanacağı terimleri tanımlayın
Bir politika, sıradan işlerin sözlüklere yer veremeyeceği zaman başarısız olur. Aşağıdaki kısayolları kısa tanımlar ile ekle:
- **AI sistemi:**Makine öğrenimi veya üreticiler modeli kullanarak oluşturan, sınıflandıran, öngören, öneren, çıkarılan veya harekete geçen yazılım;
- **onaylanmış araç:**belirtilen kullanımlar ve veri sınıfları için onaylanmış bir isimlendirilmiş hizmet, plan, yapılandırma ve entegrasyon;
- **AI'den desteklenen çıkış:**Bir AI sistemi tarafından maddi olarak hazırlanmış, dönüştürülmüş, analiz edilmiş veya önerilen iş;
- **Sonuçlı karar:**İş, erişim, uygunluk, haklar, güvenlik, finans, müşteriler veya diğer önemli çıkarları etkileyen bir karar;
- **sorumlu sahibi:**Son kullanım veya eylem için yetki ve sorumluluğu olan kişi;
- **kısıtlı veriler:**İşleminin politikası, sözleşme, yasal veya güvenlik sınıflandırması tarafından sınırlandırılan bilgiler;
- **İnsan incelemesi:**belirtilen kriterlere göre gerçek bir denetim, kanıtlara erişimi olmayan bir kişi tarafından onaylanmak için tıklanmak değil;
- **olay:**Beklenmedik açıklama, zararlı veya ayrımcılık yapan sonuç, maddi hatalılık, kontrol atlaması, yetkisiz bir eylem veya diğer politika ihlalleri.
Bu tanımları mevcut şirket diline uyumlandırın. Güvenlik ve gizlilik programları bunları zaten tanımlarsa, gizli veriler veya olayın ciddiyetinin ayrı bir anlamı oluşturmayın.
Rol ve kararları ver
| Rol | Asgari sorumluluk |
|---|---|
| Yönetim sahibi | Risk toleransını belirler, önemli istisnaları çözür, fonların uygulanması |
| Politika sahibi | Politikayı, örnekleri, araç listesini, eğitim ve inceleme takvimini sürdürür |
| İşletme sahibi | Kullanım durumunu, sonucu, değerlendiriciyi ve kabul edilebilir başarısızlık seviyesini tanımlar |
| Güvenlik | Kimlik, erişim, entegrasyon, kayıt, test ve olay tepkisi değerlendirilir |
| Gizlilik | Kişisel verileri, amaçları, en azlaştırma, saklama ve bireysel hakları inceleyebilir |
| Yasal veya uyumlu | Uygulanabilir vergiler, sözleşmeler, açıklamalar ve yüksek etki kullanımı gözden geçirilir |
| Satın alma | Satıcıların yükümlülüklerini, alt işlemcileri, yenileme ve çıkış şartlarını korur |
| HR | İşçi güçlerinin iletişim, eğitim ve istihdam ile ilgili kullanımlarına sahip |
| Kullanıcı | Onaylanmış alanı takip eder, çıkışını gözden geçirir, verileri korur ve olayları bildirir |
Her onay yolu için sadece bir grup değil, bir karar sahibi belirleyin. Bir fonksiyonel komisyon tavsiyede bulunabilir, ama çalışanlar henüz evet, hayır veya hayır diyebilecekleri kimlerin olduğunu bilmeleri gerekir.
Onaylanmış araçlar kayıtlarını sürdürmek
Hızlı değişen ürün detaylarını temel politika dışında kontrollü bir kayıtta tutun:
| Alan | Gerekli spesifikasyon örneği |
|---|---|
| Ürün | Satıcı, ürün, işletme planı ve onaylanmış hesap türü |
| Sahibi | Yapılandırma ve yenilenme sorumlu ekibi |
| İzin verilen kullanıcılar | Adlandırılmış gruplar veya roller |
| İzin verilen kullanımlar | Topluluk içerikleri oluşturmak; kaynaklara bağlı iç özetleme |
| İzin verilen veriler | Toplu ve genel iç; sınırlı kişisel veriler yoktur |
| Entegreler | Sadece onaylanmış depolama ve kimlik bağlantıları |
| Eğitim kullanımı | Sözleşme ve yapılandırma durumu |
| Değişiklik | Öntanımlı, yapılandırılmış değer ve silme süreci |
| Gerekli inceleme | Yazarlık; isimlendirilmiş çıkışlar için uzmanlık incelemesi |
| Yasaklı eylemler | Gönderilmez, yayınlanmaz, silinmez veya kaydedilmez |
| Onaylama tarihi | Karar Kayıtları ve onaylayıcılar |
| Düzeltme tarihi | Planlanan yeniden değerlendirme veya sözleşme olayı |
Onay, bir marka adıyla değil, bir yapılandırmaya ve kullanıma bağlanmalıdır. Bir tüketici hesabı, kurumsal hesap, API dağıtımı, tarayıcı uzantısı ve bağlantılı eylem özelliği farklı veri işleme ve izinlere sahip olabilir.
Verilerin sınıflandırmasını araç kullanımı ile bağlayın
Bir matrisi kuruluşun mevcut sınıflandırmalarına uyarlamak:
| Veriler sınıfı | Öntanımlı AI kural | Olabilir istisna |
|---|---|---|
| Halk | Onaylanmış araçlar izin verilir | Normal içerik ve haklar incelemesi |
| İç Genel | Onaylanmış yönetilen araçlar | Amaç, erişim ve tutma kontrolleri |
| Gizli | Açıkça onaylanmadıkça reddedildi | Sözleşme ve teknik kontrollerle isimlendirilmiş iş akışı |
| Sınırlı kişisel veya düzenlenmiş | Yüksek risk değerlendirmesi gereklidir | Sadece özel olarak onaylanmış sistem, amaç, alan ve değerlendirmeciler |
| İttifak bilgiler ve kimlik doğrulama sırları | Hiç bir zaman izlere girmeyin. | Özel gizli yönetimi kullanın, politika istisna değil |
Alınan verileri ekleyin. Bir istek, ek belge kaldırıldığında bile müşteri ilişkisini ortaya çıkarabilir. Dosya isimleri, özetler, yerleştirmeler, günlükler, araç argümanları ve ekran görüntüleri kaynak sınıflandırmasını miras alabilir.
Eylemler ve ajanlar için kural ekle
Yaratıcı araçlar giderek daha fazla yazmadan oyunculuğa geçiyor. Politikayı içeriğinden daha da uzatmak:
Bir AI sistemi yalnızca:
- eylem onaylanmış bir kullanım durumunun bir parçasıdır;
- İtiraflar en az izinlere göre sınırlandırılır;
- izin verilen hedefler, miktarlar, frekanslar ve zaman pencereleri sınırlıdır;
- Sistem girişleri doğruluyor ve ikili çalıştırmayı önler;
- Sonuçlı eylemler yetkili rolün onayını gerektirir;
- eylem ve onay kayıtlıdır;
- Test edilmiş bir durak, iptal ve kurtarma yolu var.
Göndermek, yayınlamak, satın almak, silmek, erişim sağlamak, kayıtları değiştirmek ve insanlarla iletişim kurmak ayrı izinler olarak değerlendirin. Bir e-posta hazırlamak için izin göndermek için izin değildir.
Yüksek riskli kullanım değerlendirmesi oluşturmak
Yüksek riskli kullanım onaylanmadan önce kısa bir kayıt gerektirir:
İş amaçları ve beklenen fayda:
Etkilenen insanlar ve karar:
Sorumlu sahibi:
AI'nin rolü ve insan otoritesi:
Girişler, çıkışlar, veri sınıfları ve veri akışı:
Satıcı, model, entegrasyon ve sürümler:
Bilinen sınırlamalar ve öngörülebilir kötüye kullanımı:
Dürüstlük, adillik, erişilebilirlik, gizlilik ve güvenlik değerlendirmeleri:
İletişim, açıklama, tartışma ve düzeltme mekanizmaları:
Denetim ve olay eşiği:
Kayıt ve saklama:
Roldback ve alternatif işlem:
Onaylamalar, koşullar, sona erme ve bir sonraki inceleme:
Onaylama kalıcı değildir. Test edilen iş akışına, nüfusuna, verilere ve yapılandırmaya kadar genişlet. Yeni bir model, eylem yeteneği, entegrasyon, nüfus veya karar amacı gibi önemli değişiklikleri yeniden değerlendirin.
Boşluklar yaratmadan istisnaları yönetin
İstisna, talebi, iş nedeni, mevcut olmayan alternatif, veriler, kullanıcılar, kontroller, sahibi, başlangıç, sona erme ve onaylayıcıları belirtmelidir. Zaman sınırlaması ve sessiz yenilenmeyi önlemek. Acil durum erişiminin, belirlenmiş bir süreç çerçevesinde geriye dönük bir inceleme yapılması gerekir.
İşler zaten başlıyor ya da satıcı denemesi sona ermekte olduğu için bir istisna onaylamayın. Bu da politikayı atlamak için. Tekrarlanan istekleri takip edin: onaylanmış araç setinin yetersiz olduğunu veya kuralın belirsiz olduğunu gösterebilirler.
AI olayları oynatma kitabı ekle
1. Güvenli olduğunda etkilenen iş akışını durdur veya izole et.
2. İlgili girişleri, çıkışları, sürümleri, eylemleri ve erişim kayıtlarını korumak.
3. - Bu olayı kanal aracılığıyla haberdar edin.
4. Etkili insanları, sistemleri, kayıtları ve aşağıdaki alıcıları tanımlayın.
5. Erişim içeriyor, yeteneklerini iptal ediyor veya uygun olan çıkışı geri alıyor.
6. Güvenlik, gizlilik, hukuki, insan kaynakları, iletişim veya işletme sahipleri dahil edilsin.
7. Kayıtları düzeltin ve gerekirse etkilenen tarafları bilgilendir.
8. Sebep, kontrol boşlukları ve düzeltme eylemlerini belgele.
9. Başarısızlığı eğitime, değerlendirmeye veya izlemeye ekleyin.
10. Risk önemli olduğunda, iş akışını yeniden başlatmadan önce yeniden onaylayın.
Yapay zeka politikası, rekabetçi bir ciddiyet ölçeğini icat etmek yerine mevcut olay programına atıfta bulundurmalıdır. Değişiklikler, korunması gereken kanıtlardır: model ve hızlı sürümler, kaynak bağlamı, araç çağrıları, onaylar ve üretilen eserler.
Uygulama kontrol listesini
- Ücretsiz tarayıcı araçları ve gömülü özellikler dahil gerçek AI kullanımını inventaj edin.
- Politikaları mevcut güvenlik, gizlilik, kayıtlar, satın alma ve davranış kurallarına uyumlu hale getirmek.
- İzin verilen veri sınıfları ve kullanım durumları ile onaylanmış araçlar listesini yayınlayın.
- İşçilere soru ve yeni araç istekleri için hızlı bir yol verin.
- Gerçekçi izin verilen, onaylanması gereken ve yasaklanan örneklerle çalıştırın.
- Sahipleri ve son tarihleri ile istisnaları kaydet.
- Her çeyrek olayları, satıcı değişikliği ve yüksek riskli kullanım durumlarını gözden geçirir.
Sadece yıllık bir onayla güvenme. Siyaset, satın alma, içeriklendirme, iş akışları tasarımı ve inceleme kontrol listelerinde görünce yararlı hale gelir.
Kararlarla eğit, tanımlarla değil
Çalışanlara kısa senaryolar verin:
- Bir satıcı bir müşteri sözleşmesini ücretsiz bir asistanın içine ekleyebilir mi yenileme tarihlerini özetlemek için?
- Bir pazarlamacı mevcut resmi kaynaklardan ürün karşılaştırmasını oluşturabilir mi?
- Bir yöneticiden, çalışanları terfi için sıralamasını isteyebilir mi?
- Bir geliştiricinin, kimlik bilgileri içerebilecek bir üretim hata günlüğü gönderebilir mi?
- Bir yardımcı bir toplantı özetini hazırlayıp otomatik olarak görevler verebilir mi?
Her senaryo için hangi araç, veri, değerlendirmeci, eylem ve kayıtların kullanıldığını sor. Eğitim, çalışanların doğru yolu seçtiklerinde ve bir tanımı hatırladıklarında değil, nerede sormayı bildiğinde başarılı olur.
Kararların gerçekleşmesi için politika hatırlatmalarını ekleyin: satın alma formları, tarayıcı erişimleri, veri sınıflandırma etiketleri, iş akışı şablonları, yayınlama kontrol listeleri, kod inceleme ve olay girişleri.
Politikanın işe yaramayacağını ölçmek
Kullanılabilir sinyaller şunlardır:
- Kaydedilen ve sahip olduğu aktif AI araçlarının yüzdesi;
- Risk düzeyleri ile onay dönüş süresi;
- Yüksek riskli kullanımların yüzde sayısı mevcut değerlendirmelere göre;
- onaylanmamış araç ve kısıtlı veri olayları;
- İşçilerin sorularını belirsiz politika alanları tarafından;
- Sebep, sahibi ve yaş açısından istisnalar;
- olaylar, yakınlarda hatalar, düzeltme süresi ve tekrarlanan nedenler;
- onaylanmış yüksek riskli iş akımlarının değerlendirilmesi ve takip edilmesi kapsamı;
- senaryoya dayalı eğitim tamamlanması.
Hiçbir soru sorma hedefi koymayın. Sorular insanların risk vermeden önce durduğunu gösterebilir. Daha sağlıklı bir hedef hızlı, tutarlı bir çözüm ve daha az tekrarlanan belirsizliklerdir.
Politika bakım takvimi
| Sıklık | Değerlendirme |
|---|---|
| Aylık | Araç kayıtlarında değişiklikler, sona ermekte olan istisnalar, maddi olaylar |
| Üç aylık | Yüksek riskli kullanım durumları, tekrarlanan sorular, tedarikçi ve entegrasyon değişiklikleri |
| Yılda | Temel politika, roller, eğitim, risk toleransı, ilgili politikalar |
| Olaylara dayalı | Yeni bir yasa, sözleşme, model, kapasite, veri kullanımı, nüfus veya olay |
Değişiklik günlüğünü yayınla. Maddi değişiklikler için, yeni kurunun uygulama işlemi olmadan temiz bir şekilde uygulanacağını varsaymak yerine mevcut kullanım durumlarının yeniden değerlendirilmesi gerekenlerini belirleyin.
Konkreti senaryolar için, AI kullanım politikası örnekleri Teknik tehdit sınırları için, politika ile AI ajanı güvenlik kontrol listesini
FAQ
Küçük bir şirket bu AI politika şablonu kullanabilir mi?
Evet, ama mülkiyetini açık tut. Onaylanmış araç listesi olan kısa bir politika, net veri kuralları ve erişilebilir bir karar sahibi olan uzun bir politika, kimse uygulayamayan bir politikadan daha iyidir.
Politikası her AI aletinde gizli verileri yasaklamalı mı?
Onaylanmamış araçlarda gizli verileri yasaklamak gerekir. Onaylanmış işletme sistemleri, sözleşmeler ve kontroller kapsamında belirli veri sınıflarını destekleyebilir, ancak bu izinler araç ve kullanım durumları ile belgelenmelidir.
AI politikası kime ait olmalı?
Bir sorumlu yöneticinin mülkiyeti olmalı, yasal, gizlilik, güvenlik, insan kaynakları, satın alma ve iş kaynakları. Karar sahibi olmayan bir komite gecikme ve belirsizlik yaratır.
Bir AI politikası ne sıklıkla güncellemelidir?
Bir araç, hukuk, sözleşme, olay veya yüksek riskli kullanım değişikliği olduğunda ve belirlenmiş bir zaman çizelgesinde gözden geçirin. Onaylanmış araçlar kayıtlarını temel politikalardan daha kolay güncelleyebilir hale getirmek.
Bu şablon yasal tavsiye mi?
- Hayır, hayır. Bu bir başlangıç noktası. Yetenekli avukatlar ve ilgili uzmanlar, uygulamalı yasalara, sözleşmelere, iş uygulamalarına, düzenlenmiş faaliyetlere ve yargı yetkileriye uyarlanmalıdır.
Çalışanlar, Yapay zeka'nın her kullanımını açıklamalı mı?
Açıklama geçerli yasalara, sözleşmeye, mesleki görevlere, platform kurallarına ve örgütlenme uygulamalarına uyulmalıdır. Politikada, tek belirsiz evrensel kuralı kullanmak yerine, iç kayıtlar ve dış bildirimlerin ne zaman gerekliliği belirlenmelidir.
Bir şirket tüm bir AI alet kategorisini onaylayabilir mi?
Geniş kategoride onaylama risklidir çünkü planlar, yapılandırmalar, entegrasyonlar, tutma ve eylem izinleri farklıdır. Belirtilen veriler ve kullanımlar için isimlendirilmiş hizmetleri ve yapılandırmaları, bir inceleme tarihi ile onaylayın.
Ekipler çıktıları üretmeye başlamadan önce onaylanmış politikayı, araç kaydını ve inceleme kurallarını Ottermind içinde yeniden kullanılabilir bir proje bağlamına dönüştürün.