Erläuterung
Desktop-KI-Agenten: Fähigkeiten, Grenzen und menschliche Überprüfung
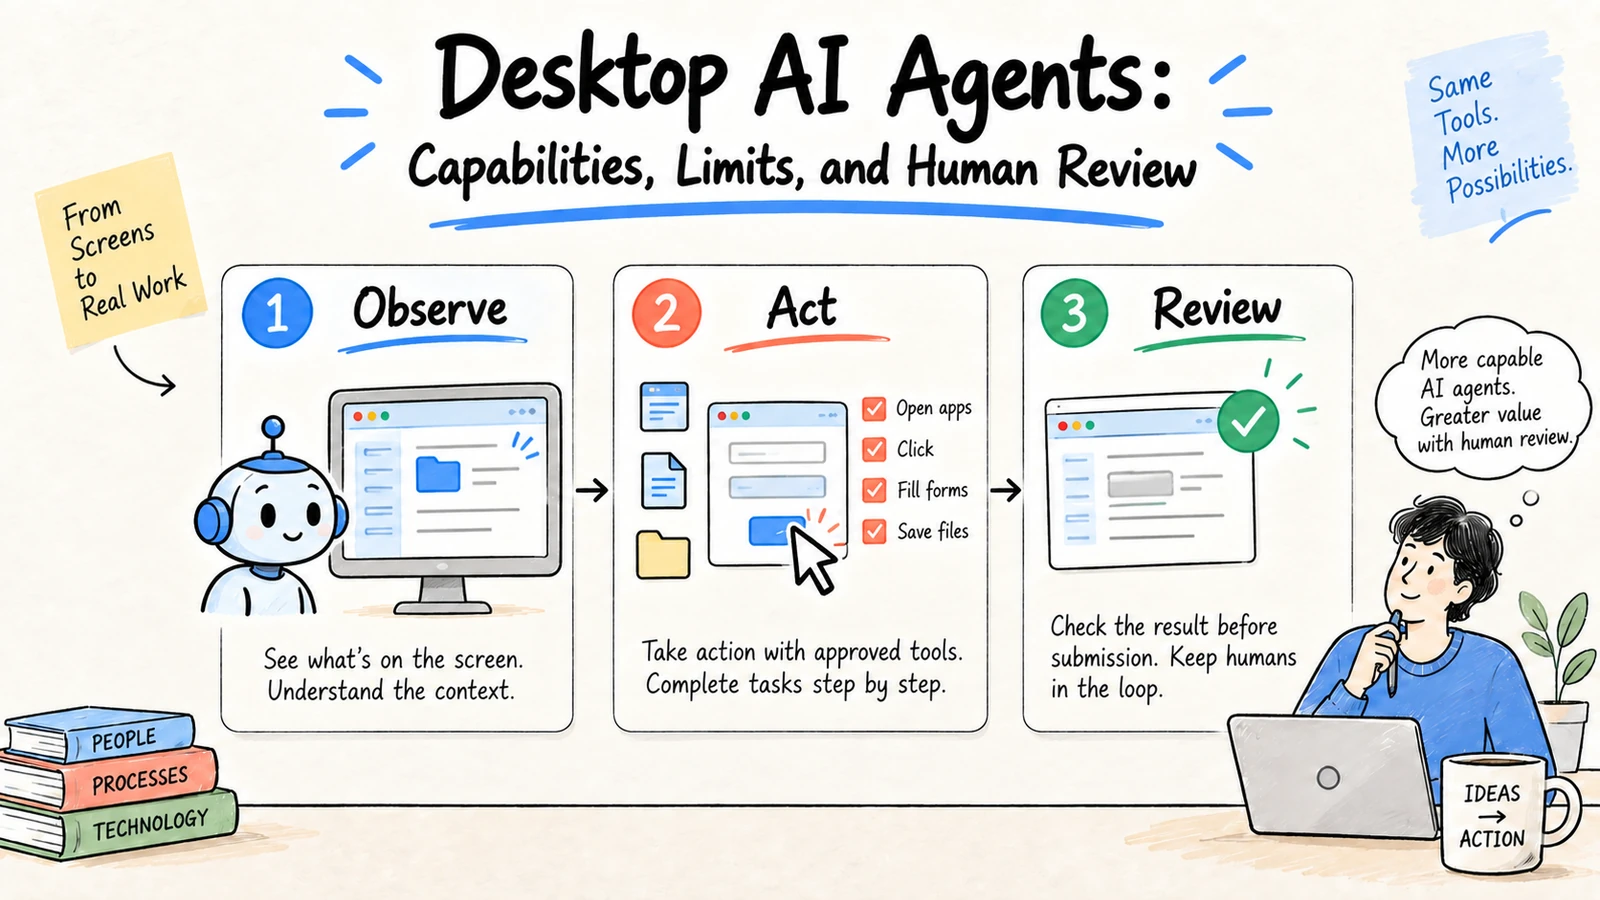
Ein Desktop-KI-Agent kann eine Computeroberfläche beobachten und zulässige Anwendungen, Dateien oder Browsersteuerelemente verwenden, um eine Aufgabe auszuführen. Dies macht ihn nützlich für Arbeitsabläufe ohne API, bietet dem Agenten aber auch ein großes Handlungsfeld: Bildschirme können Geheimnisse enthalten, Oberflächen können sich ändern, und ein falscher Klick kann irreversible Folgen haben. Beginnen Sie mit einer sichtbaren, reversiblen Aufgabe und einer menschlichen Überprüfung.
Wenn es sich primär um Recherche, Planung oder Dokumentenerstellung handelt, bietet Ottermind eine sichere Ausgangsbasis, da die Arbeit in einem verbundenen Arbeitsbereich mit überprüfbarem Kontext und Ergebnissen verbleiben kann. Die Desktop-Steuerung ist besonders nützlich, wenn für eine benötigte Anwendung kein geeigneter Konnektor oder keine API verfügbar ist.
Recherche und Offenlegung: Dieser Leitfaden vergleicht die in Anthropic Computer-Nutzungsdokumentation., OpenAI Computer-Nutzungsanleitung. und Bytebot Open-Source-Desktop-Agent. beschriebenen Muster (Stand: 3. September 2026). Produktfunktionen und Verfügbarkeit können sich ändern; bitte überprüfen Sie die aktuelle Implementierung.
Funktionen von Desktop-Agenten
- Navigation in einem Browser ohne bestehende Integration
- Datenaustausch zwischen genehmigten Anwendungen
- Wiederkehrende Formulare zur Überprüfung ausfüllen.
- Sichtbaren Zustand prüfen und Änderungen melden.
- Mehrere UI-Schritte zu einem geschlossenen Workflow kombinieren.
Sie sind weniger zuverlässig, wenn die Aufgabe von verstecktem Anwendungszustand, mehrdeutigen visuellen Bezeichnungen, CAPTCHAs, sich ändernden Layouts oder sensiblen Anmeldeinformationen abhängt.
Desktop-Agent versus API-Automatisierung
| Ansatz | Stärke | Hauptbeschränkung |
|---|---|---|
| API-Integration | Strukturiert, testbar, vorhersagbar | Erfordert eine verfügbare API |
| Browserautomatisierung | Funktioniert über verschiedene Web-Oberflächen | Selektoren und Layouts ändern sich |
| Desktop-Agent | Kann mit unbekannten Benutzeroberflächen arbeiten | Visuelle Mehrdeutigkeit und breiter Zugriff |
| Menschlicher Bediener | Ausnahmebehandlung und Beurteilung | Höherer Aufwand für wiederholte Arbeit |
Verwenden Sie die sensibelste Schnittstelle, die die Aufgabe ausführen kann. Ein Desktop-Agent sollte nicht die Standardeinstellung sein, wenn ein API-Aufruf mit begrenztem Bereich verfügbar ist.
Warum die Computernutzung eine andere Risikoklasse darstellt
Eine API gibt üblicherweise strukturierte Felder zurück und weist fehlerhafte Argumente zurück. Ein Desktop-Agent interpretiert Pixel, Beschriftungen, Menüs und temporäre Benachrichtigungen. Er kann ein ausgewähltes Konto falsch interpretieren, auf ein gleichnamiges Steuerelement klicken oder nach einem Seitenwechsel fortfahren. Bildschirminhalte können auch Passwörter, Kundendaten, Browserverlauf und private Benachrichtigungen offenlegen. Die Flexibilität ist zwar nützlich, erweitert aber sowohl die Angriffsfläche als auch die Testmatrix.
Die aktuelle Dokumentation zur Computernutzung von Anthropic erfordert eine Sandbox-Umgebung und beschreibt eine Schleife, in der das Modell eine Aktion anfordert, die Anwendung diese auswertet und das Ergebnis zurückgegeben wird. Claudes Desktop-Forschungsvorschau priorisiert ebenfalls Konnektoren vor Browser- und Bildschirminteraktion, da direkte Integrationen schneller und weniger fehleranfällig sind. Dies sind praktische Designhinweise: Verwenden Sie einen Konnektor, wenn einer vorhanden ist, und machen Sie die Bildschirmsteuerung zu einer expliziten Ausweichlösung.
Gängige Desktop-Agent-Muster
Formularvorbereitung
Der Agent füllt ein internes Formular mit geringem Risiko aus einem genehmigten Quellpaket aus und pausiert vor dem Absenden. Dem Prüfer werden alle Felder und Quellwerte angezeigt. Dies ist sicherer, als wenn ein Agent unbeaufsichtigt eine externe Anwendung einreicht oder einen Kundendatensatz ändert.
Anwendungsübergreifende Datenerfassung
Der Agent öffnet eine kleine Liste zugelassener Dashboards, liest den sichtbaren Status und erstellt einen Bericht mit URLs und Zeitstempeln. Er sollte stoppen, sobald eine Anmeldung, eine Warnung, eine unerwartete Domain oder ein mehrdeutiger Wert auftritt. Der Agent darf niemals uneingeschränkten Zugriff auf das öffentliche Internet haben, wenn für die Aufgabe drei bekannte Quellen benötigt werden.
Visuelle Qualitätsprüfung
Ein Desktop-Agent kann einen lokalen Build, Simulator oder ein Designtool überprüfen und sichtbare Probleme auflisten. Zugangsdaten und Kundendaten dürfen nicht in die Umgebung gelangen. Der Bildschirmstatus jedes gefundenen Fehlers ist zu dokumentieren. Vor dem Ablegen oder Abschließen des Vorgangs muss der Fehler von einer Person überprüft werden.
Browserprofil- und Geheimnishygiene
Verwenden Sie für risikoreiche Tests ein dediziertes Betriebssystem-Benutzerkonto oder eine virtuelle Maschine. Beginnen Sie mit einem sauberen Browserprofil, deaktivieren Sie persönliche Erweiterungen und fügen Sie Domains zur Whitelist hinzu. Speichern Sie keine Passwörter in Screenshots, Eingabeaufforderungen, Protokollen oder für das Modell sichtbaren Dateien. Verwenden Sie kurzlebige Testanmeldeinformationen und widerrufen Sie diese nach dem Testlauf. Falls der Agent auf ein Anmeldeformular stößt, warten Sie auf die Bestätigung durch einen Benutzer, anstatt den Agenten ein Geheimnis erschließen oder abrufen zu lassen.
Wiederherstellung und Beobachtbarkeit
Speichern Sie den Ausgangszustand für jede Datei oder jeden Datensatz, den der Agent ändern könnte. Protokollieren Sie Screenshots, Aktionskoordinaten oder Selektoren, URLs, Zeitstempel, Tool-Ergebnisse und Entscheidungen der Prüfer. Fragen Sie nach einer Unterbrechung das System ab, bevor Sie es erneut versuchen. Ein guter Workflow kann erklären, ob eine Aktion ausgeführt wurde, nicht ausgeführt wurde oder eine menschliche Bestätigung erfordert.
Entscheidungsmatrix
| Aufgabe | Bevorzugte Schnittstelle | Desktop-Agent erlaubt? |
|---|---|---|
| Bekannten Projektstatus lesen | API oder Konnektor | Ja, schreibgeschützter Fallback |
| Berichtsentwurf erstellen | Workspace- oder Dokument-API | Ja, mit Überprüfung |
| Öffentliches Formular einreichen | Direkte Integration | Nur mit Bestätigung pro Einreichung |
| Berechtigungen ändern | Admin-API | Nur für menschliche Bearbeitung in den meisten Teams. |
| Löschen oder kaufen. | Direkt gesteuerter Workflow. | Menschliche Bestätigung erforderlich. |
Ziel ist es nicht, Desktop-Mitarbeiter zu ersetzen. Vielmehr sollen ihnen klar definierte Aufgaben, ein klar definierter Abbruchpunkt und ein Prüfer zur Verfügung gestellt werden, der bei unerwarteten Bildschirmproblemen helfen kann.
Eine sichere erste Aufgabe.
Ziel: Den Status aus drei genehmigten Dashboards erfassen.
Zulässige Anwendungen: Nur das angegebene Browserprofil.
Zulässige Aktionen: Seiten öffnen, sichtbaren Status lesen und einen Bericht erstellen.
Verbotene Aktionen: Senden, Löschen, Kaufen, Ändern von Berechtigungen oder Herunterladen von Dateien.
Anhalten bei: Anmeldung, Warnung, unerwarteter Domain oder mehrdeutigen Steuerelementen.
Überprüfung: Jede Statusmeldung und Quell-URL wird vor der Freigabe überprüft.
Erforderliche Kontrollen
- Verwenden Sie ein dediziertes Konto und ein sauberes, isoliertes Browserprofil.
- Zulässige Domains, Anwendungen, Dateien und Netzwerkziele auf die Zulassungsliste setzen.
- Geheimnisse maskieren und Anmeldeinformationen aus Screenshots und Eingabeaufforderungen fernhalten.
- Aktionen anzeigen und Bestätigung vor wichtigen Klicks anfordern.
- Protokollieren Sie Screenshots, Tool-Aufrufe, Zeitstempel und Entscheidungen der Prüfer.
- Wiederholungsversuche und Teilabschlüsse rückgängig machen.
So evaluieren Sie einen KI-Agenten.
Testen Sie normale Seiten, geänderte Layouts, fehlende Berechtigungen, irreführende Bezeichnungen und unterbrochene Sitzungen. Messen Sie erfolgreiche Abschlüsse, blockierte unsichere Aktionen, Wiederherstellungszeit und manuelle Korrekturen. Eine schnelle Demo ist kein Beweis für zuverlässiges Verhalten in der Produktionsumgebung.
FAQ
Sind Desktop-KI-Agenten sicher für Bank- oder Verwaltungssysteme?
Gewähren Sie diesen Zugriff nicht standardmäßig. Verwenden Sie genehmigte Richtlinien, isolierte Konten, strenge Zulassungslisten, Bestätigung für jede Folgeaktion und ein Audit-Protokoll, bevor Sie sensible Arbeitsabläufe in Betracht ziehen.
Warum nicht ein Browser-Automatisierungsskript verwenden?
Verwenden Sie ein Skript, wenn die Benutzeroberfläche und die einzelnen Schritte stabil sind. Ein Desktop-Agent ist hilfreich, wenn die Aufgabe eine visuelle Interpretation erfordert. Seine Flexibilität bringt jedoch mehr Unsicherheit und Testaufwand mit sich.
Sollte ein Desktop-Agent unbeaufsichtigt ausgeführt werden?
Nur für risikoarme, reversible Aufgaben mit strenger Überwachung und einer Abbruchbedingung. Führen Sie vor dem Senden, Löschen, Kaufen oder Ändern von Zugriffsrechten eine manuelle Überprüfung durch.
Für die übergeordnete Kategorie siehe Beste KI-Agenten-Arbeitsbereiche und Checkliste für die Sicherheit von KI-Agenten.
