Beispiele
Beispiele für die Richtlinie zur Nutzung von KI: 14 Regeln, die Mitarbeiter tatsächlich anwenden können
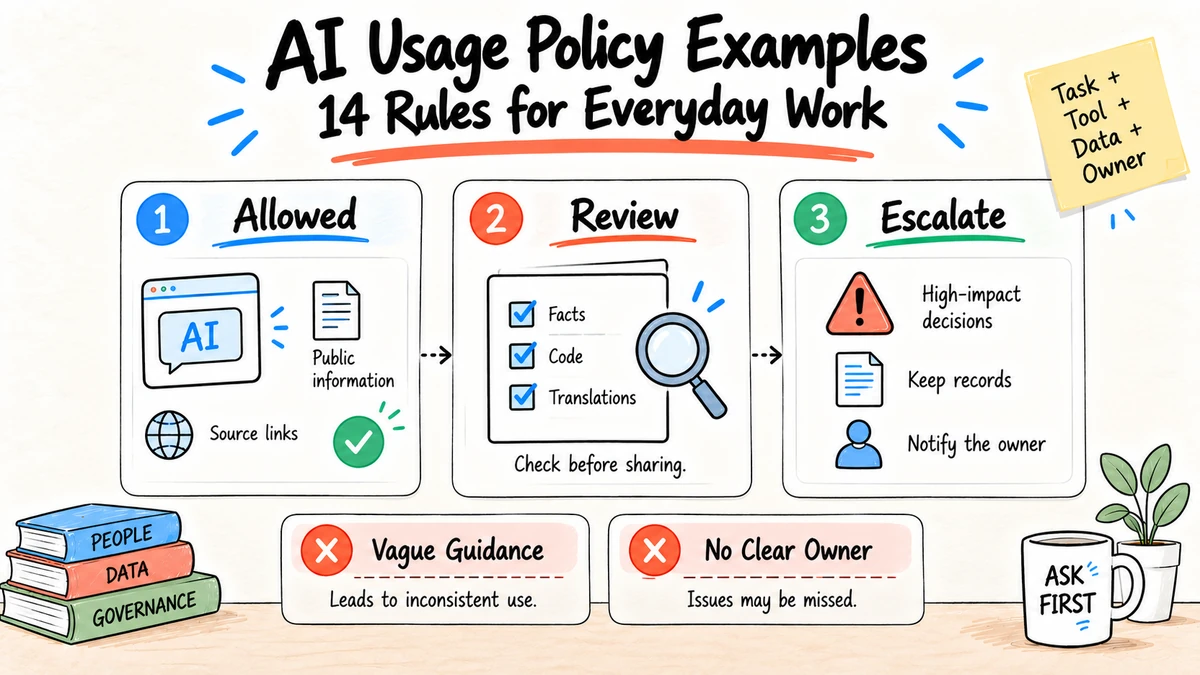
Gute Beispiele für KI-Nutzungsrichtlinien beschreiben eine konkrete Aufgabe, die zulässigen Werkzeuge und Daten, die erforderliche Prüfung und den Punkt, an dem ein Mensch Verantwortung übernehmen muss. "KI verantwortungsvoll verwenden" ist keine umsetzbare Anweisung. Die folgenden vierzehn Beispiele zeigen, wie sich allgemeine Grundsätze in Regeln übersetzen lassen, die Beschäftigte im Arbeitsalltag tatsächlich anwenden können.
Recherche und Transparenz: Diese Beispiele orientieren sich am Kern des NIST AI Risk Management Framework, am NIST Generative AI Profile sowie an öffentlich zugänglichen Mustern für Arbeitsplatzrichtlinien, die am 4. September 2026 in den Google-Suchergebnissen für die USA geprüft wurden. Es handelt sich um eigenständig verfasste Beispiele, nicht um Rechtsberatung oder kopierte Richtlinien anderer Arbeitgeber.
1. Entwürfe mit öffentlichen Informationen
Erlaubt: Verwenden Sie ein zugelassenes KI-Tool, um nicht vertrauliche Inhalte auf der Grundlage öffentlicher Quellen zu skizzieren oder zu bearbeiten.
Erforderlich: Der Autor prüft die Aussagen, öffnet die zitierten Quellen, klärt die Nutzungsrechte und verantwortet die endgültige Formulierung.
Nicht erlaubt: Veröffentlichung von gefälschten Zitaten, Referenzen, Kundenergebnissen oder Statistiken.
2. Recherche und Synthese
Erlaubt: Lassen Sie ein zugelassenes Werkzeug bereitgestellte Quellen ordnen und widersprüchliche Aussagen kenntlich machen.
Erforderlich: Bewahren Sie eine Quellenliste und markieren Sie ununterstützte Schlussfolgerungen. Zitieren Sie die zugrunde liegende Publikation, nicht die KI-Antwort.
Nicht erlaubt: Generierten Text oder eine Suchzusammenfassung als unabhängigen Beleg zu behandeln.
3. Besprechungsnotizen
Erlaubt: Transkribieren und fassen Sie eine Besprechung nur zusammen, wenn die Richtlinie sowie die Anforderungen an die Benachrichtigung der Teilnehmenden, den Zugriff und die Aufbewahrung erfüllt sind.
Erforderlich: Der Besprechungsverantwortliche bestätigt vor der Verteilung Entscheidungen, Zuständigkeiten, Termine und strittige Punkte.
Nicht erlaubt: Eine nur vermutete Aufgabe stillschweigend in eine verbindliche Zuweisung umzuwandeln. Der Leitfaden für KI-Besprechungsnotizen bietet dafür ein überprüfbares Format.
4. Software und Code
Erlaubt: Verwenden Sie einen zugelassenen Coding-Assistenten mit zugelassenen Repositorien und Lizenzen.
Erforderlich: Prüfen, testen, scannen und kennzeichnen Sie den Code nach denselben Standards wie von Menschen verfasste Änderungen.
Nicht erlaubt: Geheimnisse oder eingeschränkten Quellcode an einen nicht zugelassenen Dienst zu senden oder Code allein deshalb zusammenzuführen, weil er kompiliert.
5. Kundenkommunikation
Erlaubt: Entwerfen Sie eine Antwort aus genehmigten Kundendaten und Unterstützungsanleitungen.
Erforderlich: Eine verantwortliche Person überprüft die Identität, die Tatsachen, die Zusagen, den Ton und die Regeln der Eskalation, bevor sie die Nachricht sendet, wenn sie materielle Auswirkungen hat.
Nicht erlaubt: Das Erfinden von Kontoaktionen, Erstattungen, Ausnahmen aus der Richtlinie oder rechtlichen Verpflichtungen.
6. Vertrauliche und personenbezogene Daten
Erlaubt: Verarbeiten Sie eine benannte Datenklasse nur in einem für diese Klasse und diesen Zweck ausdrücklich zugelassenen Werkzeug.
Erforderlich: Minimieren Sie die Felder, befolgen Sie die Aufbewahrungsregeln und bestätigen Sie die Trainings- und Zugriffseinstellungen des Anbieters.
Nicht erlaubt: Anzunehmen, ein kostenpflichtiger Tarif mache jede Art von vertraulichen oder personenbezogenen Daten akzeptabel.
7. Beschäftigungsentscheidungen
Erlaubt: Verwendung von zugelassenen Werkzeugen für eine administrative Unterstützung mit geringem Risiko, wie z. B. die Formatierung einer Stellenbeschreibung, nach einer Überprüfung der Voreingenommenheit und der Zugänglichkeit.
Erforderlich: Rechts- und HR-Verantwortliche genehmigen jedes System, das Kandidaten oder Arbeitnehmer bewertet, empfiehlt, bewertet oder wesentlich beeinflusst. Eine Person bleibt für die Entscheidung verantwortlich.
Nicht erlaubt: Einen allgemeinen Chatbot zur Vorauswahl von Lebensläufen oder zum Ableiten geschützter Merkmale zu verwenden.
8. Vorfälle und unerwartete Ergebnisse
Erforderlich: Stoppen Sie den betroffenen Workflow, speichern Sie relevante Aufzeichnungen, melden Sie über den Sicherheits- oder KI-Vorfallskanal und identifizieren Sie die nachgelagerten Empfänger.
Nicht erlaubt: Die Nachweisspur zu löschen oder das Ergebnis stillschweigend zu bearbeiten, um eine Meldung zu vermeiden.
9. Marketing und öffentliche Aussagen
Erlaubt: Entwerfen Sie Kampagnenvarianten von genehmigten Produktinformationen, Markenrichtlinien und lizenzierten Medien.
Erforderlich: Der Kampagnenverantwortliche überprüft die Produktfunktionen, Preise, Kundennachweise, Vergleiche, Offenlegungen und Medienrechte vor der Veröffentlichung. Aussagen, die sich ändern können, brauchen eine datierte Quelle.
Nicht erlaubt: Testimonials zu erfinden, ohne Studie eine gemessene Leistung zu suggerieren oder synthetisch erzeugte Personen als echte Kunden darzustellen.
10. Datenanalyse und Berichterstattung
Erlaubt: Verwenden Sie ein zugelassenes Werkzeug, um einen erlaubten Datensatz zu reinigen, zusammenzufassen, zu visualisieren oder zu erklären.
Erforderlich: Bewahren Sie Quelldaten, Transformationsschritte, Einheiten, Filter und Annahmen auf. Gleichen Sie wichtige Summen ab und lassen Sie die Schlussfolgerungen vom Berichtsverantwortlichen genehmigen.
Nicht erlaubt: Das Hochladen von beschränkten Aufzeichnungen auf ein nicht genehmigtes Werkzeug, das Entfernen unbequemer Zeilen ohne Offenlegung oder die Behandlung eines erzeugten Diagramms als Beweis dafür, dass die zugrunde liegende Berechnung korrekt ist.
11. Bilder, Audio und Video
Erlaubt: Erstellen Sie synthetische Medien für genehmigte kreative Arbeiten, wenn die Anforderungen an Schulungsdaten, Ähnlichkeit, Marke und Plattform erfüllt sind.
Erforderlich: Kennzeichnen Sie synthetische oder wesentlich veränderte Medien, wenn Richtlinie, Gesetz, Vertrag oder Kontext dies verlangen. Bewahren Sie Genehmigungen für erkennbare Personen, Kundenmedien und lizenzierte Eingaben auf.
Nicht erlaubt: Sich als Kollege oder öffentliche Person auszugeben, Beweisdokumente zu fälschen, Wasserzeichen zu entfernen oder irreführende Medien zu erstellen.
12. Übersetzung und Lokalisierung
Erlaubt: Entwerfen Sie Übersetzungen genehmigter Quellmaterial mit geeignetem Werkzeug.
Erforderlich: Ein qualifizierter Prüfer überprüft die Bedeutung, die Lokalisierung, Namen, die Zahlen, den rechtlichen Text, den kulturellen Kontext und die festen URLs. Die genehmigte Quelle bleibt maßgeblich.
Nicht erlaubt: Folgenschwere übersetzte Anweisungen ungeprüft zu veröffentlichen oder das Produktversprechen stillschweigend zu verändern, nur damit der Text natürlicher klingt.
13. Beschaffung und Anbieterbewertung
Erlaubt: Fassen Sie öffentliche Anbieterdokumentation zusammen und ordnen Sie Antworten auf einen genehmigten Fragebogen.
Erforderlich: Verantwortliche für Beschaffung und Sicherheit prüfen Verträge, Datenflüsse, Unterverarbeiter, Speicherung, Trainingsnutzung, Servicezusagen und Ausstiegsbedingungen in den ursprünglichen Aufzeichnungen.
Nicht erlaubt: Die KI zu erlauben, Bedingungen zu akzeptieren, einen Anbieter zu wählen oder eine fehlende Antwort als Verpflichtung darzustellen.
14. Automatisierte Aktionen
Erlaubt: Bereiten Sie eine umkehrbare Aktion oder Empfehlung innerhalb der dokumentierten Berechtigungen des Workflows vor.
Erforderlich: Nutzen Sie das Prinzip der geringsten Rechte, zweckgebundene Zugangsdaten, Grenzwerte, Protokolle und Idempotenz. Verlangen Sie vor folgenreichen Aktionen wie Senden, Kaufen, Veröffentlichen, Löschen oder Ändern eines führenden Systems eine Genehmigung.
Nicht erlaubt: Einem allgemeinen Assistenten weitreichenden Dauerzugriff zu geben, weil eine Aufgabe gelegentlich eine Aktion erfordert.
Vorlage der Betriebskarte
Aufgabe:
Fachverantwortlicher:
Genehmigtes Werkzeug und Version:
Erlaubte Datenklassen:
Verbotene Eingänge:
Notwendige Quellen:
Überprüfungen durch Menschen:
Maßnahmen, die die KI ergreifen kann:
Aktionen, die Genehmigung erfordern:
Aufbewahrte Aufzeichnungen und Dauer:
Vorfallkanal:
Nächstes Überprüfungsdatum:
Drei vollständige Beispiele für Betriebskarten
Niedriges Risiko: Interne Workshop-Gliederung
Aufgabe: Aus öffentlichen Artikeln und dem genehmigten Teambrief eine Workshop-Gliederung zu erstellen.
Fachverantwortlicher: Leitung Weiterbildung.
Genehmigtes Werkzeug: Von der Organisation verwalteter Schreibbereich.
Erlaubte Daten: Öffentliche und interne Daten, die für den allgemeinen Mitarbeiterzugriff klassifiziert sind.
Erforderliche Überprüfung: Der Verantwortliche prüft Quellen, Tagesordnung, Aussagen und Barrierefreiheit.
KI kann: Übungen zusammenfassen, organisieren, entwerfen und vorschlagen.
KI darf nicht: Teilnehmende einladen, Materialien veröffentlichen oder Rückmeldungen von Teilnehmenden erfinden.
Aufzeichnung: genehmigte Übersicht und Quellenliste für ein Jahr.
Eskalation: Lernfunktionskanal.
Moderates Risiko: Kundenverlängerung
Aufgabe: Einen internen Bericht zur Vertragsverlängerung aus genehmigten Kundenunterlagen erstellen.
Fachverantwortlicher: Kundenverantwortlicher.
Genehmigtes Werkzeug: Vertraglich genehmigter Arbeitsbereich, der für vertrauliche Kundendaten zugelassen ist.
Erlaubte Daten: Benannte CRM-Exporte und genehmigte Support-Zusammenfassungen.
Erforderliche Überprüfung: Der Kundenverantwortliche überprüft Fakten, Verpflichtungen und offene Fragen.
KI kann: Belege ordnen, fehlende Felder identifizieren und den Bericht entwerfen.
KI darf nicht: CRM-Daten ändern, den Kunden kontaktieren, einen Preis anbieten oder Bedingungen zusagen.
Aufzeichnungen: Abschlussbericht, zitierte Berichte, Überprüfer und Datum.
Eskalation: Vertriebsinnendienst und Datenschutzkontakte.
Hohes Risiko: Anfrage zur Bewerberauswahl
Aufgabe: Bewerber anhand von Lebensläufen zu bewerten.
Entscheidung: Nicht unter dem allgemeinen Anwendungsweg genehmigt.
Grund: Die Aufgabe beeinflusst die Beschäftigung wesentlich und kann Diskriminierung verursachen,
Barrierefreiheit, Datenschutz, Transparenz und Dokumentationspflichten.
Nächster Schritt: Den dokumentierten Anwendungsfall zur formellen Bewertung an HR, Recht,
Datenschutz und Sicherheit übermitteln; bis dahin den bestehenden, von Menschen geprüften Recruitingprozess verwenden.
Diese Beispiele zeigen, warum dieselben Verben nicht ausreichen. "Eine Datei zusammenfassen" kann bei einem öffentlichen Workshopartikel ein geringes, bei einer medizinischen Anfrage nach angemessenen Vorkehrungen dagegen ein hohes Risiko darstellen. Der Nutzungskontext bestimmt die erforderlichen Kontrollen.
Wie Sie Beispiele für Ihre Organisation schreiben
Beginnen Sie mit den zehn KI-Aufgaben, die Beschäftigte bereits ausführen, nicht mit einer hypothetischen künftigen Architektur. Befragen Sie die Anwender, prüfen Sie die tatsächlichen Datenflüsse und erstellen Sie für jede Aufgabe eine Betriebskarte. Nehmen Sie auch einen Beinaheverstoß auf: Ein ähnlich wirkender Fall, der dennoch eine Grenze überschreitet, vermittelt mehr als ein weiteres abstraktes Verbot.
Versuchen Sie dann jedes Beispiel mit drei Fragen:
- Kann ein neuer Angestellter sagen, ob die Verwendung erlaubt ist?
- Kann eine Führungskraft den erforderlichen Prüfer und die aufzubewahrende Dokumentation bestimmen?
- Kann die Sicherheit feststellen, welche Daten und Systeme dabei sind?
Ein Manager-Entscheidungsbaum
Wenn ein Mitarbeiter eine neue Verwendung vorschlägt, kann der Manager fragen:
- Ist das Werkzeug im genehmigten Register für diese genaue Datenklasse?
- Beeinflusst die Aufgabe die Beschäftigung, die gesetzlichen Rechte, die Sicherheit, die Finanzen, die Kunden oder die öffentlichen Aussagen?
- Wird die KI etwas versenden, veröffentlichen oder kaufen, Zugriffe gewähren oder einen Datensatz löschen beziehungsweise ändern?
- Kann ein Prüfer die Quellen überprüfen und die Ausgabe vor einer Auswirkung korrigieren?
- Gibt es einen Verantwortlichen, eine aufbewahrte Dokumentation, einen Vorfallspfad und eine Möglichkeit, den Workflow zu stoppen?
Wenn die erste Antwort nein lautet, stoppen Sie und beantragen Sie eine Werkzeugprüfung. Wenn die zweite oder dritte Antwort ja lautet, muss die Anwendung das Genehmigungsverfahren für hohe Risiken durchlaufen. Fehlen Belege oder eine klare Verantwortung, bleibt die Ausgabe ein Entwurf, bis die Lücke geschlossen ist.
Ein Roll-out ohne Richtlinientheater
Führen Sie die Beispiele mit kurzen Szenarioübungen ein. Lassen Sie Teams eine Aufgabe klassifizieren, zulässige Daten bestimmen, den Prüfer auswählen und erklären, welche Dokumentation erhalten bleibt. Nehmen Sie einen mehrdeutigen Fall auf, damit die Beteiligten das Eskalieren üben, statt zu raten.
Erfassen Sie Fragen, Beinaheverstöße, Anfragen nach nicht genehmigten Werkzeugen und Vorfälle. Wiederholt sich dieselbe Frage, überarbeiten Sie das Beispiel oder das Register der genehmigten Werkzeuge. Reagieren Sie nicht auf jeden Grenzfall mit einem weiteren pauschalen Verbot; präzisieren Sie stattdessen die Entscheidungsregel und die Verantwortung.
Überprüfen Sie Aufgabenkarten, wenn ein Werkzeug seine Bedingungen ändert, Integrationen oder Aktionsfunktionen ergänzt, die Datenverarbeitung anpasst oder ein neues Modell einführt. Eine Funktion, die aus einem Entwurf einen automatischen Versand macht, verändert das Risiko, auch wenn der Produktname gleich bleibt.
Checkliste zum Schreiben von Beispielen
[ ] Die Aufgabe ist so konkret, dass zwei Manager sie gleich klassifizieren.
[ ] Die zugelassenen Werkzeuge und Datenklassen sind benannt.
[ ] Die zulässige Unterstützung ist von der endgültigen Entscheidungsbefugnis getrennt.
[ ] Die erforderlichen Belege und Prüfungen sind nachvollziehbar.
[ ] Verbotenes Verhalten enthält einen realistischen Beinaheverstoß.
[ ] Dokumentation, Aufbewahrung und Vorfallweiterleitung sind festgelegt.
[ ] Regionale oder rollenspezifische Unterschiede sind sichtbar.
[ ] Das Beispiel hat einen Verantwortlichen und ein nächstes Überprüfungsdatum.
Halten Sie die Beispiele in verschiedenen Abteilungen einheitlich
Verwenden Sie eine zentrale Regel, und fügen Sie dann Abteilungskarten für Finanzen, Personal, Vertrieb, Marketing, Ingenieurwesen, Unterstützung und Rechtsarbeit hinzu. Lokale Beispiele können strenger sein, weil sie verschiedene Daten oder Entscheidungen behandeln, sollten jedoch nicht der organisatorischen Richtlinie widersprechen.
Wenn zwei Abteilungen einen Workflow gemeinsam nutzen, benennen Sie die Übergabe. Beispielsweise kann das Marketing eine öffentliche Kundengeschichte entwerfen, der Vertrieb kann Kundenfakten bestätigen, die Rechtsabteilung kann Rechte und Aussagen prüfen und der Kundenverantwortliche kann die Freigabe einholen. Die Karte sollte festlegen, wer die Veröffentlichung stoppen kann und welche Quellversion alle Beteiligten prüfen.
Prüfen Sie eine Stichprobe abgeschlossener Arbeiten anhand der Karte. Bestätigen Sie, dass das genehmigte Werkzeug verwendet wurde, keine eingeschränkten Eingaben vorlagen, Belege und Prüfer dokumentiert wurden und alle Aktionen im vorgesehenen Rahmen blieben. Nutzen Sie die Erkenntnisse zur Verbesserung des Beispiels, statt jede Korrektur als Fehlverhalten zu behandeln.
Versionskontrolle der Beispiele
Versehen Sie jede Betriebskarte mit einem Verantwortlichen, einer Version, einem Gültigkeitsdatum und einer Änderungshistorie. Verknüpfen Sie sie mit dem Eintrag im Werkzeugregister und den zugrunde liegenden Richtlinienklauseln. Erhält ein Produkt eine Integration oder eine autonome Aktionsfunktion, prüfen Sie die betroffenen Karten, bevor Sie die Funktion aktivieren.
Archivieren Sie alte Versionen, damit bei einem Vorfall nachvollziehbar ist, welche Anweisung zum Zeitpunkt einer früheren Aufgabe galt. Kennzeichnen Sie archivierte Karten deutlich, damit Beschäftigte ihnen nicht versehentlich folgen. Eine Wiki-Seite ohne Gültigkeitsdatum kann veraltete Hinweise unbemerkt wie aktuelle Regeln erscheinen lassen.
Auf Fehler konsequent reagieren
Unterscheiden Sie zwischen Fehlern in gutem Glauben, unklaren Leitlinien, fahrlässigem Verhalten und absichtlichem Missbrauch. Die Reaktion kann darin bestehen, den Workflow zu stoppen, eine externe Aufzeichnung zu berichtigen, Betroffene zu benachrichtigen, erneut zu schulen, Zugriffsrechte zu ändern, das Beispiel zu überarbeiten oder bestehende Verhaltensverfahren anzuwenden. Erfinden Sie innerhalb der KI-Richtlinie kein neues Sanktionssystem.
Stellen Sie fünf Fragen nach einem Fehler:
- War die anwendbare Regel und die genehmigte Alternative klar und erreichbar?
- Hat das Werkzeug oder die Schnittstelle den unsicheren Weg leichter gemacht als den genehmigten Weg?
- Welche Daten, Personen, Systeme und Entscheidungen wurden beeinflusst?
- Welche Präventiv- oder Erkennungskontrolle hätte funktionieren sollen?
- Welche Korrektur, Benachrichtigung, Bewertung oder Änderung der Überwachung ist erforderlich?
Bewahren Sie Belege verhältnismäßig auf. Relevante Prompts, Ausgaben, Versionen, Werkzeugaktionen, Genehmigungen, Empfänger und Korrekturen können erforderlich sein; ein Vorfall rechtfertigt jedoch nicht das Sammeln sachfremder Mitarbeiterinhalte.
Nutzen Sie Erkenntnisse aus Vorfällen, um Betriebskarten zu verbessern. Wenn mehrere Personen eingeschränkte Protokolle einfügen, weil das genehmigte Debugging-Werkzeug langsam ist, hat die Organisation sowohl ein Verhaltensproblem als auch ein Problem im Workflowdesign.
Überprüfen Sie Beispiele mit betroffenen Personen
Richtlinien-, Sicherheits- und Rechtsteams kennen die Anforderungen an die Kontrolle; Mitarbeiter wissen, wo Arbeit zweideutig wird. Prüfen Sie Beispielentwürfe mit den Personen, die die Aufgabe ausführen, und gegebenenfalls mit denjenigen, die von ihrer Leistung betroffen sind.
Bitten Sie sie, Grenzfälle ohne Hinweise zu klassifizieren. Kommen erfahrene Führungskräfte zu unterschiedlichen Antworten, überarbeiten Sie die Karte vor dem Training. Prüfen Sie, ob der genehmigte Weg unter realen Fristen praktikabel ist und Eskalationen rechtzeitig beantwortet werden.
Beziehen Sie bei personal-, kunden- oder barrierefreiheitssensiblen Workflows Personen ein, die die Perspektive der Empfänger verstehen. Auch eine technisch regelkonforme Vorgabe kann Schaden verursachen, wenn sie einen menschlichen Kontaktweg entfernt oder jemanden zur Preisgabe persönlicher Informationen zwingt.
Verwenden Sie die KI-Richtlinienvorlage für organisationsweite Klauseln und den Leitfaden zur KI-Nutzung im Unternehmen, um Richtlinien in gestufte Arbeit zu übertragen.
FAQ
Was gehört zu einem Beispiel für eine akzeptable Verwendung von KI?
Nennen Sie die Aufgabe, das genehmigte Werkzeug, zulässige Daten, die erforderliche Prüfung, verbotenes Verhalten, den verantwortlichen Fachverantwortlichen, die aufzubewahrende Dokumentation und den Eskalationsweg.
Sind Beispiele ein Ersatz für eine formelle KI-Richtlinie?
Nein. Die Richtlinie definiert organisationsweite Zuständigkeiten und Grundsätze. Beispiele übersetzen diese Regeln in Entscheidungen für konkrete Aufgaben.
Sollte jedes KI-Ergebnis von Menschen bewertet werden?
Die Prüftiefe sollte den möglichen Auswirkungen entsprechen. Bei einem Brainstorming mit geringem Risiko kann die normale Prüfung durch den Autor genügen. Arbeiten mit Auswirkungen auf Beschäftigung, Recht, Finanzen, Sicherheit, Öffentlichkeit oder Kunden erfordern eine ausdrückliche Prüfung durch eine verantwortliche Person.
Können sich Beispiele schneller ändern als die Hauptpolitik?
Ja. Führen Sie Aufgabenbeispiele und das Register der genehmigten Werkzeuge in kontrollierten Dokumenten, die bei Änderungen an Werkzeugen und Workflows aktualisiert werden können. Verantwortlichkeit und Änderungshistorie müssen dabei erhalten bleiben.
Wie viele Beispiele für die Verwendung von KI sollte ein Unternehmen veröffentlichen?
Beginnen Sie mit den zehn bis fünfzehn Aufgaben, die die Mitarbeiter am häufigsten ausführen, und den Fällen mit den größten Auswirkungen, die verboten oder genehmigungspflichtig sind. Fügen Sie Beispiele hinzu, wenn wiederkehrende Fragen eine echte Lücke offenbaren.
Sollten die Richtlinienbeispiele spezifische Anbieter benennen?
Benennen Sie zugelassene Werkzeuge in einem separaten Register oder in einer Betriebskarte, damit Änderungen keine Neufassung der Kernrichtlinie erfordern. Verknüpfen Sie den Produktnamen stets mit dem zulässigen Verwendungszweck und Datenumfang.
Was sollte geschehen, wenn ein Angestellter sich nicht sicher ist?
Stellen Sie einen gut erreichbaren Kanal und einen klaren Ansprechpartner bereit. Die Richtlinie sollte es ausdrücklich unterstützen, vor der Eingabe eingeschränkter Daten oder einer folgenreichen Aktion innezuhalten und nachzufragen.
Wie sollten Auftragnehmer und Anbieter diese Beispiele anwenden?
Nehmen Sie die relevanten Karten in Onboarding und Verträge auf, beschränken Sie den Zugriff auf genehmigte Systeme und legen Sie Meldepflichten fest. Gehen Sie nicht davon aus, dass externe Beschäftigte ohne ausdrückliche Zugriffsrechte und Anweisungen dasselbe Werkzeugregister oder dieselbe Datenumgebung verwenden.
Sind persönliche KI-Konten für die Arbeit akzeptabel?
Nur wenn die Richtlinie das Konto, den Verwendungszweck und die Daten ausdrücklich zulässt. Verwaltete Konten bieten in der Regel bessere Kontrollen für Identität, Konfiguration, Support und Offboarding; ein kostenpflichtiges persönliches Konto ist nicht automatisch genehmigt.
Was ist, wenn das genehmigte KI-Tool nicht verfügbar ist?
Verwenden Sie das dokumentierte manuelle Ausweichverfahren oder ein anderes ausdrücklich zugelassenes Werkzeug. Ein Ausfall erlaubt nicht, Unternehmensdaten auf ein persönliches Konto oder einen nicht überprüften Dienst zu übertragen.
Sollten die Manager die KI-Prompts der Mitarbeiter überprüfen?
Der Zugriff sollte einem definierten geschäftlichen, sicherheitsbezogenen, Prüfungs- oder Vorfallzweck dienen und mit angemessener Benachrichtigung sowie passenden Berechtigungen erfolgen. Eine routinemäßige, unbegrenzte Überwachung schafft Datenschutz- und Vertrauensprobleme und kann sensible Inhalte erfassen.
Übernehmen Sie eine genehmigte Betriebskarte und ihr Quellenmaterial in Ottermind, damit Berechtigungen, Belege, Arbeitsergebnisse und Prüfkriterien für die Aufgabe an einem Ort zusammenbleiben.