Vorlage
KI-Richtlinienvorlage: Praktische Regeln für zulässige Nutzung am Arbeitsplatz
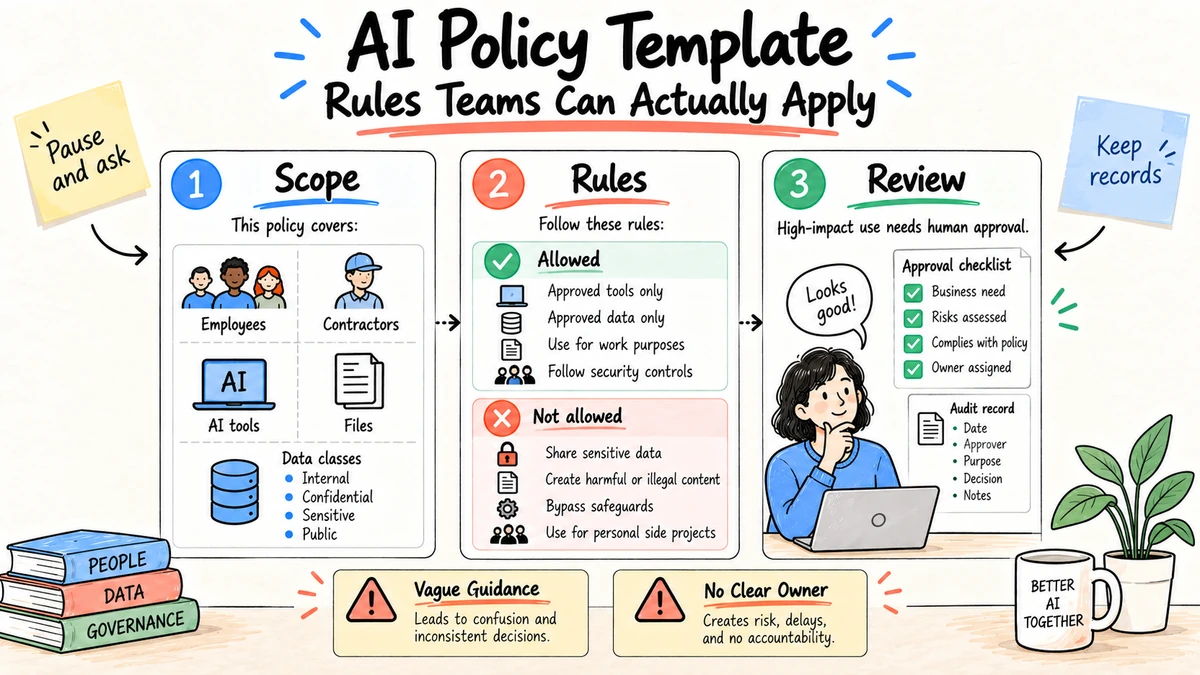
Eine effektive KI-Richtlinie sagt den Mitarbeitern, was sie heute tun können, was Genehmigung erfordert, was verboten ist und wer entscheidet, wann die Antwort unklar ist. Die nachstehende Vorlage ist ein operativer Ausgangspunkt, nicht Rechtsberatung. Passen Sie sie an Ihre Verträge, Gerichtsbarkeiten, Datenklassifizierungen, Beschäftigungspraktiken, Sicherheitsprogramme und tatsächliche Tools an.
Recherche und Transparenz: Diese Vorlage orientiert sich am NIST AI Risk Management Framework, am NIST-Profil für generative KI und an den OECD-Prinzipien für KI, geprüft am 4. September 2026. Das Material ist redaktionell eigenständig und muss von den Verantwortlichen für Recht, Datenschutz, Sicherheit, HR und Geschäft geprüft werden.
KI-Richtlinienvorlage zum Kopieren und Anpassen
Titel: Richtlinie zur verantwortungsvollen Nutzung von KI
Verantwortlich: [Rolle oder Team]
Wirksamkeitsdatum: [datum]
Datum der Überprüfung: [Tag]

1. Zweck
Diese Richtlinie legt fest, wie Beschäftigte KI-Systeme für [Organisation]
bewerten, beschaffen, entwickeln und nutzen dürfen. Sie gilt für Mitarbeitende,
Auftragnehmer und Anbieter, die Organisationsdaten nutzen oder im Namen der Organisation handeln.

2. Genehmigte Verwendungszwecke
Beschäftigte dürfen Werkzeuge aus dem Freigaberegister für [aufgeführte risikoarme Nutzungen] verwenden.
Sie müssen die folgenden Regeln zu Daten, Prüfung, Kennzeichnung und Aufzeichnungen einhalten.

3. Verwendungszwecke, die Genehmigung erfordern
Genehmigung von [Rollen] ist erforderlich, bevor KI für Entscheidungen oder Ergebnisse verwendet wird
die sich auf Beschäftigung, Förderfähigkeit, Sicherheit, Rechte, Finanzen, Kunden auswirken,
öffentliche Aussagen, geregelte Aufzeichnungen oder Produktionssysteme.

4. Verbotene Verwendungen
Verwenden Sie keine nicht genehmigten Werkzeuge, umgehen Sie keine Zugriffskontrollen,
geben Sie sich nicht als andere Person aus, erfinden Sie keine Belege, treffen Sie keine
folgenreiche Endentscheidung ohne verantwortlichen Menschen und übermitteln Sie keine Daten,
für deren Klassifizierung das Werkzeug nicht freigegeben ist.

5. Datenverarbeitung
Folgen Sie der geltenden Datenklassifizierungsrichtlinie. Geben Sie keine Anmeldeinformationen ein.
Beschränkte personenbezogene Daten, vertrauliche Kundendaten, Quellcode, Verträge,
oder unveröffentlichte finanzielle Informationen, es sei denn, das exakte Werkzeug und die Verwendung sind genehmigt.

6. Überprüfung durch den Menschen
Der benannte Verantwortliche muss wesentliche Fakten, Quellen, Berechnungen, Rechte,
Risiken von Verzerrungen und erforderliche Hinweise prüfen, bevor das Ergebnis verwendet oder geteilt wird.

7. Transparenz und Kennzeichnung
Legen Sie wesentliche KI-Unterstützung offen, wenn Gesetze, Verträge oder Plattformregeln dies verlangen;
berufliche Standards oder organisatorische Praxis. Zitieren Sie eine KI-Antwort nicht
als Quelle einer tatsächlichen Behauptung.

8. Beschaffung und Entwicklung
Dokumentieren Sie vor der Einführung Zweck, Verantwortlichen, Datenflüsse, Anbieter, Aufbewahrung,
Trainingsnutzung, Sicherheitskontrollen, Fehlermodi, Bewertung und Ausstiegsplan.

9. Aufzeichnungen und Vorfälle
Bewahren Sie die für den Anwendungsfall erforderlichen Unterlagen auf. Melden Sie unerwartete Offenlegung,
schädliche Ergebnisse, Umgehung von Regeln, wesentliche Fehler oder unbefugte Aktionen innerhalb von [Zeit]
an [Vorfallskanal]. Verbergen oder korrigieren Sie einen Vorfall nicht stillschweigend.

10. Ausnahmen und Durchsetzung
[Rolle] kann eine schriftliche Ausnahme mit Zeitbegrenzung mit Anwendungsbereich, Kontrollen, Verantwortlicher,
und ablaufen. Verstöße werden im Rahmen bestehender Sicherheits- und Verhaltensrichtlinien behandelt.
Hinzufügen einer Tabelle der Risikogruppen
| Tier | Beispiel | Standardregel |
|---|---|---|
| Niedrig | Brainstorming mit öffentlichen Informationen | Genehmigtes Werkzeug und normale Überprüfung |
| Mittel | Erstellung einer internen Analyse aus Unternehmensdaten | Genehmigter Datenweg, benannte Prüfer, gespeicherte Quellen |
| Hoch | Beschäftigung, Kredit, Recht, Gesundheit, Sicherheit oder öffentliche Aussagen | Formelle Bewertung und Freigabe durch einen Verantwortlichen |
| Verboten | Täuschung, rechtswidrige Diskriminierung, Teilen von Anmeldedaten, Kontrollumgehung | Nicht verwenden |
Das Risiko hängt vom Kontext ab, nicht vom Etikett eines Werkzeugs. Die Zusammenfassung eines öffentlichen Artikels und das Screening von Bewerbern können eine ähnliche Technologie verwenden, wobei sehr unterschiedliche Kontrollen erforderlich sind.
Definition der Begriffe, die die Mitarbeiter verwenden
Eine Richtlinie scheitert, wenn alltägliche Arbeit nicht auf ihre Begriffe abgebildet werden kann. Ergänzen Sie kurze Definitionen für:
- **KI-System:**Software, die mithilfe von maschinellem Lernen oder generativen Modellen produziert, klassifiziert, prognostiziert, empfiehlt, extrahiert oder Maßnahmen ergreift;
- **zugelassenes Werkzeug:**einen benannten Dienst, einen Plan, eine Konfiguration und eine Integration, die für angegebene Anwendungen und Datenklassen zugelassen sind;
- **KI-gestützte Ausgabe:**Arbeit, die von einem KI-System materiell erstellt, verändert, analysiert oder empfohlen wird;
- **Folgenreiche Entscheidung:**eine Entscheidung, die Beschäftigung, Zugang, Förderfähigkeit, Rechte, Sicherheit, Finanzen, Kunden oder ein anderes bedeutendes Interesse betrifft;
- **verantwortliche Person:**die Person, die die Befugnis und Verantwortung für die endgültige Verwendung oder Handlung hat;
- **Eingeschränkte Daten:**Informationen, deren Verarbeitung durch eine politische, vertragliche, rechtliche oder sicherheitspolitische Einstufung beschränkt wird;
- **menschliche Überprüfung:**eine tatsächliche Inspektion nach angegebenen Kriterien, nicht eine Person, die ohne Zugang zu Beweisen genehmigt;
- **Vorfall:**Unerwartete Offenlegung, schädliche oder diskriminierende Ergebnisse, materielle Ungenauigkeit, Kontrollumgehung, unbefugte Handlungen oder andere Verstöße gegen die Richtlinie.
Diese Definitionen mit der bestehenden Unternehmenssprache in Einklang bringen. Erstellen Sie keine separate Bedeutung für vertrauliche Daten oder Schwere von Vorfällen, wenn sie bereits von Sicherheits- und Datenschutzprogrammen definiert werden.
Aufgaben und Entscheidungen zuzuordnen
| Rolle | Mindestverantwortung |
|---|---|
| Leitungsverantwortlicher | Risikotoleranz festlegen, wichtige Ausnahmen lösen, Mittel umsetzen |
| Richtlinienverantwortlicher | Beibehält die Richtlinie, Beispiele, Werkzeugregister, Schulungen und einen Überprüfungskalender |
| Fachverantwortlicher | Definiert den Anwendungsfall, das Ergebnis, den Prüfer und das akzeptable Fehlerniveau |
| Sicherheit | Überprüft Identität, Zugriff, Integration, Logging, Testen und Reaktion auf Vorfälle |
| Datenschutz | Überprüft personenbezogene Daten, Zweck, Minimierung, Aufbewahrung und individuelle Rechte |
| Recht oder Compliance | Prüft geltende Pflichten, Verträge, Offenlegungen und Nutzungen mit hoher Auswirkung |
| Beschaffung | Beibehält die Verpflichtungen der Anbieter, die Unterverarbeiter, die Verlängerung und die Ausstiegsbedingungen |
| HR | Verantwortlicher von Kommunikation, Training und Beschäftigungsbezogenen Anwendungen |
| Benutzer | Überwacht die genehmigten Bereiche, überprüft die Ausgabe, schützt Daten und meldet Vorfälle |
Nennen Sie für jeden Genehmigungsweg einen Entscheidungsträger, nicht nur eine Gruppe. Ein funktionsübergreifender Ausschuss kann beraten, aber die Mitarbeiter müssen wissen, wer noch Ja, Nein oder Nein sagen kann.
Aufrechterhaltung eines Registers der zugelassenen Werkzeuge
Speichern Sie schnell wechselnde Produktdetails außerhalb der Kernpolitik in einem kontrollierten Register:
| Feld | Beispiel der erforderlichen Spezifität |
|---|---|
| Produkt | Anbieter, Produkt, Unternehmensplan und genehmigte Kontoart |
| Verantwortlicher | Team, das für die Konfiguration und Erneuerung zuständig ist |
| Erlaubte Benutzer | Benannte Gruppen oder Rollen |
| Erlaubte Verwendungszwecke | Ausarbeitung öffentlicher Inhalte; Quelle-begrenzte interne Zusammenfassung |
| Erlaubte Daten | Öffentliche und allgemein interne Daten; keine eingeschränkten personenbezogenen Daten |
| Integrationen | Nur genehmigte Speicher- und Identitätsverbindungen |
| Trainingsnutzung | Vertrags- und Konfigurationsstatus |
| Aufbewahrung | Standard- und Konfigurationswert und Löschungsprozess |
| Erforderliche Überprüfung | Prüfung durch den Autor; Fachprüfung benannter Ergebnisse |
| Verbotene Handlungen | Kein Senden, Veröffentlichen, Löschen oder Ändern von Datensätzen |
| Genehmigungsdatum | Entscheidungsnachweis und Genehmigende |
| Datum der Überprüfung | Geplante Neubewertung oder Vertragsereignis |
Die Zulassung sollte an eine Konfiguration und eine Verwendung angeschlossen werden, nicht an einen Markennamen. Ein Privatkonto, ein Unternehmenskonto, eine API-Implementierung, eine Browser-Erweiterung und eine vernetzte Aktionsfunktion können unterschiedliche Datenverarbeitung und Berechtigungen haben.
Verknüpfen Sie die Datenklassifizierung mit der Werkzeugnutzung
Eine Matrix an die bestehenden Klassifikationen der Organisation anpassen:
| Datenklasse | Standard-AI-Regel | Mögliche Ausnahme |
|---|---|---|
| Öffentlich | Zulassung zugelassener Werkzeuge | Normaler Inhalt und Rechteüberprüfung |
| Allgemein intern | Genehmigte verwaltete Werkzeuge | Zweck-, Zugangs- und Aufbewahrungskontrollen |
| Vertraulich | Verweigert, sofern nicht ausdrücklich genehmigt | Benannte Workflow mit vertraglichen und technischen Kontrollen |
| Eingeschränkte personenbezogene oder regulierte Daten | Voraussetzung für eine hohe Risikobewertung | Nur speziell zugelassenes System, Zweck, Felder und Prüfer |
| Anmeldedaten und Authentifizierungsgeheimnisse | Niemals in Prompts oder Traces eingeben | Dediziertes Secret-Management verwenden, keine Ausnahme |
Beziehen Sie abgeleitete Daten ein. Ein Prompt kann eine Kundenbeziehung offenbaren, auch wenn das beigefügte Dokument entfernt wird. Dateinamen, Zusammenfassungen, Einbettungen, Logs, Werkzeugargumente und Screenshots können die Quellklassifizierung erben.
Hinzufügen von Regeln für Aktionen und Agenten
Generative Werkzeuge bewegen sich zunehmend vom Entwerfen zum Handeln. Die Richtlinie über den Inhalt hinaus erweitern:
Ein KI-System kann nur dann eine externe oder systembezogene Aktion ergreifen, wenn:
- die Maßnahme ist Teil eines zugelassenen Anwendungsfalls;
- die Berechtigungen sind auf die Mindestberechtigungen beschränkt;
- die zulässigen Ziele, Mengen, Frequenzen und Zeitfenster sind begrenzt;
- das System validiert Eingaben und verhindert eine doppelte Ausführung;
- Folgliche Maßnahmen erfordern die Genehmigung durch die autorisierte Rolle;
- die Aktion und die Genehmigung werden protokolliert;
- es gibt einen getesteten Stopp-, Widerrufs- und Wiederherstellungsweg.
Senden, veröffentlichen, kaufen, löschen, Zugriff gewähren, Aufzeichnungen ändern und Personen kontaktieren als separate Berechtigungen. Die Erlaubnis, eine E-Mail zu entwerfen, ist keine Erlaubnis, sie zu senden.
Erstellen einer Einsatzbewertung mit hohem Risiko
Bevor eine Verwendung mit hohem Risiko genehmigt wird, ist eine kurze Aufzeichnung erforderlich:
Geschäftszweck und erwarteter Nutzen:
Betroffene Personen und Entscheidung:
Verantwortlicher Verantwortlicher:
Die Rolle der KI und die menschliche Autorität:
Input, Output, Datenklassen und Datenfluss:
Anbieter, Modell, Integrationen und Versionen:
Bekannte Einschränkungen und vorhersehbarer Missbrauch:
Genauigkeit, Fairness, Zugänglichkeit, Datenschutz und Sicherheitsbewertungen:
Mitteilung, Erläuterung, Widerspruchs- und Korrekturmechanismen:
Überwachungs- und Vorfallschwellen:
Aufzeichnungen und Aufbewahrung:
Rollback und alternativer Prozess:
Genehmigungen, Bedingungen, Ablauf und nächste Überprüfung:
Die Genehmigung ist nicht dauerhaft. Begrenzen Sie sie auf den getesteten Workflow, Personengruppe, Daten und Konfiguration. Umfassende Veränderungen wie ein neues Modell, Handlungsfähigkeit, Integration, Personengruppe oder Entscheidungszweck neu zu bewerten.
Ausnahmen ohne Schlupflöcher handhaben
Eine Ausnahme sollte den Antrag, den Geschäftsgrund, die nicht verfügbare Alternative, Daten, Benutzer, Kontrollen, Verantwortlicher, Start, Ablauf und Genehmigungen angeben. Begrenzen Sie die Zeit und verhindern Sie die stille Erneuerung. Der Notfallzugriff sollte im Rahmen eines etablierten Verfahrens rückwirkend überprüft werden.
Genehmigen Sie keine Ausnahme nur deshalb, weil die Arbeit bereits begonnen hat oder ein Anbietertest endet. Das würde die Umgehung der Richtlinie belohnen. Verfolgen Sie wiederholte Anfragen; sie können zeigen, dass die freigegebenen Werkzeuge nicht ausreichen oder die Regel unklar ist.
Fügen Sie ein KI-Vorfallsleitfaden hinzu
1. Stoppen oder isolieren Sie den betroffenen Workflow, wenn es sicher ist.
2. Sichern Sie die relevanten Eingabe-, Ausgabe-, Version-, Aktions- und Zugriffsunterlagen.
3. Benachrichtigen Sie den Vorfallsverantwortlichen über den benannten Kanal.
4. Identifizieren Sie betroffene Personen, Systeme, Aufzeichnungen und nachgelagerte Empfänger.
5. Begrenzen Sie den Zugriff, Anmeldeinformationen widerrufen oder Ausgabe entziehen.
6. Binden Sie Sicherheit, Datenschutz, Recht, Personal, Kommunikation oder Fachverantwortlicher.
7. Korrigieren Sie die Aufzeichnungen und informieren Sie die betroffenen Parteien, wenn erforderlich.
8. Dokumentieren Sie Ursachen, Kontrolllücken und Korrekturmaßnahmen.
9. Fügen Sie den Fehler zu der Training, Bewertung oder Überwachung.
10. Wenn das Risiko erheblich ist, autorisieren Sie den Workflow vor dem Neustart erneut.
Die KI-Richtlinie sollte sich auf das bestehende Vorfallprogramm beziehen, anstatt eine konkurrierende Schweregradskala zu erfinden. Was sich ändert, sind die Beweise zu bewahren: Modell- und Prompt-Versionen, Quellkontext, Tool-Anrufe, Genehmigungen und generierte Artefakte.
Durchführungs-Checkliste
- Inventar realer KI-Nutzung, einschließlich kostenloser Browser-Tools und eingebetteter Funktionen.
- Die Richtlinie muss mit den geltenden Sicherheits-, Datenschutz-, Datensatz-, Beschaffungs- und Verhaltensregeln in Einklang gebracht werden.
- Veröffentlichen Sie ein zugelassenes Werkzeugregister mit zulässigen Datenklassen und Anwendungsfällen.
- Geben Sie den Arbeitern einen schnellen Weg für Fragen und Anfragen nach neuen Werkzeugen.
- Schulen Sie mit realistischen zulässigen, genehmigungsbedürftigen und verbotenen Beispielen.
- Dokumentieren Sie Ausnahmen bei den Verantwortlichen und Verfallstermine.
- Überprüfen Sie alle Quartale Vorfälle, Anbieterwechsel und Hochrisiko-Anwendungsfälle.
Vertrauen Sie nicht nur auf eine jährliche Anerkennung. Die Richtlinie wird nützlich, wenn sie in Beschaffungs-, Onboarding-, Workflow-Design- und Überprüfungslisten erscheint.
Schulen mit Entscheidungen, nicht mit Definitionen
Geben Sie den Mitarbeitern kurze Szenarien:
- Kann ein Anbieter einen Kundenvertrag in einen kostenlosen Assistenten einfügen, um die Verlängerungstermine zusammenzufassen?
- Kann ein Vermarkter einen Produktvergleich aus aktuellen offiziellen Quellen erstellen?
- Kann ein Manager die KI bitten, Mitarbeiter für eine Beförderung zu bewerten?
- Kann ein Entwickler ein Produktionsfehlerprotokoll einreichen, das Anmeldeinformationen enthalten kann?
- Kann ein Assistent eine Zusammenfassung der Sitzung erstellen und Aufgaben automatisch zuweisen?
Fragen Sie für jedes Szenario, welches Werkzeug, welche Daten, welcher Prüfer, welche Aktion und welche Aufzeichnung betroffen sind. Das Training ist erfolgreich, wenn Beschäftigte den richtigen Weg wählen und wissen, wo sie nachfragen können, nicht wenn sie Definitionen auswendig kennen.
Ergänzen Sie Richtlinienhinweise, wo Entscheidungen getroffen werden: Beschaffungsformulare, Browser-Zugriff, Datenklassifizierungsetiketten, Workflow-Vorlagen, Veröffentlichungs-Checklisten, Code-Review und Incident-Input.
Messen, ob die Richtlinie funktioniert
Zu den nützlichen Signalen gehören:
- Prozentsatz der aktiven KI-Tools, die registriert und im Verantwortung sind;
- Genehmigungsdauer nach Risikograd;
- Prozentsatz von hoher Hochrisiko-Anwendungen mit aktuellen Bewertungen;
- Ereignisse mit nicht genehmigten Werkzeugen und mit eingeschränkten Daten;
- Fragen der Mitarbeiter nach unklarem Richtlinienbereich;
- Ausnahmen nach Grund, Verantwortlichem und Dauer;
- Vorfälle, Beinahevorfälle, Korrekturzeit und wiederholte Ursachen;
- die Bewertung und Überwachung der zugelassenen Hochrisiko-Workflows;
- Abschluss einer auf Szenarien basierenden Training.
Setzen Sie sich kein Ziel von keine Fragen. Fragen können darauf hindeuten, dass die Leute vor dem Risiko eine Pause machen. Ein gesünderes Ziel ist eine schnelle, konsequente Lösung und weniger wiederholte Zweideutigkeiten.
Kalender für die Pflege der Richtlinie
| Häufigkeit | Überprüfung |
|---|---|
| Monatlich | Änderungen des Werkzeugregisters, auslaufende Ausnahmen, wesentliche Vorfälle |
| Vierteljährlich | Hochrisiko-Anwendungsfälle, wiederkehrende Fragen, Anbieter- und Integrationsänderungen |
| Jährlich | Kernpolitik, Rollen, Training, Risikotoleranz, verwandte Richtlinien |
| Ereignisbezogen | Neues Gesetz, Vertrag, Modell, Kapazität, Datennutzung, Personengruppe oder Vorfall |
Veröffentlichen Sie ein Änderungsprotokoll. Bei wesentlichen Änderungen muss festgestellt werden, welche bestehenden Anwendungsfälle neu bewertet werden müssen, anstatt davon auszugehen, dass die neue Regel ohne Umsetzungsarbeiten sauber angewendet wird.
Konkrete Szenarien finden Sie in den Beispielen für KI-Nutzungsrichtlinien. Ergänzen Sie die Richtlinie mit der Sicherheitscheckliste für KI-Agenten.
FAQ
Kann ein kleines Unternehmen diese KI-Richtlinienvorlage verwenden?
Ja, aber halten Sie den Verantwortung explizit. Eine kurze Richtlinie mit einer Liste genehmigter Werkzeuge, klaren Datenregeln und einem erreichbaren Entscheidungsverantwortlichen ist besser als eine lange Richtlinie, die niemand anwenden kann.
Sollte die Richtlinie vertrauliche Daten in jedem KI-Tool verbieten?
Sie sollte vertrauliche Daten in nicht genehmigten Werkzeugen verbieten. Die zugelassenen Unternehmenssysteme können bestimmte Datenklassen im Rahmen von Verträgen und Kontrollen unterstützen, diese Berechtigungen sollten jedoch nach Werkzeug und Anwendungsfall dokumentiert werden.
Wer sollte die KI-Richtlinie besitzen?
Eine verantwortliche Führungskraft sollte sie verantworten, unter Einbeziehung von Recht, Datenschutz, Sicherheit, HR, Beschaffung und Fachbereichen. Ein Ausschuss ohne Entscheidungsträger schafft Verzögerungen und Zweideutigkeiten.
Wie oft sollte eine KI-Richtlinie aktualisiert werden?
Überprüfen Sie sie nach einem festgelegten Zeitplan und wenn sich ein Werkzeug, ein Gesetz, ein Vertrag, ein Vorfall oder eine Hochrisikonutzung ändern. Das Register der genehmigten Werkzeuge ist einfacher zu aktualisieren als die Kernrichtlinie.
Ist diese Vorlage Rechtsberatung?
Nein. Es ist ein Ausgangspunkt für den Einsatz. Ein qualifizierter Rechtsberater und relevante Fachleute müssen sie an die geltenden Gesetze, Verträge, Beschäftigungspraktiken, regulierte Tätigkeiten und Gerichtsbarkeiten anpassen.
Sollten die Mitarbeiter jede Verwendung von KI offenlegen?
Die Offenlegung sollte dem geltenden Recht, dem Vertrag, der beruflichen Verpflichtung, der Plattformregelung und der organisatorischen Praxis entsprechen. Die Richtlinie sollte festlegen, wann interne Aufzeichnungen und externe Mitteilungen erforderlich sind, anstatt eine vage allgemeine Regel zu verwenden.
Kann ein Unternehmen eine ganze Kategorie KI-Tools genehmigen?
Die Genehmigung einer breiten Kategorie ist riskant, da Pläne, Konfigurationen, Integrationen, Aufbewahrungs- und Aktionsberechtigungen unterschiedlich sind. Genehmigen Sie benannte Dienste und Konfigurationen für angegebene Daten und Anwendungen mit einem Überprüfungsdatum.
Nutzen Sie Ottermind die genehmigte Richtlinie, das Werkzeugregister und die Regeln zur Überprüfung in einen wiederverwendbaren Projektkontext umzusetzen, bevor die Teams mit der Produktion von Ergebnissen beginnen.