Rehber
Belge Çalışma Akışları Otomasyonu: Pratik Bir Yapım Rehberi
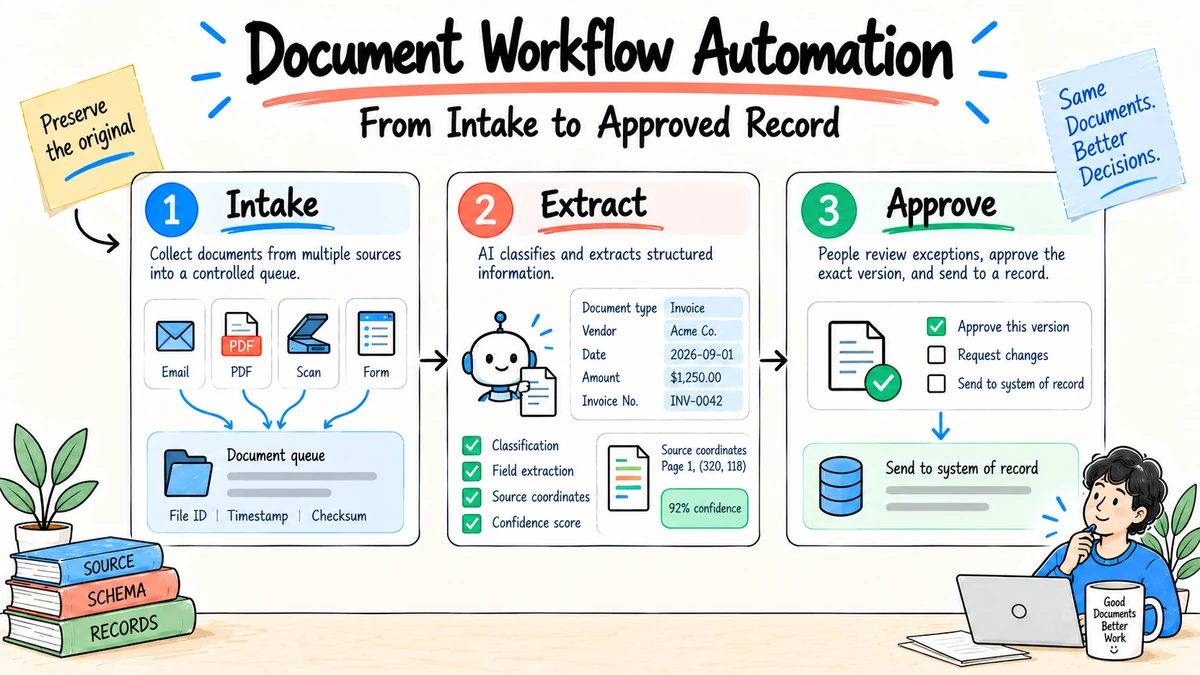
Belge çalışma akışının otomatikleştirilmesibir belgeyi giriş, sınıflandırma, çıkarma, inceleme, onay, dağıtım ve tutma gibi tanımlanmış durumlar üzerinden taşıyor. Güvenilir tasarım sadece dosyaları posta kutusu arasında geçmez. Orijinalini korur, sürümleri ve sahipleri izler, çıkarılan verileri onaylar, istisnaları yönlendirir ve sonuçta gelen her onayı kaydeder.
Araştırma ve şeffaflık: Bu rehberin bilgileri IBM'in belge çalışma akışının genel bakış, IBM'in akıllı belge işleme kılavuzu ve NIST AI risk yönetimi kılavuzları, 4 Eylül 2026'da gözden geçirilmiş. Aşağıdaki devlet modeli ve şablonlar orijinal editörel çerçevelerdir.
Önce belgenin yaşam döngüsünü haritalayın
| Devlet | Gerekli kanıtlar | Çıkış koşulları |
|---|---|---|
| Alındı | Orijinal dosya, kaynak, zaman damgası, kontrol sayısı | Dosya okunur ve kayıtlıdır |
| Sınıflandırılmış | Belge türü, hassaslık, sahip | Sınıflandırma eşiğine ulaşır veya gözden geçirilir |
| Çıkartılmış | Alanlar, konumlar, güven, model/versiyon | Gerekli alanlar mevcut veya istisna çıkarılır |
| Geçerli | Kurallar, çapraz kontroller, değerlendirmeci düzeltmeleri | Veri kontrollerini geçiyor |
| Onaylandı | İsimlendirilmiş onaylayıcı, karar, yorumlar, zaman | Yetkili karar kaydedildi |
| Paylaşılan | Destinasyon ve erişim politikası | İstek edilen alıcılar, gerekirse alınmasını onaylar |
| Saklanan veya atılan | Program, yasal tutma, silme kaydı | Kayıt politikası kabul edildi |
Durumları tanımlamak, çıkarım başarılı olduğunda bir belgeyi "işlenmekten" alıkoyar, ancak onay asla gerçekleşmez.
Adım 1: Sınırlanmış bir belge tipi seçin
Hataları görünür ve kurtarılabilir olan sık sık ve sabit bir belge ile başlayın. Örnekler, tedarikçilerin faturaları, standart alım formları veya onaylanmış pazarlama notlarıdır. İlk pilot programı için sözleşmeleri, özetlemeleri, risitleri ve politika belgeleri karıştırmaktan kaçının; farklı alanlar, riskler, sahipleri ve istisna kuralları vardır.
Bir tanesini seçmeden önce aday iş akışlarını not edin:
| Kriteri | Güçlü ilk pilot | İlk pilot zayıf . |
|---|---|---|
| Hacim | Ölçülecek kadar sık | Üç aylık birkaç belge |
| Değişiklik | Bilinen sınırlı biçimler | Her dosya farklı bir mantığa uyar . |
| Hata görünürlüğü | Hatalar kolayca tespit edilir ve düzeltilir | Hatalar aylar sonra ortaya çıkıyor |
| Yetki | Bir açık süreç sahibi | Birkaç ekip kural hakkında tartışıyor . |
| Akıntılı etki | Geri dönüştürülebilir çekim veya sıra işlemleri | Geri dönüşü olmayan ödeme veya yasal işlem |
| Başlangıç çizgisi | Çember süresi ve düzeltmeler bilinmektedir. | Kimse mevcut performansını tanımlayamaz. |
| Kaynak kalitesi | Orijinaller mevcut ve okunur | Taramalar eksik veya köken bilinmiyor |
En iyi pilot, en kolay demo olmak zorunda değildir. İyileştirme için yeterli önem taşıyan ama başarısızlıkları kontrol edebilecek kadar sınırlı bir süreç seçin.
İkinci adım: Kaynağı koruyun
Orijinal belgeyi dönüşümden önce saklayın. Kayıtın kökeni, zamanı, sahibi, dosya hash, hassasiyeti ve tutma sınıfı. Alınan metin, özetler ve yapılandırılmış alanlar, bunları üreten sayfaya veya bölgeye bağlanmalıdır.
Kaynak için değişmez kimlik identifikatörlerini ve daha sonraki değiştirmeler için ayrı versiyon kimliklerini kullanın. Bir tedarikçi düzeltilmiş bir faturayı geri gönderirse, her iki dosyayı da saklayın ve ilişkiyi işaretleyin. Orijinalini yazma ve aşağıdaki inceleyicileri hangi versiyonun işlenmiş olduğunu açıklayamayacak şekilde bırakma.
Karante dosyaları, kötü amaçlı yazılım, biçim, boyut, şifreleme veya okunma kontrolünde başarısız olur. Sistem, bir modele okunamayan bir ek göndermek ve modelin tahminini çıkarılmış veriler olarak kaydetmemeli.
Adım 3: Bir şema içine çek
{
  "document_id": "doc_123",
  "type": "invoice",
  "vendor": {"value": "Example Co", "page": 1, "confidence": 0.98},
  "invoice_number": {"value": "INV-44", "page": 1, "confidence": 0.91},
  "total": {"value": 1840.00, "currency": "USD", "page": 2, "confidence": 0.87},
  "exceptions": ["total_requires_review"]
}
Güven, bir yollama sinyali, kanıt değil. Mümkünse türleri, toplamları, tarihleri, kopyalarını, gerekli alanları ve belirlenme kurallarıyla ilişkileri onaylayın.
İşletme geçerliliğinden ayrı bir çıkarma güvenliği
Çöpçü , sayfada yazıldığından % 99 emin olabilir .$18,400, satın alma siparişinde sadece $1,840 Çöp başarısız oldu. İş doğrulama başarısız oldu. Tanınma güvenliği, kural doğrulama, kaynak eşleşimi ve değerlendirici statüsü için ayrı alanlar tutun.
Formatsın izin verdiği yerlerde kanıt koordinatlarını kullanın: sayfa, sınırlama kutusu, tablo, satır, hücre, paragraf veya zaman damgası. Kaynak bölgesi değerin yanında gözden geçirme sırasında gösterilsin.
Şema versiyonu
Yeni vergi alanları, bölgeler, belge türleri veya iş kurallar ortaya çıktığında düzenler değişir. Her belgeyi hangi şema ile işlediğini kaydet ve göç davranışını tanımlayın. Gerekli alanlar görünür olarak başarısız olmalıdır; sessizce bilinmeyen bir alanı düşürmek, tüm belgeyi gözden geçirmek için yönlendirmeden daha kötü olabilir.
{
  "schema": "invoice.us.v3",
  "document_version": "2",
  "processing_version": "workflow.2026-09-04.1",
  "fields": {},
  "validation": {
    "purchase_order_match": "failed",
    "currency_allowed": "passed",
    "duplicate_check": "passed"
  },
  "review_status": "required"
}
Belge türleri tarafından doğrulama kuralları
Faturası
Satıcı kimliğini, satın alma siparişini, fatura numarasını, ikili hash, para birimini, satır toplamını, vergiyi, ödeme koşullarını, banka detayları değişikliklerini ve onay sınırını kontrol edin. Banka detaylarındaki herhangi bir değişikliği ayrı bir şekilde doğrulanmış bir süreçle yönlendirin; yalnızca fatura veya e-posta'da bulunan talimatlara güvenmeyin.
Sözleşmeler
Kontrol partileri, sürüm, yürürlükteki tarih, dönem, yenilenme, yönetim dili, imzalanma durumu, gerekli hükümler, onaylanmış şablondan sapma ve referanslı çizelgeleri. AI avukatlar için hükümleri düzenleyebilir ama yasal kabul edilebilirliği karar vermelidir.
Pazarlama aktiveleri
Ürün gerçeklerini, fiyatlarını, kanıtlarını, marka sürümünü, varlık haklarını, gerekli açıklamaları, yerleşim durumunu, erişilebilirliğini ve isimlendirilmiş onayları kontrol edin. Onaylandıktan sonra bir iddia değişikliği, ilgili onayı geçersiz kılmalıdır.
Alım formları
Kimliği, onay, gerekli alanları, geçerli aralıkları, ikili gönderiler, eklemler ve yönlendirme yetkisini kontrol edin. Kişisel verileri aşağıdaki sistemlere ulaşmadan önce en aza indirmek.
Adım 4: İstisna sırasını tasarlayın
Her otomasyon, okunamayan dosyalar, eksik alanlar, çelişkili değerler, bilinmeyen belge türleri, kopya kayıtları, politika blokları ve erişilemez aşağıdaki sistemler için bir isimlendirilmiş bir hedef gerektirir. Kaynağı çıkarılan değerin yanında gösterin, böylece bir inceleyicinin onu hızlı bir şekilde düzeltmesi mümkün.
Bir hizmet hedefi ve tırmanış sahibi tanımlayın. Sahipliği olmayan bir istisna posta kutusunun manuel işlemin daha yavaş bir versiyonu haline gelmesi.
Her istisna bir kod, öncelik, kanıt, sahibi, yaş ve izin verilen çözümü ver. İşletme istisnalarından okunamayan dosyalar gibi ayrı teknik istisnalar, örneğin onay sınırı üzerinde bir miktar.
| İstisna | Sahibi | Çözüm kanıtı |
|---|---|---|
| Desteklenmeyen biçim | Alım işlemleri | Değiştirilmiş veya değiştirilmiş orijinal |
| Düşük güven gerektiren alan | Belge değerlendirici | Düzeltilmiş değer artı kaynak konum |
| Çiftlik | İşlem sahibi | Önceki kayıt ve düzenleme bağlantısı |
| Kurallar çatışması | İşletme sahibi | Onaylanmış yorum veya güncellenmiş kural |
| Sınırlı veriler | Gizlilik veya güvenlik sahibi | Onaylanmış kullanım yolu veya reddedilme |
| Akıntıda bulunamıyor | Sistem sahibi | Başarılı bir yeniden deneme veya manuel geri dönüş kaydı |
Deneyicilerin nedensiz olarak keyfi düzeltmeler yazmasına izin vermeyin. Yapılandırılmış düzeltmeler hangi alanların, formatların, tedarikçilerin veya kuralların geliştirilmesi gerektiğini ortaya çıkarır.
Adım 5: Kabul açık tutun
Yetkililerden ayrı hazırlık. AI bir tavsiye tasarlayabilir veya bir maddenin önemini ortaya koyabilir, ancak yetkili kişi ödemeyi, yayınlamayı, imzalamayı, kayıt değişikliğini veya silmeyi onaylar. Onaylanmış kesin versiyonu kaydet ve malzeme içeriği değişirken onayı geçersiz kıl.
Sıradan ve paralel onay
Bir kararın bir sonraki değerlendirmeciye göre görmesi gereken şeyi değiştirdiği zaman sıralı onay kullanın, örneğin yasal onaylanmadan önce işletme sahibi tarafından değerlendirilmesi. Bağımsız değerlendirmeciler aynı sabit versiyonu değerlendirebilecekleri durumlarda paralel onay kullanın, örneğin pazarlama varlıkları üzerinde marka ve erişilebilirlik kontrolleri.
Karşıt görüşler nasıl çözüleceğini açıklayın. "Üç onaylıdan iki" bir editörlik tercihine uygun olabilir, ancak gerekli yasal veya güvenlik kontrolü için uygun değildir. Zorunlu değerlendirmeciler, görevleri ve yetki verme ve yokluk kuralları ile görevleri doğrultusunda atılmalıdır.
Kaynak verileri, fiyat, politika veya risk hızla değişirken onayların sona ermesini belirleyin. Sessizliği onay olarak değiştirmeden bekleyen yaş ve yükselişi göster.
Kurallar ve modeller için değişim yönetimi
Çekim isteklerini, şemaları, onay kurallarını, modeller, entegrasyonları ve güven eşiğini versiyonlu üretim yapılandırması olarak değerlendirin. Görevden önce eşcinsel inceleme ve temsilci bir gerileme ayarlaması gereklidir.
Bir serbest bırakma kaydını kullan:
Değişim ve sebep:
Etkili belge türleri ve alanları:
Eski ve yeni versiyonlar:
Değerlendirme kümesi ve sonucu:
Bilinen sınırlamalar:
Göçme veya yeniden işleme gerektiren:
Rollback versiyonu:
Onaylayıcı ve yayın tarihi:
Üretim izleme penceresi:
Üretim düzeltmeleri ve serbest bırakıldıktan sonra istisna oranlarını karşılaştırın. Ortalama puan iyileşse bile, malzeme alanları geri döndüğünde geri çek.
Adım 6: Birleştir ve gözlemle
İdempotency anahtarlarını kullanarak, aşağıdaki eylemlerin tekrarlanmasını önleyebilirsiniz. Günlük geçişleri, düzeltmeler, tekrar denemeler ve erişim. Doğrudan işleme, istisna oranı, alanlar, döngü süresi, çiftleme oranı, onay yaşları ve aşağıdaki geri dönüşleri izleyin.
Tasarım entegrasyonu sözleşmeleri
Her aşağı akımlı sistem için gerekli alanları, kabul edilen değerleri, kimlik doğrulama, zaman sonlaması, yeniden deneme, çift davranış ve uzlaşma tanımlayın. Ağ zaman kesimini otomatik olarak değil, bilinmeyen olarak değerlendirin: hedef bağlantı bitmeden önce eylemini tamamlamış olabilir.
İş sistemleri kapsarken kalıcı bir etkinlik veya kuyruk kullanın. Kaynak belgesini, yapılandırılmış kaydı, onaylamayı, giden talebi, hedef cevabını ve son uzlaşmaları tek bir iş akışı kimliği altında kaydet.
Segmanlar açısından kaliteyi izle
Çıkartma ve istisna oranlarını belge türü, şablon, kaynak, dil, tarayıcı kalitesi, model sürümü ve alanına göre indirin. Toplam %95 alan doğruluğu, banka detaylarında veya tarihlerde sürekli hataları gizleyebilir ve bu da yanlış yazılmış bir açıklamadan çok daha fazla etki yaratabilir.
İnsan inceleme süresini ve aşağı akıntı dönüşünü ölçmek. Yüksek düzeltme işlemleri, muhasebe veya kayıt ekibi sonradan sonuçları düzeltirse başarılı olmaz.
İşlemli fatura iş akışı
- Bir tedarikçi, PDF'yi kontrol edilen bir giriş adresine e-posta ile gönderir.
- Sistem orijinalini kaydeder, tarayır, belge kimliğini belirler ve kopyaları kontrol eder.
- Sınıflama bir fatura tanımlar ve fatura şeması uygulanır.
- Çekim, satıcının, fatura numarasının, satın alma siparişinin, satır ürünlerinin, vergi, toplam, para birimi ve ödeme detaylarını kaynak koordinatlarıyla gönderir.
- Deterministik kurallar toplamları yeniden hesaplar, satın alma siparişini karşılaştırır, satıcı kaydını doğrulayır ve değiştirilmiş bir banka hesabını tespit eder.
- Değişmiş hesap yüksek önceliklilikte bir istisna oluşturur. Ödenen hesaplar onaylanmış bağımsız iletişim süreci ile bunu doğruladı.
- Yetkili onaylayıcı, düzeltilmiş yapılandırılmış kayıtları ve kesin kaynak versiyonunu inceliyor.
- Entegre edilmek, idempotency anahtarı ile ödemelidir ve hedef tanımlayıcısını kaydeder.
- Bir uzlaşma işi, ödemeyi bir kez onaylar ve iş akışına statüsünü bağlar.
- Orijinal, çıkarılan kayıt, düzeltme, onay ve eylem kayıtları, tutma programına uyar.
Yapay zeka sınıflandırma ve çıkarma konusunda yardımcı olur. Kurallar, yetkili kayıtlar, bağımsız doğrulama ve insanlar ödeme kararını yönetiyor.
Güvenlik ve kayıt kontrolleri
Belge iş akışları değerli bilgileri yoğunlaştırır. Uygula:
- mümkünse sınırsız kamu yüklemesi yerine doğrulanmış giriş;
- analizden önce kötü amaçlı yazılım ve dosya tipi doğrulama;
- transit ve dinlenme sırasında şifreleme;
- Orijinal, çıkarılan alanlara ve istisnalara rol tabanlı erişim;
- En az ayrıcalıklı hizmet kimlikleri;
- Ayrı gizli depolama, asla kimlik bilgileri isteksiz olarak verilmez;
- Görüşme, düzeltme, onay, ihracat ve silme için günlükler;
- Belge ve kaynaklı veri sınıfı tarafından saklanması;
- yasal tutma ve doğrulanmış bir şekilde tasarruf;
- yedekleme, kurtarma ve test edilmiş bir manuel süreç.
Belgelerin kendileri bir AI sistemine etki etmek için tasarlanmış kötü niyetli talimatları içerebilir. Belge metnini güvenilmeyen veriler olarak değerlendirin. İş akışının sistem kuralları ve izin verilen araçlar yetkili kalmalıdır ve çıkarılan talimatlar izin vermemektedir.
Beş versiyonda yayımlandı
1. Sınır: Gölge çıkarımı
Canlı çalışma akışını değiştirmeden kopyaları işleme. Alanları insan tarafından girdiği kayıtlar ve etiket hataları ile karşılaştırın.
2. açıklama: Değerlendirici yardım
Çıkarılmış alanları ve kaynak yerlerini inceleyicilere sun, ancak tüm aşağıdaki giriş el kitabını tut. Düzeltme süresini ve değerlendirici anlaşmasını ölçmek.
3. serbest bırakma: Düşük riskli açık durumlar
Sadece belirlenmiş biçim, güven, doğrulama ve etki kurallarına uyduğu belgelere izin verin. Diğer her şeyi istisna sırasına yönlendirin.
4. Sürüm: Kontrollü entegrasyon
Test veya sınırlı üretim hedefine idempotency, uzlaşma ve geri dönüş ile onaylanmış kayıtları yazın.
5. Sunuç: Daha geniş kapsamlı
Şekil, kaynak, dil veya belge türlerini birbiriyle ekleyin. Her genişlemeyi orijinal doğruluk transferlerini varsaymak yerine geçerliliğini değiştir.
Üretim için kabul kriterleri
[ ] Orijinal ve her versiyon izlenebilir kalır.
[ ] Gerekli alanlar kaynak koordinatları ve şema sürümü içerir.
[ ] İş doğrulama, çıkarma güveninden ayrıdır.
[ ] Her istisna bir sahibi, hedef zaman ve çözünürlük kaydı vardır.
[ ] Onaylama, kesin kaynak ve yapılandırılmış versiyona bağlanır.
[ ] Aşağı akımdaki eylemler yetersiz ve uzlaşmış.
[ ] Duygusal veriler, erişim, saklama ve silme kontrolleri test edilir.
[ ] Belgeler sistem talimatlarını veya izinlerini değiştiremez.
[ ] Kalite, alan etkisi ve aşağıdaki düzeltmeler ile ölçülür.
[ ] Elden düşme, durma, geri dönüş ve kurtarma uygulanmıştır.
İş akışı özellik şablonu
Belge türü ve iş amacı:
Çekilme ve kabul edilen biçimler:
Orijinal depolama ve tutma:
Sınıflandırma ve hassaslık kuralları:
Çıkarma şeması:
Valide etme kuralları:
Güvenlik eşiği:
İstisna türleri ve sahipleri:
Onaylama yetkisi:
Aşağı akıntı sistemleri ve idempotency kuralları:
Denetim kaydı:
Başarılılık ölçütleri:
Geri dönüş prosedürü:
Satın almakla karşılaştırıldığında soruları oluştur
Platformun formatlarınızı, el yazılı veya taranabilir içeriğinizi, tabloları, bölgesel dilleri, versiyonlama, rol tabanlı erişim, insan düzeltmesi, denetim ihracatı, veri konumu, saklama ve entegrasyonları desteklediğini sorun. Gerçek düzenlenmiş belgelerle, kötü taramalar ve kenarlık kağıtlar dahil bir test yapın. Satıcı doğruluk iddiaları alan düzeyinde değerlendirme yerini almaz.
Ayrıca yapılandırma sahipliği karşılaştırın. Kodsız bir arayüz başlangıç ayarını hızlandırabilir, ancak kurum hala sürüm kontrolüne, incelemeye, test etmeye ve kural değişiklikleri için bir dağıtım yoluna ihtiyaç duyar. Düzeltilmiş bir alanın nasıl eğitim veya yapılandırma geri bildirimi haline geldiğini, değişikliklerin nasıl onaylandığını ve geri dönüşün hem schema hem de model davranışını geri getirmediğini sor.
Kabul edilen belge başına fiyat değil, fiyat tahmin edilmiştir. İçeri alınan, çıkarılan, model çağrılar, depolama, istisna değerlendirme, entegrasyon, destek ve aşağı doğrulama.
Analiz ağır dosyaları için, En iyi AI belge analizi araçları İnsan inceleme aşamasında AI belge inceleme iş akışı
FAQ
Belge yönetimi ile belge iş akışının otomatikleştirilmesi arasındaki fark nedir?
Belge yönetimi dosyaların depolanmasına, düzenlenmesine, alınmasına, versiyonlandırılmasına ve tutulmasına odaklanır. İş akışı otomasyonu, bir belgeyi yaşam döngüsü boyunca hareket ettiren görevleri ve kararları koordine eder. Güçlü sistemler ikisini de birleştirir.
Belge otomasyonu AI'yi gerektiriyor mu?
- Hayır, hayır. Kurallar, formlar ve yönlendirme sabit çalışmayı otomatikleştirebilir. AI sınıflandırma, çıkarma, özetleme ve değişken belgelerle yardımcı olur, ancak değerlendirme ve izleme gereksinimlerini ekler.
Hangi belgeler önce otomatikleştirilmeli?
Açık alanlar, görünür hatalar, mevcut bir sahibi ve geri dönüştürülebilir aşağı akışlar ile yüksek hacmi, tekrar edilebilir bir tür seçin. İlk pilot olarak en yüksek riskli işlemden kaçının.
Belge otomasyonunun doğruluğu nasıl ölçülür?
Alan ve iş akışı düzeyinde ölçüm: doğru değerler, istisna oranı, insan düzeltmeleri, döngü süresi, çift eylemler, onay hataları ve aşağıdaki geri dönüşler.
Hangi güven eşiğine sahip olmalıyız?
Alan etkisi, belge türü, doğrulama gücü ve aşağı akım eylemleri ile sınırları belirleyin. Bir açıklama, hesap numarasından veya toplamdan daha düşük bir güven tutmayabilir. Temsilci belgeleri için geçerli eşişler.
Değişmiş belgeler nasıl ele alınmalıdır?
Her versiyonu korumak, ilişkiyi belirlemek, etkilenen çıkarımı ve onaylamayı tekrar çalıştırmak ve değiştirilmiş içeriğe bağlı olan onayları geçersiz kılmak.
Belgeler ajan eylemlerini tetikleyebilir mi?
Sadece önceden tanımlanmış iş akışı kuralları ve izinleri ile. Yüklenen belgenin içindeki metin güvenilmeyen bir giriştir ve gönderme, ödeme, erişim, silme veya diğer sonuçlı eylemlere yetki vermemeli.
Her istisna bir kişi tarafından gözden geçirilmeli mi?
Her çözülmemiş sonuçsal istisna yetkili bir karar gerektirir. Tekrar tekrarlanan düşük riskli teknik istisnalar test edilmiş kurallarla işlenmiş olabilir, ancak sonuçları gözlemlenebilir ve örneklenmelidir.
Çift işlemeyi nasıl önleyebiliriz?
Deteksiyon için kaynak hashleri ve iş anahtarları, aşağı akımdaki eylemler için idempotency anahtarları, kalıcı durum ve hedef sistemle uzlaşma kullanın. Sadece dosya adlarına güvenmeyin.
İş akışını üretim sistemlerine taşımadan önce kaynak paketini, süreç haritasını, istisna kataloğunu ve uygulama özetini Ottermind içinde düzenleyin.
