テンプレート
AI 政策テンプレート: 作業のための実用的に受け入れられる利用方針
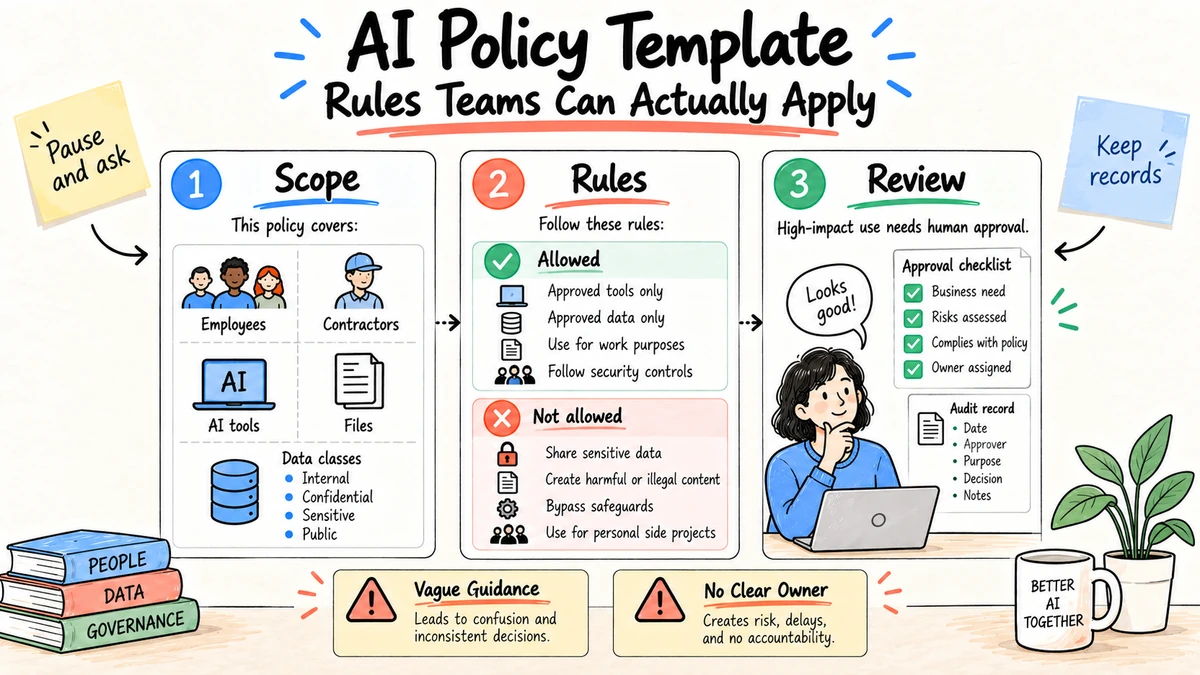
効果的なAI政策は,従業員に今日何をすべきか,承認を必要とするもの,禁止されているもの,そして答えが不明になったときに誰が決めるかを教えてくれます. 下記のテンプレートは,法的助言ではなく,運用的出発点です. 契約や司法管轄 データの分類 雇用慣行 セキュリティプログラム ツールに合わせて
調査と透明性: このテンプレートは NIST AI リスク管理枠組み NIST生成AIプロフィール及びOECD AI 原則2026年9月4日 レビューされました 法律,プライバシー,セキュリティ,人材,そしてビジネスオーナーによって レビューする必要があります
コピー・アダプテーション AI ポリシー テンプレート
タイトル:責任あるAIの受け入れられる利用方針
オーナー: [役割またはチーム]
効力日: [日]
審査日: [日]

1. 目的
この方針は,労働者がAIをどのように評価し,購入し,構築し,利用できるかを定義します
[組織]のためのシステム 従業員,契約者,販売者に適用される
組織データを使用する人または組織代表で行動する人.

2. 承認された用途
労働者は,承認されたツール登録のツールを使用することができる.
データは,レビュー,属性,記録管理の規則を以下に遵守する必要があります.

3. 承認を必要とする用途
意思決定や出力にAIを使用する前に [役割]からの承認が必要です
雇用,資格,安全,法的権利,財務,顧客に影響を与える
公的な請求,規制された記録,または生産システム.

4. 禁止使用
承認されていないツールを使用しないでください アクセス制御を回避しないでください
証拠を捏造し,責任者なしに最終的な決定を下す
人体,またはその分類を処理するツールが承認されていないデータを提出する.

5. データ処理
既存のデータ分類方針に従います. 資格を入力しないでください
制限された個人データ,顧客機密データ,ソースコード,契約
文書の使用が承認されていない場合を除く,公表されていない財務情報

6. 人体レビュー
指定された所有者は,実質的な事実,情報源,計算,権利を検証しなければならない.
偏見リスクと,出力が利用または共有される前に必要な情報公開.

7. 透明性と配分
法律,契約,プラットフォーム規則によって要求される場合,人工知能の支援を公表する.
専門基準や組織慣習. AIの反応を引用しないでください
事実上の主張の源として.

8. 調達と開発
採用前に,文書の目的,所有者,データ流,販売者,保存
訓練使用,セキュリティ制御,故障モード,評価,終了計画.

9. 記録と事件
使用用例に必要な記録を保存する. 予期せぬ情報公開を報告する
有害な出力,政策回避,物質の不正確性,または未承認の行動
[事件チャンネル] [時間]内に 事件を隠したり 黙って修正したりしないでください.

10. 例外及び執行
[役割]は,範囲,制御,所有者,
期限切れです 違反は既存のセキュリティ・行動方針の下で処理されます.
リスクレベル表を追加する
| レベル | 例 | 標準規則 |
|---|---|---|
| 低値 | 公の情報による脳波 | 承認されたツールと通常のレビュー |
| 適度な | 企業データから内部分析を作成 | 承認されたデータパス,指定されたレビュー者,保存されたソース |
| 高級 | 雇用,信用,法律,健康,安全,または公的請求 | 公式評価と責任ある承認 |
| 禁止 | 詐欺,違法な差別,資格共有,制御回避 | 使用しないでください |
リスクは文脈に依存する ツールに付いた標識ではなく 公共の記事の要約と求人者検閲は 全く異なる制御を必要とする一方で 同じ技術を使用できます
従業員が使う用語を定義する
政策は失敗する. 普通の作業が,その語彙にマッピングできないとき. 短縮定義を追加する
- **AIシステム:**機械学習または生成モデルを使用して生成,分類,予測,推奨,抽出または行動をとるソフトウェア
- **承認されたツール:**指定された用途とデータクラスに承認されたサービス,プラン,構成,統合の名称
- **AIでサポートされる出力:**AI システムによって,物質的に作成,変換,分析,または推奨された作業
- **決定の結果:**雇用,アクセス,資格,権利,安全,財務,顧客,または他の重要な利益に影響を与える決定
- **責任ある所有者:**最終利用または行動に対する権限と責任を有する人
- **制限されたデータ:**政策,契約,法律,またはセキュリティ分類が処理を制限する情報
- 人体レビュー指定された基準に対する実際の検査,証拠にアクセスできない人が承認しない.
- **事件:**予期せぬ開示,有害または差別的な出力,物質的不正確性,制御回避,未承認の行動,またはその他の政策違反.
これらの定義を既存の企業言語に合わせる セキュリティとプライバシープログラムが既に定義している場合,機密データや事件の重度については別々の意味を設定しないでください.
役割と決定を割り当てること
| 役割 | 最低責任 |
|---|---|
| 執行所有者 | リスク許容性設定,主要な例外を解決する,資金実施 |
| 保険所有者 | 政策,例,ツールレジスタ,トレーニング,レビューカレンダーを保持する |
| 事業主 | 使用事例,結果,審査員,および受け入れられる故障レベルを定義する |
| 安全 | 識別,アクセス,統合,ログリング,テスト,インシデント対応をレビューする |
| プライバシー | 個人データ,目的,最小化,保存,個人権利のレビュー |
| 法律または遵守 | 適用される関税,契約,公開,および高影響用途のレビュー |
| 調達 | 販売業者,サブプロセッサ,更新,退出条件の約束を保持する |
| 人力検索はてな | 労働力通信,訓練,雇用関連用途を所有する |
| ユーザー | 承認された範囲を監視し,輸出をレビューし,データを保護し,事件を報告する |
各承認経路について,グループではなく,決定主人を指定する. 複数の機能の委員会が助言できるが 従業員は 誰が"はい" " "いや" " "まだ" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい" "はい"
承認されたツール登録を保持する
迅速な変化の製品詳細は,核方針の外に制御されたレジスタに保存します.
| フィールド | 要求された特性を示す例 |
|---|---|
| 製品 | 販売業者,製品,事業計画,承認された口座タイプ |
| オーナー | 構成と更新担当チーム |
| 許可されたユーザー | 名前付けされたグループまたは役割 |
| 許可された用途 | 公開コンテンツの作成 ソース限定の内部概要 |
| 許可されたデータ | 公的・内部一般;個人データ制限なし |
| 統合 | 承認された保管およびアイデンティティ接続のみ |
| 訓練の利用 | 契約状と構成状況 |
| 保存 | デフォルト,設定値,削除プロセス |
| 必要な審査 | 筆者レビュー;名前の出品に関する専門家のレビュー |
| 禁止された行動 | 送信,出版,削除,記録変更などなし |
| 承認日 | 決定記録と承認者 |
| 審査日 | 予定された再評価または契約イベント |
承認は,ブランド名ではなく,構成と使用に添付されるべきである. 消費者アカウント,企業アカウント,API展開,ブラウザ拡張機能,接続されたアクション機能は,異なるデータ処理と権限を持つことができます.
ツール使用にデータ分類を接続する
組織の既存の分類にマトリックスを適応する:
| データクラスは | AIのデフォルトルール | 可能な例外 |
|---|---|---|
| 公衆 | 許可された承認されたツール | 普通の内容と権利のレビュー |
| 内部総務 | 承認された管理されたツール | 目的,アクセス,保存制御 |
| 機密性 | 断った場合,明示的に承認されない限り | 契約および技術的制御による名前の作業流 |
| 制限された個人または規制された | 高いリスク評価が必要 | 特別承認されたシステム,目的,フィールド,レビュー者のみ |
| 認証情報と認証秘密 | 指示や痕跡に 足を踏み入れないこと | 専用秘密管理を使用する 政策例外ではありません |
導出されたデータを含みます. 提示は,付属した文書が削除された場合でも,顧客関係が明らかになる. ファイル名,概要,埋め込み,ログ,ツール・アルグメント,スクリーンショットがソース分類を継承する可能性があります.
行動及び代理人に関する規則を追加する
制作ツールが 書き込みから 演技へと 移行する傾向が 増えています 内容を超えて政策を拡大する
AI システムは,次の場合にのみ外部または記録システムによる行動をとることができる.
- 行動は承認された使用事例の一部である.
- 認証は最低限の許可限まで限られている.
- 許容された目標,量,周波数,時間窓は制限されている.
- システムでは入力を検証し,複製実行を防ぐ.
- 影響的な行動には,権限のある役割の承認が必要である.
- 行動と承認は記録されている.
- テストされた停止,撤回,回復経路がある.
送信,出版,購入,削除,アクセス,記録変更,連絡の別々の許可として扱います. メールの作成許可は 送信許可ではありません.
リスクの高い利用評価を作成する
高リスク使用が承認される前に,短い記録が必要です.
事業目的と予想される利益:
影響を受けた人々と決定:
責任ある所有者:
AIの役割と人間の権威
入力,出力,データクラス,データフロー:
販売者,モデル,統合,バージョン:
既知の制限と予測可能な誤用:
精度,公平性,アクセシビリティ,プライバシー,セキュリティの評価:
通知,説明,争い,修正のメカニズム:
監視と事件の限界値:
記録と保存:
ロールバックと代替プロセス:
承認,条件,期限切れ,次回審査:
承認は永久ではない テストされたワークフロー,人口,データ,構成にそれを適用します. 新しいモデル,行動能力,統合,人口,または意思決定目的などの重要な変化を再評価する.
漏洞をなくして例外を処理する
例外は,要求,事業理由,利用できない代替品,データ,ユーザー,制御,所有者,開始,終了,承認者などを記載すべきである. 時間を制限して 沈黙の更新を防ぐ 緊急アクセスには既定プロセスの下で後期的な審査を受けなければならない.
作業が既に開始されたり,販売者の試験が終わっているためだけに例外を承認しないでください. 政策を回避する価値は 繰り返し要求を追跡する:承認されたツールセットが不十分か規則が不明確であることを示す可能性がある.
AI 事件のプレイブックを追加する
1. 安全で影響を受けた作業流を停止または隔離する.
2. 関連する入力,出力,バージョン,アクション,アクセス記録を保存する.
3. 事件のオーナーに 連絡する
4. 影響を受けた人々,システム,記録,および下流受付者の特定
5. アクセス,認証を撤回,または適切な出力を撤回する.
6. セキュリティ,プライバシー,法律,人材,通信,または事業主に関与します
7. 記録を修正し,必要に応じて影響を受けた方に通知する.
8. 原因,制御欠陥,修正措置を文書化する
9. 訓練,評価,または監視に失敗を加え
10. リスクが重大である場合,再起動する前にワークフローを再承認します.
AI 政策は,競合する重度スケールを発明する代わりに,既存の事件プログラムを参照すべきです. 変更は保存すべき証拠である:モデルとプロンプトバージョン,ソースコンテキスト,ツール呼び出し,承認,生成されたアーテファクト.
実施チェックリスト
- ブラウザの無料ツールや内蔵機能を含む実際のAIの使用を 備考する.
- 政策を既存のセキュリティ,プライバシー,記録,調達,行動規則に適合させる.
- 許可されたデータクラスと使用事例を含む承認されたツールレジスタを公表する.
- 作業員に質問や新しいツールへの要求を 迅速に提供します
- 許容,承認,禁止の実例を実用的に訓練する
- 持ち主と期限の記録
- 事故,販売業者変更,高リスク使用事例を四半期ごとにレビューする
年度承認のみに頼ってはいけません 政策は,調達,オンボード,ワークフロー設計,レビューチェックリストに掲載されたときに有用になります.
定義ではなく決定を訓練する
従業員に短縮シナリオを提示する
- 販売者は 契約書を無料アシスタントに 貼って 更新日を概要できるのか?
- 市場が現在の公式情報源から製品比較を生成できるのか?
- 経営者は人工知能を 昇進のために 従業員をランクに 頼むことができるのか?
- 開発者は認証情報を含める製造エラーログを提出できますか?
- 助手 は 会見 の 概要 を 作成 し,自動 に 任務 を 割り当て ます か.
各シナリオについて どのツール,データ,レビュー者,アクション,記録が関係しているかを尋ねてください 訓練は成功するのは 従業員が正しい道を選び どこに質問すべきか知っている時で 定義を思い出して ではなく
決定が起こる場所のポリシーを提示する情報を追加する:調達フォーム,ブラウザアクセス,データ分類ラベル,ワークフローテンプレート,公開チェックリスト,コードレビュー,インシデント入力.
政策の効果を測定する
役立つ信号は:
- 記録されたおよび所有されているアクティブAIツールの割合
- リスクレベルによる承認のターンアワータイム
- 現在の評価による高リスク使用の割合
- 承認されていないツールと制限されたデータイベント
- 明らかにされていない政策分野による従業員の質問
- 理由,所有者,年齢による例外
- 事故,近途事故,修正期間,繰り返し原因
- 承認された高リスクワークフローの評価と監視対象
- シナリオに基づく訓練を完了する.
ゼロ質問の目標を立てないで下さい 質問は リスク前に 立ち止まることを示唆するかもしれません 健全な目標は 迅速で一貫した解決法と 繰り返し曖昧さ少ないことです
政策維持カレンダー
| 頻度 | レビュー |
|---|---|
| 月間 | 工具登録の変更,期限切れの例外,物質事故 |
| 季度 | 高リスク使用事例,再発的な質問,ベンダーおよび統合変更 |
| 年間 | 核心政策,役割,訓練,リスク寛容,関連政策 |
| 出来事による | 新しい法律,契約,モデル,能力,データ利用,人口,または事件 |
変更日記を公開する 重要な変更については,新しい規則が実施作業なしに純粋に適用されるという前提よりも,既存の使用事例を再評価しなければならないことを特定する.
具体的なシナリオについては,AIの使用政策の例。 技術的脅威の境界線については,政策とAI エージェントのセキュリティチェックリスト。
常識
企業はこの AI ポリシーテンプレートを 使うことができるのか?
持ってるのははっきりと 承認されたツールリストの1つ,明確なデータルール,そして達成可能な意思決定主持者がいた短い政策は,誰も適用できない長い政策よりも良い.
機密データには AIのツールが含まれる
承認されていないツールに含まれる機密データには禁止されるべきです 承認された企業システムは,契約および制御の下で特定のデータクラスをサポートすることができるが,それらの許可は,ツールおよび使用事例によって文書化されるべきである.
AI政策は誰のもの?
法律,プライバシー,セキュリティ,人材,調達,ビジネスへの貢献を 責任ある幹部が持つべきです 決定権者なしの委員会が 遅延と曖昧さを生み出す.
AI ポリシーを更新する頻度はどれくらいですか?
固定されたスケジュールで,材料の道具,法律,契約,事故,または高リスク使用が変わるときにすべてそれを検討します. 核准ツール登録は,核心方針よりも更新が容易である.
これは法律上のアドバイスの模様ですか?
違うわ 発足点です 資格のある弁護士と関連専門家は,適用される法律,契約,雇用慣行,規制された活動,および司法管轄に適した法律を適用しなければならない.
従業員は AIのあらゆる使用を公表すべきか?
公開は適用される法律,契約,職業義務,プラットフォーム規則,組織慣行に従って行うべきである. 政策は,曖昧な普遍的な規則を使用する代わりに,内部記録と外部通知が必要とする時を定義すべきである.
AIツールの一般を承認できるのか?
計画,構成,統合,保存,およびアクション許可が異なるため,幅広いカテゴリ承認はリスクがあります. 指定されたデータと用途のための指定されたサービスと構成を審査日付与する.
チームが成果物を作り始める前に、承認済みポリシー、ツール台帳、レビュー規則を Ottermind で再利用可能なプロジェクトコンテキストにまとめてください。